5 maneres en què l’AI millora la detecció i la resposta a amenaces cibernètiques
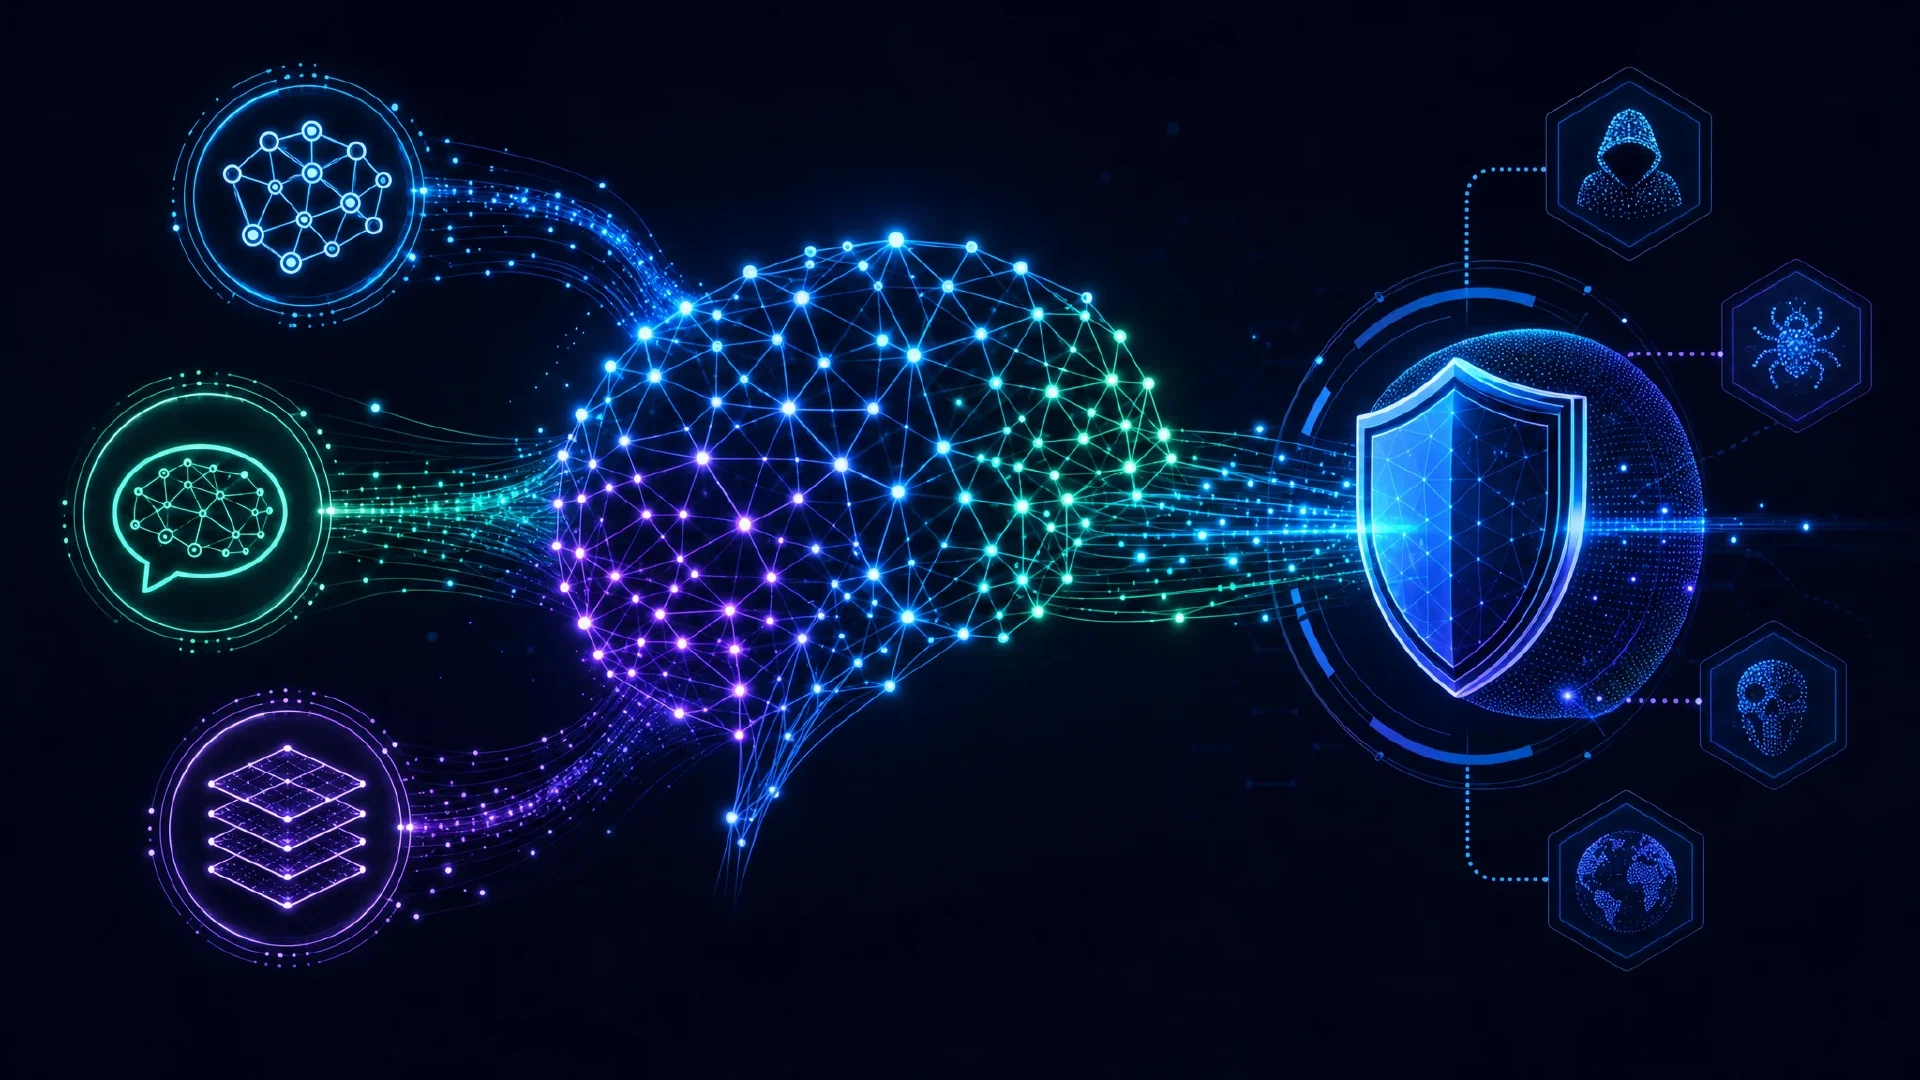
Table of Contents
5 maneres en què l’AI està transformant la detecció d’amenaces cibernètiques
La intel·ligència artificial (AI) està revolucionant el camp de la detecció d’amenaces cibernètiques. Amb les seves capacitats avançades en anàlisi de dades, detecció d’anomalies, processament del llenguatge natural i aprenentatge profund, l’AI està millorant l’eficàcia i l’eficiència dels sistemes de ciberseguretat. En aquest article, explorarem cinc maneres clau en què l’AI està transformant la detecció d’amenaces cibernètiques.
punts principals
- La intel·ligència d’amenaces impulsada per IA millora l’anàlisi de dades, automatitza la detecció d’amenaces i permet el monitoratge en temps real.
- L’aprenentatge automàtic permet l’anàlisi del comportament, el reconeixement de patrons i el modelatge predictiu per a la detecció d’anomalies.
- El processament del llenguatge natural facilita la mineria de text per a l’anàlisi d’amenaces, l’anàlisi de sentiments per al monitoratge de xarxes socials i la detecció de malware basada en llenguatge.
- Les tècniques d’aprenentatge profund permeten l’anàlisi del trànsit de xarxa, la detecció de paquets anòmals i la identificació d’amenaces persistents avançades per a la detecció d’intrusions.
- Les capacitats de resposta i remediació automatitzades automatitzen la resposta a incidents, faciliten la mitigació i la contenció d’amenaces i permeten l’aplicació de pedaços a vulnerabilitats.
Intel·ligència d’amenaces impulsada per IA
Anàlisi de dades millorada
L’anàlisi de dades millorada té un paper crucial en la intel·ligència d’amenaces impulsada per IA. Mitjançant l’ús d’algoritmes avançats i tècniques d’aprenentatge automàtic, els experts en ciberseguretat poden analitzar grans volums de dades per identificar patrons, tendències i anomalies que poden indicar amenaces potencials. Això permet a les organitzacions detectar i respondre proactivament als ciberatacs , minimitzant l’impacte en els seus sistemes i dades.
Detecció automatitzada d’amenaces
La detecció automatitzada d’amenaces és un component crucial dels sistemes moderns de ciberseguretat. Mitjançant l’ús de tecnologies d’AI, les organitzacions poden millorar la seva capacitat de detectar i prevenir ciberatacs. Els sistemes impulsats per AI poden analitzar grans quantitats de dades en temps real, cosa que permet identificar possibles amenaces i anomalies que podrien passar desapercebudes per les mesures de seguretat tradicionals.
Monitoratge en temps real
La monitorització en temps real és un component crucial de la detecció d’amenaces impulsada per IA en ciberseguretat. Permet a les organitzacions detectar i respondre a les amenaces a mesura que es produeixen, minimitzant el dany potencial causat pels ciberatacs. Mitjançant l’anàlisi contínua del trànsit de xarxa i dels registres del sistema en temps real, els algorismes d’IA poden identificar activitats sospitoses i anomalies que poden indicar una amenaça potencial.
La monitorització en temps real proporciona diversos beneficis en el context de la detecció d’amenaces cibernètiques:
- Detecció immediata d’amenaces: Els algorismes d’IA poden analitzar ràpidament grans volums de dades i identificar possibles amenaces en temps real, cosa que permet a les organitzacions respondre amb promptitud i mitigar l’impacte dels ciberatacs.
- Sistema d’alerta primerenca: Mitjançant el monitoratge continu del trànsit de xarxa i dels registres del sistema, els sistemes impulsats per IA poden detectar i alertar les organitzacions sobre possibles amenaces abans que escalin fins a convertir-se en atacs en tota regla.
- Defensa proactiva: El monitoratge en temps real permet a les organitzacions identificar i abordar de manera proactiva les vulnerabilitats dels seus sistemes, cosa que redueix el risc que els ciberatacs tinguin èxit.
A més del monitoratge en temps real, els sistemes de detecció d’amenaces impulsats per IA també poden aprofitar altres tècniques com l’aprenentatge automàtic, el processament del llenguatge natural i l’aprenentatge profund per millorar les seves capacitats i la precisió de la detecció d’amenaces.
Aprenentatge automàtic per a la detecció d’anomalies
Anàlisi del comportament
L’anàlisi del comportament és una tècnica potent utilitzada en ciberseguretat per identificar i detectar comportaments anòmals que poden indicar una amenaça potencial. En analitzar els patrons i les accions dels usuaris i dels sistemes, els experts en ciberseguretat poden obtenir informació valuosa sobre el comportament normal de la xarxa d’una organització. Això els permet identificar desviacions de la norma que podrien ser indicatives d’un ciberatac. L’anàlisi del comportament ajuda a detectar i aturar les amenaces abans que puguin causar danys significatius.
Modelatge predictiu
La modelització predictiva és una aplicació potent de l’aprenentatge automàtic en la detecció d’amenaces cibernètiques. En analitzar dades històriques i identificar patrons, els models predictius poden preveure possibles atacs cibernètics i proporcionar avisos primerencs als equips de seguretat. Aquests models utilitzen algoritmes avançats per aprendre d’incidents passats i predir amenaces futures, cosa que permet a les organitzacions reforçar proactivament les seves defenses.
Processament del llenguatge natural en seguretat
Mineria de text per a l’anàlisi d’amenaces
La mineria de text és una tècnica potent utilitzada en ciberseguretat per analitzar grans volums de dades de text i extreure informació valuosa. Mitjançant l’aplicació d’algorismes de processament del llenguatge natural (NLP), els experts en seguretat poden identificar i comprendre les amenaces potencials ocultes dins de fonts de text no estructurat. Això els permet detectar i prevenir diverses amenaces abans que puguin causar danys significatius.
Anàlisi de sentiments per al monitoratge de xarxes socials
L’anàlisi de sentiment és una eina potent en el monitoratge de les xarxes socials per a la ciberseguretat. En analitzar el sentiment expressat a les publicacions de les xarxes socials, els experts en ciberseguretat poden obtenir informació valuosa sobre l’opinió pública i identificar possibles amenaces o vulnerabilitats. L’anàlisi de sentiment utilitza tècniques de processament del llenguatge natural per classificar el contingut de les xarxes socials com a positiu, negatiu o neutre, cosa que permet als analistes entendre el sentiment general envers un tema o una entitat concrets.
- L’anàlisi de sentiment proporciona una mesura quantitativa del sentiment públic, cosa que permet als experts en ciberseguretat valorar el nivell de preocupació o de suport respecte a qüestions específiques de ciberseguretat.
- En monitorar el sentiment en temps real, les organitzacions poden identificar ràpidament amenaces o tendències emergents i respondre-hi de manera proactiva.
- Els algorismes d’aprenentatge automàtic tenen un paper crucial en l’anàlisi de sentiment, ja que poden aprendre de grans volums de dades etiquetades per classificar amb precisió el sentiment en les publicacions de les xarxes socials.
Consell: Monitorar regularment el sentiment a les plataformes de xarxes socials pot ajudar les organitzacions a anticipar-se a possibles amenaces cibernètiques i adaptar-hi les seves estratègies de ciberseguretat en conseqüència.
L’anàlisi de sentiments és una incorporació valuosa al conjunt d’eines de ciberseguretat, ja que proporciona una comprensió més profunda del sentiment públic i permet la detecció i la resposta proactives a les amenaces.
Detecció de programari maliciós basada en el llenguatge
La detecció de programari maliciós basada en el llenguatge és un aspecte crucial de la ciberseguretat. Mitjançant l’ús de tècniques de processament del llenguatge natural (NLP), els sistemes de seguretat poden analitzar dades de text per identificar amenaces potencials i activitats malicioses. NLP permet extreure informació significativa de text no estructurat, cosa que permet als professionals de la seguretat obtenir informació sobre les intencions i els comportaments dels ciberdelinqüents.
Aprenentatge profund per a la detecció d’intrusions
Anàlisi del trànsit de xarxa
L’anàlisi del trànsit de xarxa és un component crucial per a la detecció d’amenaces cibernètiques. En analitzar el flux de dades dins d’una xarxa, els experts en ciberseguretat poden identificar possibles amenaces i prendre mesures proactives per prevenir atacs. Les tècniques d’aprenentatge profund són especialment eficaces en aquest àmbit, ja que poden analitzar grans volums de dades de trànsit de xarxa i identificar patrons i anomalies que poden indicar activitat maliciosa.
- Els algorismes d’aprenentatge profund poden detectar patrons de trànsit inusuals que poden ser indicatius d’un ciberatac.
- Analitzant el trànsit de xarxa, els experts en ciberseguretat poden identificar adreces IP sospitoses i bloquejar-les per evitar més infiltracions.
- Els models d’aprenentatge profund també poden identificar intents d’accés no autoritzat i alertar els equips de seguretat en temps real.
Consell: monitorar regularment el trànsit de xarxa i analitzar-lo mitjançant tècniques d’aprenentatge profund pot millorar significativament la capacitat d’una organització per detectar i respondre a les ciberamenaces.
Detecció de paquets anòmals
La detecció de paquets anòmals és un aspecte crucial de l’aprenentatge profund per a la detecció d’intrusions en ciberseguretat. Consisteix a identificar paquets de xarxa que es desvien de patrons o comportaments normals, cosa que indica possibles amenaces de seguretat. Aquesta tècnica aprofita la potència dels algorismes d’aprenentatge profund per analitzar grans volums de trànsit de xarxa i identificar paquets sospitosos que poden ser indicatius d’activitats malicioses.
Els principals avantatges de la detecció de paquets anòmals inclouen:
- Detecció primerenca d’intrusions a la xarxa: Identificant paquets anòmals, els experts en ciberseguretat poden detectar possibles intrusions a la xarxa en una etapa primerenca, cosa que permet una resposta i una mitigació oportunes.
- Identificació d’atacs de dia zero: La detecció de paquets anòmals pot ajudar a identificar atacs desconeguts anteriorment o de dia zero que podrien no ser detectats pels mètodes tradicionals de detecció basats en signatures.
- Reducció de falsos positius: Els algorismes d’aprenentatge profund poden aprendre de dades històriques i distingir amb precisió entre trànsit de xarxa normal i anormal, reduint les alertes de falsos positius.
A més d’identificar paquets anòmals, les tècniques d’aprenentatge profund també poden proporcionar informació sobre les característiques i els comportaments d’aquests paquets. Aquesta informació es pot utilitzar per desenvolupar sistemes de detecció d’intrusions més efectius i millorar la seguretat general de la xarxa.
Consell: Actualitzar regularment els models d’aprenentatge profund amb dades noves és essencial per garantir una detecció precisa i actualitzada dels paquets anòmals.
Identificació d’amenaces persistents avançades
Les amenaces persistents avançades (APTs) són atacs cibernètics altament sofisticats i furtius que s’adrecen a organitzacions o individus concrets durant un període de temps prolongat. Aquestes amenaces sovint les duen a terme actors d’amenaces ben finançats i altament qualificats, com ara hackers patrocinats per estats nació o grups de cibercriminalitat organitzats. Les APTs estan dissenyades per eludir les mesures de seguretat tradicionals i romandre indetectades el màxim de temps possible, cosa que permet als atacants recopilar informació sensible, interrompre operacions o causar danys financers.
Resposta i remediació automatitzades
Resposta automatitzada a incidents
La resposta automatitzada a incidents és un component crucial de les estratègies modernes de ciberseguretat. Implica l’ús de automatitzar diverses tasques i processos per respondre ràpidament i eficientment als incidents de seguretat. Mitjançant l’ús d’algoritmes d’IA i d’aprenentatge automàtic, les organitzacions poden automatitzar la detecció, l’anàlisi i la contenció d’amenaces, reduint el temps i l’esforç necessaris per a la intervenció manual. Això permet que els equips de seguretat es concentrin en tasques més complexes i estratègiques, mentre que les tasques rutinàries i repetitives es gestionen automàticament.
Mitigació i contenció d’amenaces
La mitigació i la contenció d’amenaces són aspectes crucials de la ciberseguretat. Un cop s’ha detectat una amenaça, és important actuar immediatament per minimitzar-ne l’impacte i evitar més danys. Això implica implementar estratègies i mesures per neutralitzar l’amenaça i evitar que s’estengui o causi danys. La detecció millorada d’amenaces juga un paper vital en aquest procés, ja que permet a les organitzacions identificar i respondre a les amenaces de manera més eficaç. Mitjançant l’ús de tecnologies impulsades per IA, com l’aprenentatge automàtic i l’aprenentatge profund, les organitzacions poden millorar les seves capacitats de detecció d’amenaces i millorar la seva capacitat de mitigar i contenir les ciberamenaces .
Aplicació de pedaços de vulnerabilitats
L’aplicació de pedaços de vulnerabilitats és un aspecte crític de la ciberseguretat que se centra a abordar debilitats i vulnerabilitats en programari i sistemes. Implica aplicar actualitzacions, correccions i pedaços per mitigar possibles riscos de seguretat . En aplicar pedaços a les vulnerabilitats regularment, les organitzacions poden reduir significativament la probabilitat d’atacs cibernètics reeixits.
La resposta i remediació automatitzades són un aspecte crucial de la ciberseguretat. Implica l’ús de tecnologies i algorismes avançats per detectar i respondre a incidents de seguretat en temps real. Amb la resposta i remediació automatitzades, les organitzacions poden minimitzar l’impacte dels ciberatacs i mitigar ràpidament qualsevol dany potencial. A simeononsecurity, entenem la importància de la resposta i remediació automatitzades avui. El nostre lloc web ofereix coneixements i recursos de seguretat experts per ajudar-vos a mantenir-vos al capdavant en ciberseguretat. Tant si sou un professional del sector com si simplement us interessa aprendre’n més, simeononsecurity és el vostre recurs essencial. Visiteu el nostre lloc web per descobrir les últimes tendències i les millors pràctiques sobre privacitat , seguretat i tecnologia. Mantingueu-vos informat i protegiu-vos de les ciberamenaces. Junts, podem construir un món digital més segur.
Conclusió
En conclusió, la integració de la tecnologia AI ha revolucionat el camp de la detecció d’amenaces cibernètiques. Mitjançant la intel·ligència d’amenaces impulsada per IA, les organitzacions poden millorar les seves capacitats d’anàlisi de dades, automatitzar els processos de detecció d’amenaces i monitorar esdeveniments de seguretat en temps real. Els algorismes d’aprenentatge automàtic permeten la detecció d’anomalies mitjançant l’anàlisi de patrons de comportament, el reconeixement de patrons i la creació de models predictius. Les tècniques de processament del llenguatge natural faciliten la mineria de text per a l’anàlisi d’amenaces, l’anàlisi de sentiments per al monitoratge de xarxes socials i la detecció de programari maliciós basada en llenguatge. Els algorismes d’aprenentatge profund permeten la identificació d’amenaces persistents avançades mitjançant l’anàlisi del trànsit de xarxa, la detecció de paquets anòmals i l’anàlisi de patrons d’intrusió. Finalment, els sistemes automatitzats de resposta i remediació permeten la resposta automatitzada a incidents, la mitigació d’amenaces i el pedaçat de vulnerabilitats. L’aplicació de la IA en la detecció d’amenaces cibernètiques ha millorat significativament l’eficiència i l’eficàcia de les operacions de seguretat, permetent a les organitzacions defensar-se proactivament contra amenaces cibernètiques en evolució. A mesura que la tecnologia continua avançant, és crucial que les organitzacions adoptin la IA com a component fonamental de la seva estratègia de ciberseguretat.
Preguntes freqüents
Com millora la intel·ligència d’amenaces impulsada per IA l’anàlisi de dades?
La intel·ligència d’amenaces impulsada per IA utilitza algorismes avançats per analitzar grans volums de dades i identificar patrons, tendències i anomalies que poden indicar possibles amenaces cibernètiques. Aquesta anàlisi de dades millorada ajuda les organitzacions a obtenir una visió més profunda de la seva postura de seguretat i a prendre decisions més informades.
Què és la detecció automatitzada d’amenaces?
La detecció automatitzada d’amenaces és l’ús d’AI i algorismes d’aprenentatge automàtic per identificar i classificar automàticament possibles ciberamenaces en temps real. Mitjançant la monitorització contínua del trànsit de xarxa, el comportament dels usuaris i els registres del sistema, els sistemes de detecció automatitzada d’amenaces poden detectar i respondre ràpidament als incidents de seguretat.
Com contribueix la monitorització en temps real a la detecció de ciberamenaces?
El monitoratge en temps real permet a les organitzacions detectar i respondre a les ciberamenaces a mesura que es produeixen, minimitzant l’impacte dels incidents de seguretat. Mitjançant el monitoratge continu del trànsit de xarxa, els registres del sistema i el comportament dels usuaris, els sistemes de monitoratge en temps real poden identificar i mitigar ràpidament les amenaces potencials abans que causin danys significatius.
Què és l’anàlisi del comportament en l’aprenentatge automàtic per a la detecció d’anomalies?
L’anàlisi del comportament en l’aprenentatge automàtic per a la detecció d’anomalies implica crear models de referència del comportament normal i utilitzar-los per identificar desviacions que poden indicar possibles amenaces de seguretat. Mitjançant l’anàlisi de patrons de comportament dels usuaris, els algorismes d’aprenentatge automàtic poden detectar anomalies i generar alertes quan es produeixen activitats sospitoses.
Com contribueix el reconeixement de patrons a la detecció d’anomalies?
El reconeixement de patrons en la detecció d’anomalies implica identificar patrons recurrents o seqüències d’esdeveniments que poden indicar possibles amenaces de seguretat. Mitjançant l’anàlisi de grans volums de dades i la identificació de patrons comuns associats amb amenaces conegudes, els algoritmes d’aprenentatge automàtic poden detectar anomalies i marcar-les per a una investigació més aprofundida.
Què és el modelatge predictiu en l’aprenentatge automàtic per a la detecció d’anomalies?
La modelització predictiva en aprenentatge automàtic per a la detecció d’anomalies implica utilitzar dades històriques per entrenar models que puguin predir futures amenaces de seguretat. Mitjançant l’anàlisi de patrons i tendències en incidents de seguretat passats, els algorismes d’aprenentatge automàtic poden identificar possibles amenaces futures i prendre mesures proactives per prevenir-les.
Related Posts