Com crear un tallafoc humà: forma el personal en seguretat

Table of Contents
Com crear un tallafoc humà: forma el personal en ciberseguretat
En l’era digital actual, la ciberseguretat és una preocupació important per a organitzacions de totes les mides. Els ciberatacs són cada vegada més freqüents i sofisticats, així que les empreses han de construir una defensa sòlida contra les amenaces potencials. Formar el personal perquè esdevingui un tallafoc humà és un component clau d’una estratègia robusta de ciberseguretat. Quan disposen dels coneixements i les habilitats necessaris per identificar les amenaces i respondre-hi, les organitzacions poden reduir considerablement el risc d’una bretxa de seguretat. Aquest article explica la importància de la formació en ciberseguretat, com dissenyar un programa eficaç, les estratègies per implicar-hi el personal, els reptes d’implementació i les maneres de mesurar-ne l’impacte.
punts principals
- La formació en ciberseguretat és essencial per protegir les organitzacions dels ciberatacs en l’era digital actual.
- Un programa eficaç identifica les necessitats de formació, crea materials atractius, implementa escenaris simulats de ciberatac i mesura l’eficàcia de la formació.
- Per implicar el personal, augmenta la conscienciació, promou una cultura de responsabilitat, incentiva la participació, ofereix suport continu i anima a informar dels incidents.
- Els reptes inclouen la resistència als canvis, la manca de conscienciació, les limitacions de temps i recursos, l’adaptació de la formació a funcions diferents i el seguiment d’amenaces i tecnologies canviants.
- Mesura l’impacte de la formació avaluant els coneixements adquirits, seguint els canvis de comportament, analitzant dades d’incidents, calculant el ROI i comparant el rendiment.
Entendre la importància de la formació en ciberseguretat
L’amenaça creixent dels ciberatacs
Els ciberatacs s’han convertit en una amenaça cada vegada més estesa i sofisticada avui . Organitzacions de tots els sectors afronten atacs constants, des de la phishing i el programari maliciós fins al ransomware i les bretxes de dades. Aquests atacs poden tenir conseqüències greus, com ara pèrdues econòmiques, danys a la reputació i responsabilitats legals.
Per il·lustrar la gravetat de la situació, considera aquestes estadístiques:
| Tipus d’atac | Freqüència |
|---|---|
| Pesca | 1,5 milions d’intents al mes |
| Programari maliciós | 350.000 variants noves al dia |
| Programari de segrest | 20.000 milions de dòlars en danys el 2020 |
Aquestes xifres mostren l’abast i l’impacte dels ciberatacs i destaquen la necessitat urgent de prioritzar la formació del personal en ciberseguretat. Si el personal disposa dels coneixements i les habilitats necessaris per identificar les amenaces i respondre-hi, les organitzacions poden reduir considerablement el risc d’atacs cibernètics reeixits.
- Els ciberatacs són una amenaça estesa i sofisticada avui .
- Les organitzacions afronten atacs constants, com ara phishing, programari maliciós, ransomware i bretxes de dades.
- Les conseqüències poden ser greus, com ara pèrdues econòmiques, danys a la reputació i responsabilitats legals.
- Cada mes es produeixen 1,5 milions d’intents de phishing, una mostra de l’abast del problema.
- El programari maliciós continua evolucionant i se’n detecten 350.000 variants noves cada dia.
- El ransomware va causar 20.000 milions de dòlars en danys només el 2020.
- Prioritza la formació del personal per reduir el risc d’atacs cibernètics reeixits.
El paper del personal en la ciberseguretat
El personal té un paper fonamental en la protecció dels actius digitals d’una organització. És la primera línia de defensa contra les amenaces cibernètiques i les accions diàries poden tenir un impacte important en la postura general de seguretat. El personal ha d’entendre els riscos i les vulnerabilitats del món digital, així com conèixer les pràctiques i els protocols recomanats per reduir-los. Si segueix les polítiques i els procediments de seguretat, pot ajudar a prevenir bretxes i protegir la informació sensible.
Dissenyar un programa eficaç de formació en ciberseguretat
Identificar les necessitats i els objectius de la formació
Per dissenyar un programa eficaç de formació en ciberseguretat, primer identifica les necessitats i els objectius concrets. Avalua els coneixements i les habilitats actuals del personal i entén els riscos i els reptes de ciberseguretat específics de l’organització. Una avaluació i una anàlisi exhaustives de la infraestructura i les pràctiques de ciberseguretat existents ajuden a detectar mancances i àrees que necessiten millores.
Quan hagis identificat les necessitats de formació, defineix objectius clars per al programa. Han d’estar alineats amb els objectius generals de ciberseguretat de l’organització i abordar les àrees de millora identificades. Els objectius han de ser específics, mesurables, assolibles, rellevants i limitats en el temps (SMART). Així, el programa es manté centrat i produeix resultats concrets.
El procés d’identificació de necessitats i objectius inclou:
- Avaluar els coneixements i les habilitats actuals del personal
- Analitzar la infraestructura i les pràctiques de ciberseguretat existents
- Identificar mancances i àrees que necessiten millores
- Definir objectius clars i específics alineats amb els objectius generals de ciberseguretat
Consell: Reavalua les necessitats i els objectius de formació periòdicament per adaptar-los a l’evolució de la ciberseguretat i abordar les noves amenaces.
Crear materials de formació atractius i interactius
Crear materials atractius i interactius és fonamental per a una formació eficaç en ciberseguretat. Els recursos visuals, com ara infografies i vídeos, ajuden el personal a entendre conceptes complexos i recordar millor la informació. Els exemples reals i els estudis de cas també faciliten la connexió del material amb la feina diària i mostren la rellevància de la ciberseguretat.
Per augmentar encara més la participació, incorpora elements interactius com ara qüestionaris i escenaris. Permeten que el personal participi activament en l’aprenentatge i apliqui els coneixements a situacions pràctiques. Els elements de ludificació, com ara classificacions i recompenses, també poden generar competició i motivació.
Perquè els materials siguin eficaços, tingues en compte les preferències d’aprenentatge del personal. Algunes persones prefereixen aprendre de manera visual, d’altres auditiva o cinestèsica. Ofereix formats variats, com ara materials escrits, vídeos i exercicis pràctics, per adaptar-te a diversos estils d’aprenentatge.
A més del contingut, el mètode de lliurament de la formació també és important. Les plataformes en línia i els sistemes de gestió de l’aprenentatge faciliten l’accés als materials. També proporciona actualitzacions periòdiques i sessions de repàs perquè continuïn sent actuals i rellevants en un àmbit que canvia ràpidament.
Implementar escenaris simulats de ciberatac
Els escenaris simulats de ciberatac són un component essencial d’un programa eficaç de formació en ciberseguretat. Si s’exposa el personal a amenaces realistes en un entorn controlat, les organitzacions poden avaluar-ne la preparació i identificar àrees de millora. Aquests escenaris simulen diversos tipus d’atac, com ara correus de phishing, infeccions de programari maliciós i tècniques d’enginyeria social, per comprovar la capacitat del personal d’identificar les amenaces i respondre-hi.
La implementació d’escenaris simulats inclou diversos passos clau:
- Planificació i preparació: Abans de fer les simulacions, defineix-ne els objectius, l’abast i els resultats desitjats. Identifica les tècniques d’atac que simularàs i determina el nivell de dificultat.
- Desenvolupament de l’escenari: Crea escenaris realistes que imitin ciberatacs reals. Poden incloure correus de phishing, llocs web maliciosos o programari maliciós simulat.
- Execució i avaluació: Exposa el personal als atacs simulats, observa’n les respostes i avalua-les. Això permet determinar si poden reconèixer les amenaces i respondre-hi eficaçment.
- Revisió i aprenentatge: Després de les simulacions, ofereix comentaris i orientació al personal. Comenta els resultats, destaca les àrees de millora i proporciona recursos de formació addicionals.
Els escenaris simulats ajuden les organitzacions a identificar vulnerabilitats i augmenten la conscienciació del personal sobre els riscos potencials. En experimentar aquests atacs simulats, el personal coneix les tàctiques dels ciberdelinqüents i desenvolupa les habilitats necessàries per protegir-se i protegir l’organització.
Consell: Actualitza periòdicament els escenaris simulats perquè reflecteixin les amenaces i les tècniques d’atac més recents.
Mesurar l’eficàcia de la formació
Mesurar l’eficàcia de la formació en ciberseguretat és essencial per avaluar-ne l’impacte i prendre decisions informades sobre les millores. Si s’avaluen diferents aspectes del programa, les organitzacions en poden determinar l’eficàcia i identificar àrees que cal reforçar. Les mètriques clau inclouen:
- Adquisició de coneixements i habilitats: Avalua què han après els treballadors i quines habilitats han desenvolupat per identificar les amenaces cibernètiques i respondre-hi.
- Canvis de comportament i compliment: Segueix els canvis, com ara l’adhesió a les polítiques i els procediments de seguretat i l’ús de pràctiques recomanades.
- Anàlisi de dades d’incidents i bretxes: Analitza les dades per comprovar si els incidents i les bretxes de seguretat han disminuït després de la formació.
- Rendiment de la inversió (ROI): Compara els costos del programa amb els beneficis obtinguts per mesurar-ne l’impacte financer.
- Comparació del rendiment: Compara el rendiment del personal format amb el del personal sense formar o amb els referents del sector.
Per mesurar eficaçment l’impacte de la formació, defineix objectius clars, determina mètriques rellevants i aplica mètodes d’avaluació adequats. Fes avaluacions periòdiques per seguir el progrés i identificar àrees de millora. La supervisió continuada ajuda a garantir que el personal estigui preparat per defensar-se de les amenaces cibernètiques.
Millora i adaptació contínues
La millora i l’adaptació contínues són essencials en la formació en ciberseguretat. Com que les amenaces més recents i les tècniques d’atac evolucionen , cal estar al dia i modificar els programes de formació. Aquestes són algunes estratègies clau de millora i adaptació contínues:
Implicar el personal en la formació en ciberseguretat
Crear conscienciació i una mentalitat de seguretat
Crear conscienciació i una mentalitat de seguretat entre el personal és essencial per construir un tallafoc humà sòlid contra les amenaces cibernètiques. Si fomenta el sentit de la responsabilitat i la vigilància, l’organització pot ajudar el personal a contribuir activament a protegir la informació sensible i prevenir bretxes de seguretat.
Promoure una cultura de responsabilitat
Promoure una cultura de responsabilitat és fonamental per reforçar la postura de ciberseguretat d’una organització. Si fomenta el sentit de propietat i responsabilitat del personal, l’organització pot promoure un esforç col·lectiu per mantenir les salvaguardes de seguretat i protegir la informació sensible. Ho pot aconseguir amb aquestes estratègies:
Incentivar la participació del personal
Incentivar la participació del personal és essencial per a l’èxit d’un programa de formació en ciberseguretat. Si crea una cultura d’implicació i motivació, l’organització pot construir un tallafoc humà resilient que contribueixi activament a protegir les dades i els sistemes sensibles.
Proporcionar suport i recursos continus
Com a especialista en ciberseguretat, proporciona suport i recursos continus al personal perquè els seus coneixements i habilitats estiguin actualitzats. Aquest suport l’ajuda a mantenir-se vigilant i proactiu a l’hora d’identificar i mitigar possibles amenaces cibernètiques. Aquestes estratègies poden ajudar:
- Actualitzacions periòdiques de la formació: Organitza sessions periòdiques per informar el personal sobre les amenaces, les tendències i les pràctiques recomanades de ciberseguretat més recents. Això l’ajuda a estar informat i adaptar les pràctiques de seguretat.
- Accés a una base de coneixement: Crea una base de coneixement centralitzada o una biblioteca de recursos amb informació, directrius i materials rellevants de ciberseguretat. Així, el personal pot trobar respostes i informar-se de les amenaces emergents.
- Campanyes de conscienciació sobre ciberseguretat: Llança campanyes que reforcin la importància de la ciberseguretat i promoguin una cultura de seguretat. Poden incloure pòsters, recordatoris per correu electrònic i activitats interactives per implicar el personal.
Consell: Anima el personal a compartir experiències i lliçons apreses sobre ciberseguretat per crear un entorn d’aprenentatge col·laboratiu.
- Comunicació periòdica: Mantén canals de comunicació oberts amb el personal sobre actualitzacions de ciberseguretat, canvis de polítiques i procediments d’informació d’incidents. Així, estarà al corrent dels canvis i podrà informar ràpidament d’activitats o incidents sospitosos.
- Servei d’assistència informàtica: Proporciona un servei d’assistència informàtica o un equip de suport dedicat per atendre consultes sobre ciberseguretat, resoldre problemes i respondre a incidents. El personal tindrà un recurs fiable quan trobi problemes de seguretat.
- Recompenses i reconeixement: Reconeix i recompensa el personal que participi activament en la formació i demostri bones pràctiques de seguretat. Els incentius, els certificats o el reconeixement públic poden animar-lo a prioritzar la ciberseguretat.
- Millora contínua: Avalua periòdicament l’eficàcia del programa i recull les opinions del personal. Utilitza-les per fer millores i adaptar la formació a les amenaces emergents i a les necessitats canviants.
Amb aquestes estratègies, les organitzacions poden proporcionar el suport i els recursos continus que el personal necessita per contribuir eficaçment als esforços de ciberseguretat.
Fomentar la informació d’incidents i la resposta
Fomentar que el personal informi dels incidents de seguretat i hi respongui eficaçment és essencial per mantenir una postura sòlida de ciberseguretat. Si crea una cultura de transparència i responsabilitat, l’organització pot ajudar el personal a participar activament en la protecció de la informació sensible i la mitigació d’amenaces potencials.
Per fomentar la informació d’incidents i la resposta, l’organització pot:
- Proporcionar directrius i procediments clars per informar d’incidents de seguretat, perquè el personal sàpiga què ha de fer quan detecti una amenaça potencial.
- Oferir canals d’informació anònima per reduir la preocupació per les represàlies o els judicis i permetre informar d’incidents sense por de conseqüències negatives.
- Reconèixer i recompensar el personal que informi proactivament d’incidents i hi respongui eficaçment, reforçant el valor de les seves aportacions a la seguretat de l’organització.
- Comunicar periòdicament l’impacte de la informació i la resposta d’incidents en la postura general de ciberseguretat, destacant els resultats positius i el valor de la participació del personal.
Amb aquestes estratègies, l’organització pot crear un entorn on el personal se senti capaç d’informar ràpidament dels incidents i prendre mesures adequades per mitigar els riscos. Aquesta actitud proactiva reforça la capacitat de detectar i respondre als incidents de seguretat, i en limita l’impacte potencial.
Superar els reptes de la formació en ciberseguretat
Resistència al canvi i manca de conscienciació
La resistència al canvi i la manca de conscienciació són reptes habituals quan s’implementen programes de formació en ciberseguretat. El personal pot resistir-s’hi per por del desconegut o perquè creu que la ciberseguretat és responsabilitat exclusiva del departament informàtic. A més, molts treballadors potser no entenen del tot les conseqüències potencials d’una bretxa de seguretat ni el paper que tenen per prevenir aquests incidents.
Per abordar aquests reptes, les organitzacions poden prendre diverses mesures:
- Educació i comunicació: Proporciona informació clara i concisa sobre la importància de la ciberseguretat i els riscos potencials. La comunicació i les actualitzacions periòdiques augmenten la conscienciació i mantenen la ciberseguretat present.
- Implicació i participació: Implicar el personal en el disseny i el desenvolupament del programa pot augmentar-ne l’acceptació i la motivació per participar-hi. Les activitats interactives i pràctiques també fan que la formació sigui més eficaç i interessant.
- Suport de la direcció: El suport de la direcció és essencial per superar la resistència al canvi. Quan els líders promouen i segueixen activament la formació, transmeten un missatge clar sobre la importància del programa.
- Incentius i recompenses: Ofereix incentius i recompenses a qui completi els mòduls de formació o demostri bones pràctiques de ciberseguretat. Això pot motivar la participació activa.
- Reforç continu: La formació en ciberseguretat no ha de ser un esdeveniment puntual. Ha de ser un procés continu, amb sessions periòdiques de repàs i actualitzacions sobre les noves amenaces i les pràctiques recomanades.
Si aborden la resistència al canvi i la manca de conscienciació, les organitzacions poden construir un tallafoc humà sòlid i ajudar el personal a esdevenir la primera línia de defensa contra les amenaces cibernètiques.
Abordar les limitacions de temps i recursos
En el món accelerat de la ciberseguretat, sovint hi ha poc temps i pocs recursos. Tot i això, cal prioritzar els esforços de formació per garantir la seguretat de l’organització. Una assignació eficient de temps i recursos ajuda a gestionar aquestes limitacions i maximitzar l’impacte de la formació. Considera aquestes estratègies:
Adaptar la formació a funcions i nivells diferents
Adaptar la formació en ciberseguretat a les funcions i els nivells específics de l’organització és essencial per garantir-ne l’eficàcia. Cada funció pot tenir responsabilitats i nivells d’accés diferents, i això requereix coneixements i habilitats específics per mitigar les amenaces cibernètiques. Personalitzar el contingut i els mètodes de lliurament en funció d’aquestes diferències ajuda el personal a entendre la rellevància de la ciberseguretat per a la seva feina concreta.
Per adaptar la formació a funcions i nivells diferents, les organitzacions poden considerar aquests enfocaments:
- Formació per funció: Identifica els coneixements i les habilitats de ciberseguretat necessaris per a cada funció i desenvolupa materials que cobreixin aquestes necessitats. Inclou les amenaces rellevants, les pràctiques recomanades per gestionar dades de manera segura i els procediments de resposta a incidents.
- Formació per nivell: Reconeix que el grau de conscienciació i experiència en ciberseguretat varia entre els nivells de l’organització. Ofereix formació adequada als coneixements i l’experiència de cada persona, i amplia la comprensió que ja té.
- Escenaris específics de la feina: Incorpora escenaris i exemples relacionats amb la feina perquè la formació sigui més pertinent i aplicable a les tasques diàries. Això mostra com les pràctiques de ciberseguretat afecten directament la feina i quines conseqüències pot tenir no seguir els protocols.
- Aprenentatge continu: Les amenaces i les tecnologies cibernètiques canvien constantment. Proporciona formació i recursos continus, com ara cursos periòdics de repàs, accés a articles i recursos rellevants, i participació en conferències i seminaris web del sector.
Adaptar la formació a funcions i nivells diferents ajuda a garantir que el personal disposi dels coneixements i les habilitats necessaris per protegir eficaçment l’organització. Si la formació correspon a les funcions concretes, el personal entén millor la importància de la ciberseguretat i el seu paper en un entorn segur.
Gestionar la rotació del personal i la incorporació
La rotació del personal i la incorporació de noves persones plantegen reptes particulars per a la formació en ciberseguretat. Quan s’hi incorporen empleats nous, cal assegurar-se que rebin la formació necessària per entendre el seu paper en el manteniment de la ciberseguretat. Tingues en compte aquests aspectes:
- Desenvolupa un programa d’incorporació complet que inclogui la formació en ciberseguretat com a component central. Ha d’abordar conceptes bàsics, com ara la gestió de contrasenyes, la protecció de dades i la identificació d’intents de phishing.
- Assigna un mentor o company de ciberseguretat al personal nou. Pot oferir orientació i suport, respondre preguntes i ajudar-lo a entendre les polítiques i els procediments de seguretat de l’organització.
- Organitza sessions periòdiques de repàs per a tot el personal, incloses les persones que s’hi han incorporat recentment. Això garanteix que tothom estigui al dia de les amenaces, les pràctiques recomanades i les polítiques de l’organització.
- Implementa un procés de transferència de coneixements per a les persones que marxen. Recull els seus coneixements i experiència en ciberseguretat i comparteix-los amb la resta de l’equip per reduir l’impacte de la rotació en la postura de seguretat.
- Avalua i millora contínuament el programa d’incorporació i formació a partir dels comentaris del personal nou i de l’equip de ciberseguretat. Això ajuda a detectar millores i mantenir el programa eficaç i pertinent.
- Construeix una cultura de conscienciació i responsabilitat en ciberseguretat a tota l’organització. Anima tothom, tant el personal nou com l’actual, a mantenir una postura sòlida de seguretat mitjançant comunicació regular, campanyes de conscienciació i reconeixement de les bones pràctiques.
Consell: Integra la formació en ciberseguretat en el procés d’incorporació perquè les noves persones tinguin els coneixements i les habilitats necessaris per protegir l’organització de les amenaces cibernètiques.
Seguir l’evolució de les amenaces i les tecnologies
Com a especialista en ciberseguretat, mantén-te al dia del panorama canviant de les amenaces i les tecnologies. Els avenços tecnològics ràpids i la sofisticació creixent dels ciberatacs requereixen vigilància constant i mesures proactives. Aquestes estratègies poden ajudar les organitzacions:
- Aprenentatge i formació continus: Inverteix regularment en programes i tallers per garantir que el personal disposi dels coneixements i les habilitats més recents. Això inclou seguir les amenaces emergents, els nous vectors d’atac i les tecnologies canviants.
- Participació en comunitats del sector: Participa en conferències, fòrums i comunitats en línia de ciberseguretat per connectar amb companys, compartir idees i aprendre d’experts. Aquests espais permeten parlar de tendències emergents, pràctiques recomanades i solucions innovadores.
- Compartir informació d’amenaces: Col·labora amb altres organitzacions, grups del sector i organismes governamentals per compartir informació sobre amenaces. Si comparteixen recursos i informació sobre noves amenaces i tècniques d’atac, les organitzacions poden reforçar les defenses col·lectivament.
- Adoptar una perspectiva basada en riscos: Prioritza els esforços de ciberseguretat segons les avaluacions de riscos i la informació sobre amenaces. Identifica els actius crítics, avalua les vulnerabilitats potencials i implementa controls de seguretat adequats.
Consell: Revisa i actualitza periòdicament les polítiques i els procediments de ciberseguretat per alinear-los amb els estàndards i les pràctiques recomanades més recents.
- Invertir en tecnologies avançades: Utilitza tecnologies avançades de ciberseguretat, com ara la intel·ligència artificial (AI), l’aprenentatge automàtic (ML) i l’anàlisi del comportament, per detectar i respondre a amenaces emergents en temps real.
- Seguir els canvis normatius: Mantén-te al corrent dels canvis normatius i dels requisits de compliment relacionats amb la ciberseguretat. Entén les implicacions de les noves lleis de protecció de dades i privadesa, i alinea-hi les pràctiques de l’organització.
- Fer exercicis d’equip vermell i proves de penetració: Organitza exercicis d’equip vermell i proves de penetració periòdicament per identificar vulnerabilitats en els sistemes i processos. Aquesta mesura proactiva revela mancances abans que els atacants les puguin explotar.
Amb aquestes estratègies, les organitzacions poden millorar la seva postura de ciberseguretat i mitigar eficaçment els riscos de les amenaces i tecnologies canviants.
Mesurar l’impacte de la formació en ciberseguretat
Avaluar l’adquisició de coneixements i habilitats
Avaluar els coneixements i les habilitats que el personal adquireix amb la formació en ciberseguretat és essencial per mesurar l’eficàcia del programa. Si se’n mesuren el nivell de comprensió i la competència, les organitzacions poden identificar àrees de millora i adaptar les iniciatives futures.
Per avaluar l’adquisició de coneixements i habilitats, les organitzacions poden emprar diversos mètodes:
- Avaluacions escrites: Avalua la comprensió dels conceptes, les pràctiques recomanades i els protocols de ciberseguretat amb preguntes de resposta múltiple, respostes breus o exercicis basats en escenaris.
- Exercicis pràctics: Permeten que el personal apliqui els coneixements en escenaris simulats de ciberseguretat. Poden incloure identificar amenaces i respondre-hi, analitzar correus sospitosos o detectar vulnerabilitats d’un sistema.
- Atacs simulats: Posen a prova la capacitat del personal de reconèixer i respondre a amenaces del món real. Simula intents de phishing, infeccions de programari maliciós o tàctiques d’enginyeria social per avaluar la conscienciació i la resposta.
- Observació i comentaris: Observar el comportament del personal i demanar comentaris als supervisors i companys pot aportar informació valuosa sobre l’aplicació dels coneixements i les habilitats en les tasques diàries.
- Mètriques de rendiment: Segueix mètriques com ara el nombre d’incidents informats, els resultats de les simulacions de phishing o la finalització de mòduls de conscienciació sobre seguretat.
Les organitzacions han d’avaluar i actualitzar periòdicament els mètodes d’avaluació per adaptar-los a les amenaces i tecnologies de ciberseguretat canviants. Si mesuren contínuament els coneixements i les habilitats adquirits, poden garantir que el personal estigui preparat per defensar-se dels ciberatacs.
Seguir els canvis de comportament i el compliment
Seguir els canvis de comportament i el compliment és un aspecte important per mesurar l’eficàcia de la formació en ciberseguretat. Si supervisen el comportament del personal i comproven que segueixi els protocols de seguretat, les organitzacions poden avaluar l’impacte de la formació i identificar àrees de millora.
Les organitzacions poden utilitzar diversos mètodes i eines. Un enfocament eficaç és fer avaluacions periòdiques dels coneixements i la comprensió de les pràctiques recomanades de ciberseguretat. Poden incloure qüestionaris, simulacions i exercicis pràctics per comprovar la capacitat d’identificar possibles amenaces i respondre-hi.
Una altra opció és supervisar si el personal segueix les polítiques i els procediments de seguretat. Es poden utilitzar informes d’incidents, registres d’accés i auditories de sistemes. Analitzant aquestes dades, l’organització pot detectar patrons d’incompliment o àrees que necessiten formació addicional.
Les organitzacions també poden utilitzar tecnologia per seguir els canvis de comportament i el compliment. Les plataformes de formació en conscienciació sobre seguretat proporcionen comentaris i anàlisis en temps real sobre la participació i el progrés del personal. Poden seguir les taxes de finalització, les puntuacions dels qüestionaris i la participació en escenaris simulats de ciberatac.
Si segueixen els canvis de comportament i el compliment, les organitzacions obtenen informació valuosa sobre l’eficàcia dels programes de formació. Aquestes dades permeten prendre decisions informades sobre el contingut, els mètodes de lliurament i el suport continu. També permeten demostrar el retorn de la inversió (ROI) i comprovar que el personal disposi dels coneixements i les habilitats necessaris per protegir-se de les amenaces cibernètiques.
Analitzar les dades d’incidents i bretxes
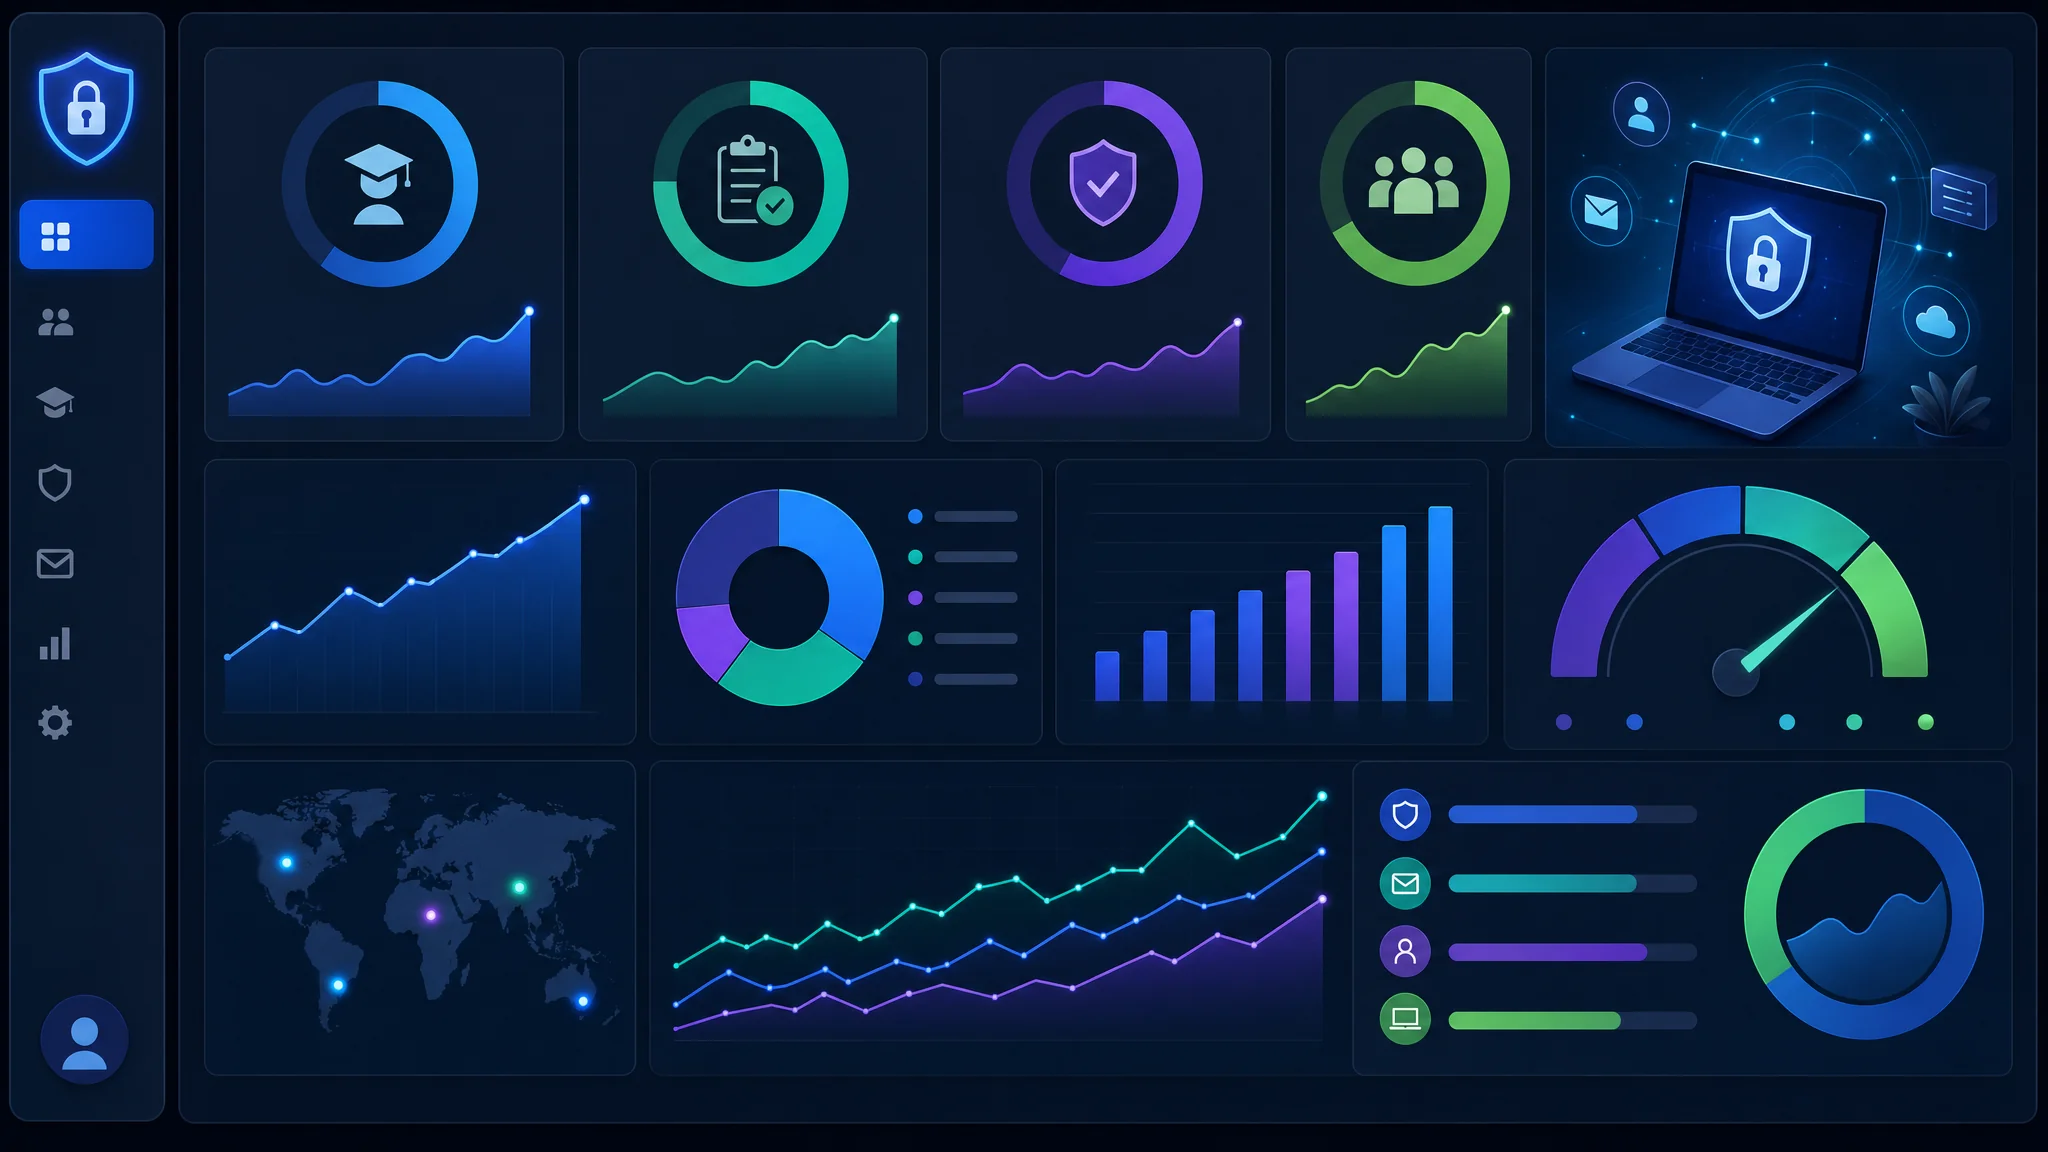
Analitzar les dades d’incidents i bretxes és un pas clau per avaluar l’eficàcia dels programes de formació en ciberseguretat. Les dades mostren quins tipus d’incidents i bretxes es produeixen, quines vulnerabilitats s’exploten i quin impacte tenen en l’activitat. L’anàlisi ajuda a identificar àrees de millora i orientar les iniciatives de formació futures.
Per analitzar les dades eficaçment, les organitzacions poden utilitzar tècniques de visualització de dades. Les representacions visuals, com ara diagrames, gràfics i mapes de calor, ajuden a identificar patrons, tendències i valors atípics. Aquestes visualitzacions ajuden els especialistes en ciberseguretat a prendre decisions informades i prioritzar les àrees que cal corregir.
A més de la visualització de dades, les organitzacions també haurien de considerar la implementació de mètriques de resposta a incidents per mesurar l’eficàcia de la formació. Poden incloure el temps mitjà per detectar i respondre a incidents, el nombre d’incidents mitigats amb èxit i el percentatge d’incidents causats per errors humans. Si les segueixen al llarg del temps, les organitzacions poden avaluar l’impacte de la formació en la capacitat de resposta.
Per aprofundir l’anàlisi de les dades d’incidents i bretxes, les organitzacions poden utilitzar algoritmes d’aprenentatge automàtic. Poden identificar patrons i anomalies en grans conjunts de dades i ajudar a detectar amenaces potencials i respondre-hi amb més eficàcia. L’aprenentatge automàtic també pot automatitzar l’anàlisi i estalviar temps i recursos.
En resum, analitzar les dades d’incidents i bretxes és essencial per avaluar l’eficàcia dels programes de formació en ciberseguretat. Amb tècniques de visualització de dades, mètriques de resposta a incidents i algoritmes d’aprenentatge automàtic, les organitzacions poden obtenir informació valuosa i millorar la postura general de ciberseguretat.
Quantificar el retorn de la inversió (ROI)
Quantificar el retorn de la inversió (ROI) de la formació en ciberseguretat és essencial perquè les organitzacions n’avaluïn l’eficàcia. El ROI quantifica els beneficis obtinguts de la inversió en formació, ajuda a justificar l’assignació de recursos i permet prendre decisions informades. Les organitzacions poden avaluar-ne l’impacte en diversos aspectes, com ara reduir el nombre d’incidents de seguretat, minimitzar les pèrdues econòmiques associades a les bretxes i millorar la postura general de seguretat.
Per quantificar el ROI de la formació en ciberseguretat, les organitzacions poden considerar aquests enfocaments:
Comparar el rendiment amb referències
Comparar el rendiment amb referències és un pas fonamental per avaluar l’ eficàcia dels programes de formació en ciberseguretat . Si mesuren i analitzen els resultats, les organitzacions poden identificar àrees de millora i prendre decisions informades sobre futures iniciatives. Aquest procés avalua diverses mètriques i indicadors per mesurar l’impacte de la formació en els coneixements, les habilitats i el comportament del personal. També permet comparar el rendiment amb els estàndards i les pràctiques recomanades del sector i obtenir informació valuosa sobre la postura de ciberseguretat.
Mesurar l’impacte de la formació en ciber seguretat
Conclusió
En resum, la formació del personal en ciberseguretat és molt important. L’amenaça creixent dels ciberatacs mostra que les organitzacions han d’invertir en programes que proporcionin els coneixements i les habilitats necessaris per protegir la informació sensible. El personal té un paper crucial perquè sovint és la primera línia de defensa contra les amenaces potencials. Una bretxa de seguretat pot tenir conseqüències greus, com ara pèrdues econòmiques, danys a la reputació i implicacions legals.
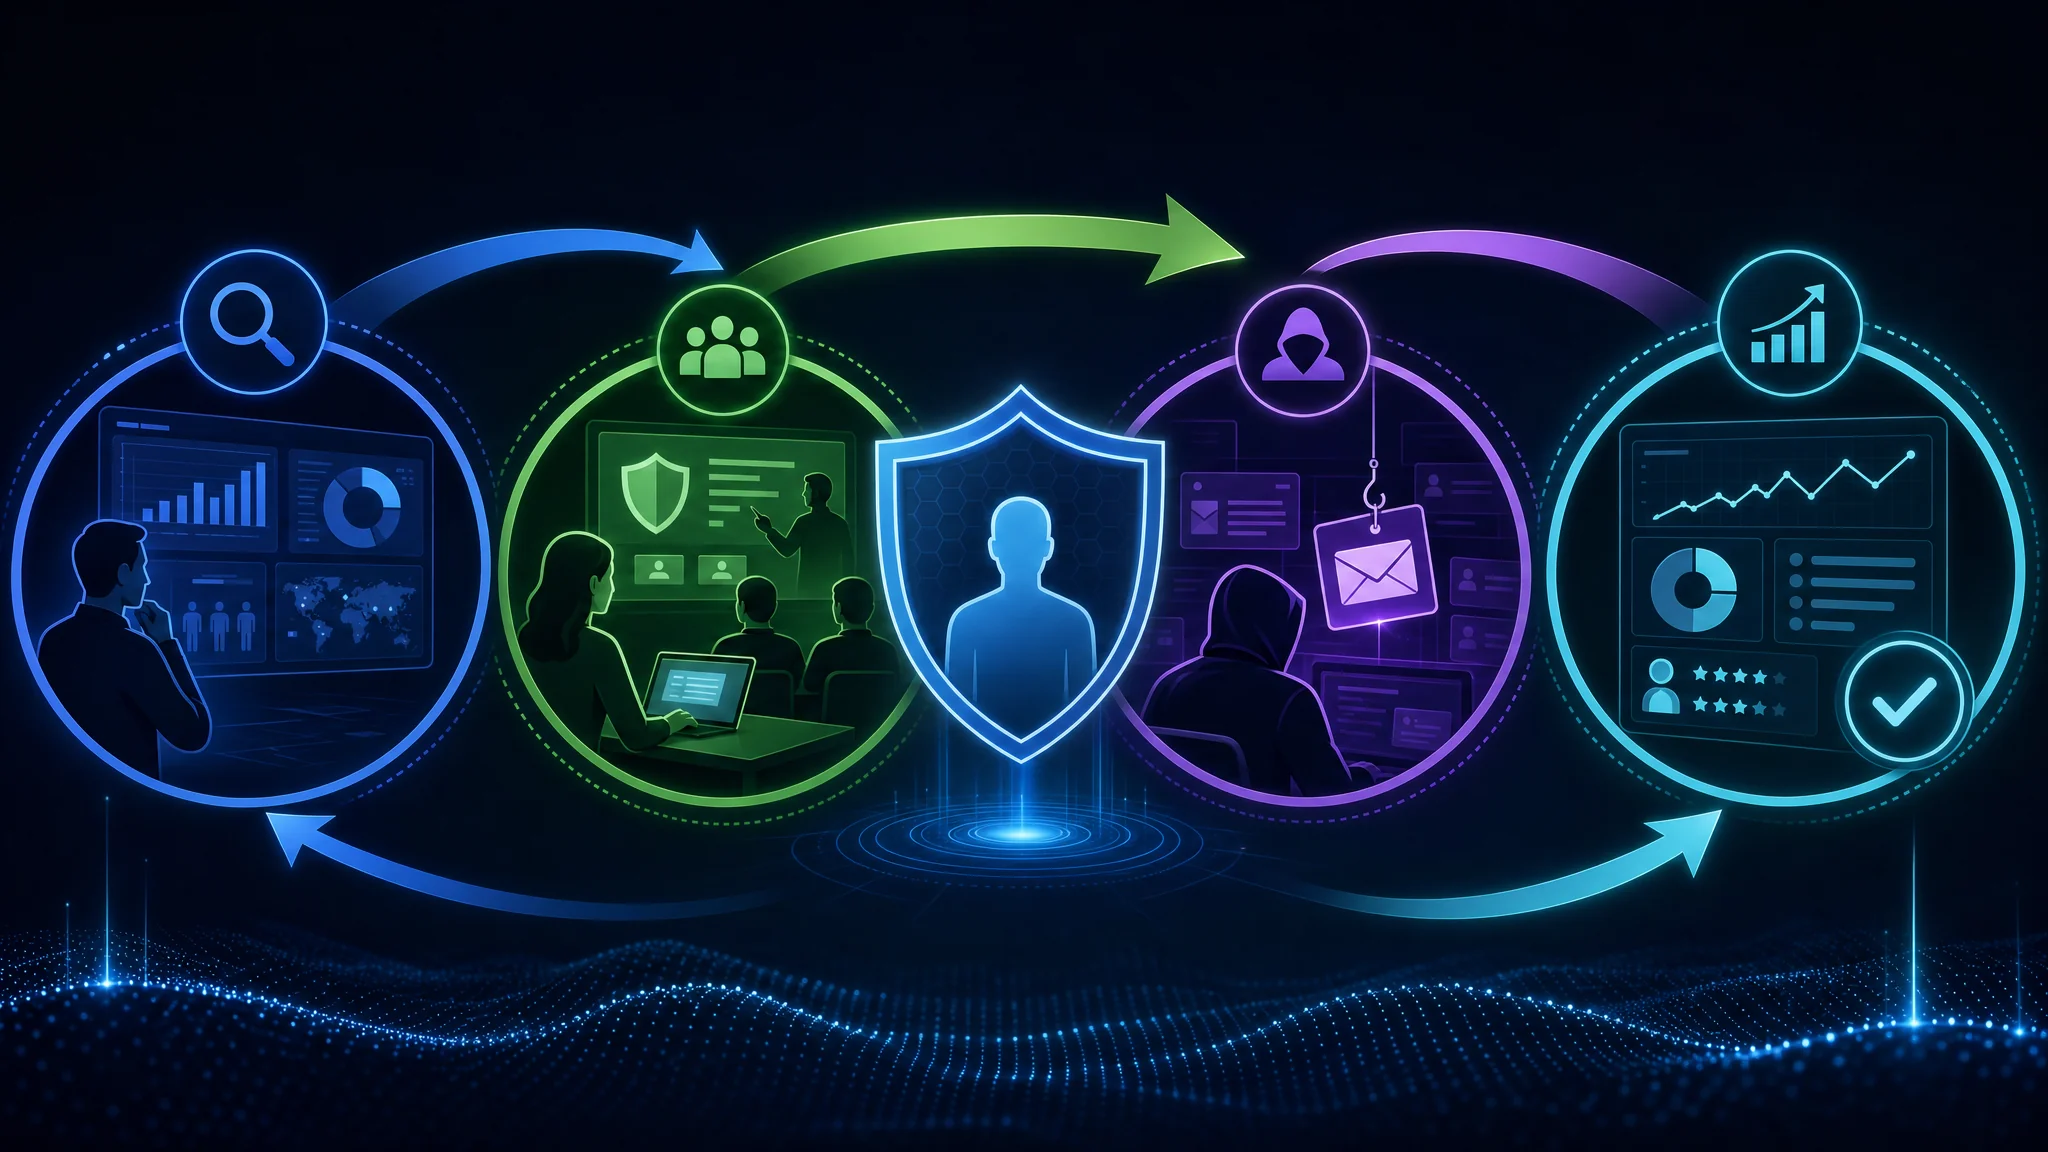
Dissenyar un programa eficaç de formació en ciberseguretat implica identificar les necessitats i els objectius específics de l’organització, crear materials atractius i interactius, implementar escenaris simulats de ciberatac i mesurar contínuament l’eficàcia de la formació. Per implicar el personal, cal crear conscienciació i una mentalitat de seguretat, promoure una cultura de responsabilitat, incentivar la participació, proporcionar suport i recursos continus, i fomentar la informació d’incidents i la resposta.
Tot i això, les organitzacions poden trobar reptes en implementar la formació. La resistència als canvis i la manca de conscienciació poden dificultar l’èxit dels programes. Abordar les limitacions de temps i recursos és essencial perquè el personal disposi de temps i recursos suficients per participar-hi. Cal adaptar la formació a les funcions i els nivells de l’organització per cobrir les necessitats específiques. La rotació del personal i la incorporació també plantegen reptes, ja que cal formar les persones noves i mantenir les actuals al dia de les amenaces i tecnologies canviants.
Mesurar l’impacte de la formació és essencial per avaluar-ne l’eficàcia. Es pot fer avaluant els coneixements i les habilitats adquirits, seguint els canvis de comportament i el compliment, analitzant les dades d’incidents i bretxes, quantificant el retorn de la inversió (ROI) i comparant el rendiment amb referències. L’avaluació permet identificar àrees de millora i fer ajustos per reforçar la postura de ciberseguretat.
Construir un tallafoc humà mitjançant la formació en ciberseguretat és un pas fonamental per protegir les organitzacions de les amenaces cibernètiques. Si inverteixen en programes complets i impliquen el personal, les organitzacions poden crear una cultura de seguretat i resiliència. Com que les amenaces canvien ràpidament, la millora i l’adaptació contínues són essencials per anticipar-se als riscos. Prioritza la formació en ciberseguretat per reduir el risc de bretxes i protegir els actius valuosos.
Preguntes freqüents
Per què és important la formació en ciberseguretat?
La formació ajuda el personal a entendre les amenaces i els riscos associats als ciberatacs, i li proporciona els coneixements i les habilitats necessaris per protegir-se i protegir l’organització de possibles bretxes.
Com pot contribuir el personal a la ciberseguretat?
El personal hi té un paper clau si segueix les pràctiques recomanades, com ara utilitzar contrasenyes segures, anar amb compte amb els correus de phishing i informar de qualsevol activitat sospitosa. Les seves accions poden prevenir bretxes i protegir la informació sensible.
Quines conseqüències pot tenir una bretxa de seguretat?
Una bretxa pot comportar pèrdues econòmiques, danys a la reputació de l’organització, responsabilitats legals i pèrdua de confiança dels clients. També pot provocar robatori de dades, accés no autoritzat a sistemes i interrupció de les operacions.
Com es poden fer més atractius i interactius els materials de formació?
Incorpora elements multimèdia, com ara vídeos i qüestionaris interactius. Les tècniques de ludificació, com ara recompenses i reptes, també poden motivar el personal i millorar-ne l’experiència d’aprenentatge.
Per què és important mesurar l’eficàcia de la formació?
Mesurar-ne l’eficàcia ajuda les organitzacions a avaluar l’impacte dels programes de ciberseguretat i identificar àrees de millora. També permet comprovar si el personal ha adquirit els coneixements i les habilitats necessaris per mitigar els riscos cibernètics.
Com es pot adaptar la formació en ciberseguretat a funcions i nivells diferents?
Personalitza el contingut segons les responsabilitats i les habilitats necessàries de cada funció. Dissenya programes per a nivells de competència diferents, des de la formació bàsica de conscienciació fins al desenvolupament d’habilitats tècniques avançades.
Related Posts