

Guia professional de ciberseguretat 2026

Table of Contents
Guia de carrera en ciberseguretat 2026: el teu full de ruta complet cap a l’èxit
El 2026, la ciberseguretat és una de les carreres tecnològiques més importants i lucratives. Els ciberatacs augmenten un 38% cada any i la despesa mundial en ciberseguretat arriba als 215.000 milions de dòlars anuals. Les organitzacions de tots els sectors necessiten urgentment professionals qualificats en ciberseguretat. La bretxa de talent continua creixent, amb 3,5 milions de llocs de ciberseguretat vacants arreu del món. Això crea oportunitats excepcionals per a qui vol entrar al sector.
Aquesta guia completa t’ajuda a començar i avançar en la teva carrera en ciberseguretat el 2026. Inclou:
- Tendències actuals del mercat laboral i dades salarials
- Habilitats tècniques i interpersonals necessàries
- Recomanacions detallades de certificació i una comparació completa de certificacions
- Itineraris professionals des del nivell inicial fins a càrrecs executius
- Passos pràctics per aconseguir la primera feina de seguretat
Entendre el panorama de la ciberseguretat el 2026
L’escassetat crítica: per què ara és un bon moment per començar
La bretxa de professionals de ciberseguretat va arribar a un nivell crític el 2026:
Estadístiques mundials d’ocupació en ciberseguretat el 2026:
- Llocs vacants: 3,5 milions arreu del món, davant dels 3,4 milions del 2025
- Dèficit als EUA: 750.000 llocs de ciberseguretat vacants
- Temps mitjà per cobrir una plaça: de 6 a 9 mesos per a llocs de nivell mitjà
- Creixement de la demanda: un 32% més d’ofertes de ciberseguretat respecte de l’any anterior
- Prima salarial: els professionals de seguretat cobren entre un 15 i un 25% més que els seus equivalents d’IT
Per què hi ha escassetat:
- Transformació digital ràpida: l’adopció del núvol i el treball remot han ampliat la superfície d’atac
- Atacs més sofisticats: les amenaces impulsades per IA exigeixen habilitats de defensa especialitzades
- Pressió reguladora: GDPR, CCPA i les noves normes exigeixen invertir en seguretat
- Bretxa de competències: els professionals d’IT tradicionals no tenen coneixements especialitzats de seguretat
- Formació insuficient: les universitats formen uns 60.000 graduats en ciberseguretat l’any, davant de 750.000 vacants als EUA
El panorama de ciberamenaces del 2026
Entendre contra què et defenses dona context a la teva carrera:
Principals ciberamenaces del 2026:
| Tipus d’amenaça | Freqüència | Cost mitjà per incident | Objectius principals |
|---|---|---|---|
| Ransomware | 493 milions d’atacs l’any | $4.5M | Sanitat, finances, fabricació |
| Phishing amb IA | 3.400 milions de correus l’any | $1.2M | Tots els sectors |
| Atacs a la cadena de subministrament | 38.000 incidents | $8.7M | Tecnologia, defensa |
| Errors de configuració al núvol | 2,1 milions de filtracions | $640K | Startups, pimes |
| Botnets d’IoT | 127 milions de dispositius compromesos | $2.3M | Ciutats intel·ligents, indústria |
| Enginyeria social amb deepfakes | 180.000 incidents | $3.1M | Finances, directius |
Amenaces emergents que defineixen les carreres del 2026:
- Amenaces de la computació quàntica: la vulnerabilitat dels sistemes criptogràfics a atacs quàntics impulsa la demanda d’experts en criptografia postquàntica
- Atacs adversaris contra la IA: l’enverinament de models d’aprenentatge automàtic i les entrades adversàries creen una nova especialització en seguretat d’IA
- Seguretat de xarxes 5G/6G: l’expansió de l’IoT i la computació a la vora crea una superfície d’atac enorme
- Ciberseguretat de satèl·lits: Starlink i altres serveis d’internet per satèl·lit presenten nous reptes de seguretat
Sectors amb més demanda el 2026
| Sector | Llocs vacants | Sou mitjà | Creixement |
|---|---|---|---|
| Serveis financers | 285.000 | $127,000 | +38% |
| Sanitat | 210.000 | $105,000 | +42% |
| Administració/defensa | 195.000 | $118,000 | +28% |
| Tecnologia/SaaS | 380.000 | $142,000 | +45% |
| Energia/serveis públics | 87.000 | $112,000 | +31% |
| Fabricació/ICS | 142.000 | $98,000 | +35% |
| Telecomunicacions | 93.000 | $108,000 | +29% |
Habilitats essencials per als professionals de ciberseguretat el 2026
L’èxit en ciberseguretat requereix una combinació d’expertesa tècnica, pensament analític i visió empresarial. El mercat del 2026 afavoreix professionals en forma de T: especialització profunda en un àmbit i coneixements amplis en altres àrees de seguretat.
Habilitats tècniques bàsiques
Tots els professionals de ciberseguretat necessiten aquestes habilitats tècniques fonamentals:
1. Xarxes i infraestructura
Per què importa: el 78% dels atacs explota vulnerabilitats de xarxa.
Coneixements essencials:
- Protocols de xarxa: TCP/IP, DNS, DHCP, HTTP/HTTPS, TLS 1.3
- Arquitectura de xarxa: VLAN, subxarxes, encaminament (BGP, OSPF), commutació
- Seguretat sense fils: WPA3, 802.1X, seguretat WiFi 6E/WiFi 7
- Segmentació de xarxa: microsegmentació, accés de xarxa de confiança zero (ZTNA)
- Xarxes definides per programari (SDN): seguretat de la virtualització de funcions de xarxa
Novetats del 2026:
- Seguretat de la segmentació de xarxa 5G/6G: entendre els límits de seguretat en xarxes virtualitzades
- Seguretat IPv6: a mesura que s’esgoten les adreces IPv4, IPv6 obre nous vectors d’atac
- Arquitectura SASE: Secure Access Service Edge combina xarxes i seguretat
Eines que cal aprendre:
- Wireshark: anàlisi de paquets, essencial en tots els rols
- Nmap: descobriment de xarxes i auditories de seguretat
- tcpdump: analitzador de paquets de línia d’ordres
- Netcat: eina per llegir i escriure connexions de xarxa
2. Sistemes operatius i administració de sistemes
Per què importa: el 85% de les empreses fa servir entorns amb diversos sistemes operatius.
Coneixements essencials:
- Administració de Linux: domini de la línia d’ordres d’Ubuntu, RHEL i Debian
- Windows Server: Active Directory, Group Policy, PowerShell
- Sistemes operatius al núvol: entendre les capes de SO en contenidors i entorns virtualitzats
- Seguretat de macOS: la seva adopció creixent a les empreses exigeix coneixements de seguretat per a Mac
- SO mòbils: arquitectures de seguretat d’iOS i Android
Àrees prioritàries del 2026:
- Seguretat de contenidors: configuracions segures de Docker, Kubernetes i containerd
- Infraestructura immutable: implicacions de seguretat de la infraestructura com a codi
- Seguretat sense servidor: consideracions per a Lambda i Azure Functions
Habilitats clau:
- PowerShell: automatització de Windows i tasques de seguretat
- Bash/Shell scripting: automatització de Linux
- Python: administració de sistemes i automatització de seguretat
- Gestió de configuració: automatització de l’enduriment amb Ansible i Puppet
3. Programació i scripting (clau el 2026)
Per què importa: el 92% de les feines de ciberseguretat ara demana habilitats de programació.
Llenguatges prioritaris per a ciberseguretat el 2026:
| Llenguatge | Ús principal | Nivell de demanda | Augment salarial mitjà |
|---|---|---|---|
| Python | Automatització de seguretat, desenvolupament d’eines | Molt alt | +$18,000 |
| Go (Golang) | Eines de seguretat al núvol, malware | Alt | +$22,000 |
| Rust | Eines de seguretat segures per a la memòria | Creixent | +$25,000 |
| JavaScript/TypeScript | Seguretat d’aplicacions web, anàlisi XSS | Alt | +$12,000 |
| PowerShell | Automatització de seguretat a Windows | Alt | +$8,000 |
| Bash | Scripts de seguretat a Linux | Mitjà | +$6,000 |
| C/C++ | Anàlisi de malware, desenvolupament d’exploits | Mitjà | +$15,000 |
Python per a ciberseguretat (el llenguatge més important):
# Example: Automated security scanning script
import nmap
import json

def security_scan(target_ip):
    """
    Performs automated vulnerability scan
    """
    nm = nmap.PortScanner()
    nm.scan(target_ip, arguments='-sV -sC --script vuln')

    results = {
        'host': target_ip,
        'open_ports': [],
        'vulnerabilities': []
    }

    for host in nm.all_hosts():
        for proto in nm[host].all_protocols():
            ports = nm[host][proto].keys()
            for port in ports:
                service = nm[host]['tcp'][port]
                results['open_ports'].append({
                    'port': port,
                    'service': service['name'],
                    'version': service['version']
                })

    return json.dumps(results, indent=2)
Per què la programació importa el 2026:
- Automatització: les tasques de seguretat manuals no escalen
- Personalització d’eines: adapta eines de seguretat de codi obert al teu entorn
- Intel·ligència d’amenaces: processa i analitza fonts de seguretat amb programes
- Seguretat d’IA/ML: implementa i protegeix models d’aprenentatge automàtic
4. Seguretat al núvol (àrea clau de creixement)
Per què importa: el 94% de les empreses utilitza diversos núvols i el 67% de les càrregues de treball ja són al núvol.
Plataformes essencials:
- AWS: quota de mercat del 32%. Aprèn IAM, VPC, Security Groups i GuardDuty
- Azure: quota del 23%. Aprèn Entra ID, NSG i Defender for Cloud
- GCP: quota de l'11%. Aprèn Cloud IAM, VPC Service Controls i Security Command Center
Matriu d’habilitats de seguretat al núvol (2026):
| Àrea d’habilitat | AWS | Azure | GCP | Prioritat |
|---|---|---|---|---|
| Gestió d’identitats i accessos | IAM, STS | Entra ID, RBAC | Cloud IAM | Crítica |
| Seguretat de xarxa | VPC, Security Groups | NSG, Firewall | VPC, Firewall Rules | Crítica |
| Protecció de dades | KMS, xifratge S3 | Key Vault, xifratge Storage | Cloud KMS | Alta |
| Detecció d’amenaces | GuardDuty, SecurityHub | Defender, Sentinel | Security Command Center | Alta |
| Compliment | Config, Audit | Policy, Compliance Mgr | Asset Inventory | Mitjana |
| Seguretat de contenidors | ECS/EKS | AKS, Container Instances | GKE, Cloud Run | Alta |
Les certificacions de núvol poden augmentar el sou entre $15,000 i $25,000. Consulta la guia completa de certificacions per a més detalls.
5. Eines i tecnologies de seguretat
Categories d’eines imprescindibles:
Gestió de vulnerabilitats:
- Nessus/Tenable: escàner de vulnerabilitats de referència
- Qualys: gestió de vulnerabilitats al núvol
- OpenVAS: alternativa de codi obert
SIEM i gestió de registres:
- Splunk: líder del mercat en anàlisi de registres i SIEM
- Elastic Stack (ELK): gestió de registres de codi obert
- Azure Sentinel: SIEM natiu del núvol
- Chronicle: SIEM al núvol de Google
Detecció i resposta en endpoints (EDR):
- CrowdStrike Falcon: plataforma EDR líder
- Microsoft Defender: seguretat integrada de Windows
- SentinelOne: protecció d’endpoints amb IA
- Carbon Black: seguretat d’endpoints de VMware
Seguretat de xarxa:
- Palo Alto Networks: tallafocs de nova generació
- Fortinet FortiGate: plataforma de seguretat integrada
- Cisco Secure: Firepower, ISE, Umbrella
- pfSense/OPNsense: tallafocs de codi obert
Seguretat d’aplicacions web:
- Burp Suite: escàner de vulnerabilitats web, imprescindible
- OWASP ZAP: escàner d’aplicacions web de codi obert
- Nmap/Nikto: escaneig de servidors web
Plataformes d’intel·ligència d’amenaces:
- MISP: plataforma d’intel·ligència d’amenaces de codi obert
- ThreatConnect: intel·ligència d’amenaces comercial
- Recorded Future: intel·ligència d’amenaces amb IA
Habilitats analítiques i de resolució de problemes
Les habilitats tècniques no són suficients. El pensament crític diferencia els bons professionals de seguretat dels excel·lents.
Capacitats analítiques essencials:
- Modelatge d’amenaces: identifica possibles vies d’atac abans que s’explotin
- Avaluació de riscos: quantifica els riscos de seguretat en termes empresarials
- Anàlisi d’incidents: identifica ràpidament la causa arrel durant els incidents
- Reconeixement de patrons: detecta anomalies en grans conjunts de dades
- Enginyeria inversa: entén el comportament del malware i dels exploits
Com desenvolupar habilitats analítiques:
- Practica reptes CTF: competicions Capture The Flag a HackTheBox i TryHackMe
- Analitza filtracions reals: estudia informes d’incidents publicats
- Exercicis d’equip vermell i blau: participa en atacs i defenses simulats
- Caça d’amenaces: cerca amenaces proactivament al teu entorn
Habilitats de comunicació i negoci (el factor diferencial)
Per què importa: el 73% dels CISO cita la comunicació com un criteri principal per contractar càrrecs sèniors.
Habilitats interpersonals clau per al 2026:
1. Visió empresarial:
- Entén com la seguretat ajuda a assolir objectius empresarials, no només a evitar problemes
- Parla en termes financers: ROI, quantificació de riscos i anàlisi de cost-benefici
- Alinea les iniciatives de seguretat amb l’estratègia empresarial
2. Comunicació amb executius:
- Tradueix els riscos tècnics en impacte empresarial
- Presenta indicadors de seguretat importants per als executius
- Influeix en les decisions d’inversió en seguretat
3. Col·laboració entre funcions:
- Treballa amb equips de desenvolupament (DevSecOps)
- Col·labora amb equips jurídics i de compliment
- Coordina els requisits de seguretat amb les unitats de negoci
4. Gestió de proveïdors:
- Avalua productes i serveis de seguretat
- Negocia contractes de seguretat
- Gestiona les relacions amb proveïdors de seguretat
Desenvolupament de les habilitats de comunicació:
Entry Level: Write clear incident reports
Mid-Level: Present security updates to management
Senior:Lead security strategy discussions with executives
Executive: Communicate security posture to board of directors
Habilitats emergents per al 2026 i més enllà
Especialitzacions emergents amb demanda alta:
1. Seguretat d’IA/ML: sou mitjà de $165K
- Aprenentatge automàtic adversari
- Detecció de l’enverinament de models
- Red teaming d’IA
- Seguretat de LLM (ChatGPT, Cl aude, etc.)
2. Criptografia resistent a la computació quàntica: sou mitjà de $148K
- Algorismes postquàntics
- Agilitat criptogràfica
- Distribució de claus quàntiques
3. DevSecOps: sou mitjà de $135K
- Automatització de seguretat als pipelines CI/CD
- Seguretat d’infraestructura com a codi
- Seguretat de contenidors i Kubernetes
4. Arquitectura de confiança zero: sou mitjà de $142K
- Seguretat centrada en la identitat
- Microsegmentació
- Verificació contínua
5. Seguretat nativa del núvol: sou mitjà de $138K
- Seguretat sense servidor
- Seguretat d’API
- Seguretat de service mesh
Full de ruta de certificacions de ciberseguretat 2026
Les certificacions validen les teves habilitats i milloren el sou i les perspectives laborals. Per comparar les certificacions principals, consulta la guia detallada de certificacions 2026 .
Certificacions de nivell inicial (0–2 anys d’experiència)
CompTIA Security+: el punt d’entrada estàndard
- Cost: $404
- Impacte salarial: +$8,000–12,000 respecte de no tenir certificació
- Taxa d’aprovats: aproximadament 60%
- Temps d’estudi: 60–90 hores
- Per què obtenir-la: necessària per a moltes feines governamentals i del DoD (DoD 8140), valida els coneixements bàsics
- Actualització del 2026: la versió 2026 afegeix un mòdul de seguretat d’IA
Google Cybersecurity Certificate: alternativa econòmica
- Cost: $39 al mes, aproximadament $117 durant tres mesos
- Impacte salarial: +$5,000–8,000
- Per què obtenir-la: laboratoris pràctics i un val del 30% per a l’examen Security+
- Plataforma: Coursera
AWS Certified Security Specialty: entrada a la seguretat del núvol
- Cost: $300
- Impacte salarial: +$15,000–20,000
- Taxa d’aprovats: aproximadament 65%
- Temps d’estudi: 80–100 hores
- Per què obtenir-la: la seguretat al núvol té la demanda més alta; AWS té el 32% del mercat
Certificacions de nivell mitjà (2–5 anys d’experiència)
Certified Information Systems Security Professional (CISSP): el referent d’or
- Cost: $749 més $135 anuals de manteniment
- Experiència necessària: 5 anys, o 4 amb un grau universitari
- Impacte salarial: +$25,000–35,000
- Presència al mercat: apareix en el 52% de les ofertes de ciberseguretat
- Per què obtenir-la: és la certificació de seguretat més reconeguda del món i orientada a gestió
HackTheBox CPTS: la millor certificació pràctica de pentest
- Cost: $499
- Examen: 10 dies de pràctica
- Impacte salarial: +$18,000–25,000
- Per què obtenir-la: més completa que OSCP i amb millor relació qualitat-preu
- Reconeixement creixent: els responsables tècnics de contractació la prefereixen cada cop més a OSCP
Azure Security Engineer Associate: seguretat al núvol
- Cost: $165
- Renovació: anual
- Impacte salarial: +$18,000–22,000
- Per què obtenir-la: Azure té el 23% del mercat i les eines de seguretat de Microsoft són dominants
Certificacions avançades i especialitzades (més de 5 anys)
Offensive Security Certified Professional (OSCP): estàndard de pentest
- Cost: $1,699–2,699
- Examen: 24 hores més 24 hores per a l’informe
- Impacte salarial: +$20,000–30,000
- Reconeixement de RRHH: es menciona en el 26% de les ofertes de pentest
- Consideració: més cara i amb contingut més antic que alternatives com CPTS
GIAC Security Expert (GSE): certificació d’elit
- Cost: més de $10,000, diversos cursos SANS i un examen de $13,000
- Examen: 2 hores de preguntes de selecció múltiple i 2 dies de laboratori pràctic
- Titulars al món: menys de 300
- Impacte salarial: +$40,000–60,000
- Per què obtenir-la: credencial de màxim nivell, però només si paga l’empresa
Certified Cloud Security Professional (CCSP): gestió del núvol
- Cost: $599
- Experiència necessària: 5 anys d’IT i 3 anys de seguretat
- Impacte salarial: +$22,000–30,000
- Per què obtenir-la: certificació de seguretat al núvol independent de proveïdors i adequada per a càrrecs de gestió
Estratègia de certificació segons l’itinerari professional
Itinerari d’analista SOC:
- Comença: Security+ o Google Cyber Cert
- Afegeix: CySA+ o CyberDefenders CCD
- Avança: CISSP o GCIH
Itinerari de pentester:
- Comença: eJPT o Security+
- Desenvolupa’t: HackTheBox CPTS o PNPT (TCM)
- Avança: OSCP per a RRHH i CRTO per a les habilitats
Itinerari de seguretat al núvol:
- Comença: AWS Cloud Practitioner
- Desenvolupa’t: AWS Security Specialty i Azure Security Engineer
- Avança: CCSP
Itinerari de GRC i compliment:
- Comença: Security+
- Desenvolupa’t: CISA, amb enfocament en auditoria
- Avança: CISSP i CISM
Consulta la comparació completa de certificacions per a l’anàlisi de proveïdors, preus i recomanacions.
Itineraris professionals i dades salarials de ciberseguretat (2026)
Entendre les diferents especialitzacions t’ajuda a escollir el camí adequat.
Itinerari professional 1: analista SOC (Security Operations Center)
Descripció del rol: supervisa sistemes de seguretat, investiga alertes i respon a incidents.
Progressió professional:
Junior SOC Analyst (0-2 years) → $55,000-75,000
    ↓
SOC Analyst II (2-4 years) → $75,000-95,000
    ↓
Senior SOC Analyst (4-7 years) → $95,000-120,000
    ↓
SOC Team Lead (7-10 years) → $120,000-145,000
    ↓
SOC Manager (10+ years) → $145,000-180,000
Habilitats necessàries:
- Plataformes SIEM (Splunk, Sentinel, Chronicle)
- Anàlisi i correlació de registres
- Procediments de resposta a incidents
- Anàlisi del trànsit de xarxa
- Interpretació d’intel·ligència d’amenaces
Certificacions:
- Inicials: Security+, CySA+
- Avançades: CyberDefenders CCD, GCIH
Un dia de feina:
- Supervisa els taulers SIEM per detectar activitat sospitosa
- Classifica i investiga alertes de seguretat
- Fa la resposta inicial a incidents
- Documenta esdeveniments de seguretat
- Es comunica amb les parts interessades sobre incidents
Avantatges: accessible per a principiants, progressió clara, torns Inconvenients: pot ser monòton, torns, fatiga per alertes
Itinerari professional 2: pentester / hacker ètic
Descripció del rol: simula atacs per trobar vulnerabilitats abans que ho facin actors maliciosos.
Progressió professional:
Junior Penetration Tester (0-2 years) → $70,000-90,000
    ↓
Penetration Tester (2-5 years) → $95,000-130,000
    ↓
Senior Penetration Tester (5-8 years) → $130,000-165,000
    ↓
Lead Pentester / Red Team Lead (8-12 years) → $165,000-200,000
    ↓
Principal Security Consultant (12+ years) → $200,000-275,000+
Habilitats necessàries:
- Hacking d’aplicacions web
- Proves de penetració de xarxes
- Explotació d’Active Directory
- Enginyeria social
- Redacció d’informes i comunicació
Certificacions:
- Inicials: eJPT, PJPT
- Mitjanes: CPTS, OSCP, CEH Practical
- Avançades: OSEP, CRTO
Un dia de feina:
- Fa avaluacions de seguretat autoritzades
- Explota vulnerabilitats d’aplicacions i xarxes
- Documenta les troballes en informes detallats
- Presenta recomanacions de correcció als clients
- Es manté al dia dels exploits i tècniques recents
Avantatges: feina estimulant, bon sou, poques rutines Inconvenients: pot ser estressant, exigeix aprendre sempre, horaris irregulars durant els encàrrecs
Itinerari professional 3: enginyer de seguretat / arquitecte
Descripció del rol: dissenya i implementa sistemes i infraestructura de seguretat.
Progressió professional:
Junior Security Engineer (0-2 years) → $75,000-95,000
    ↓
Security Engineer (2-5 years) → $105,000-135,000
    ↓
Senior Security Engineer (5-8 years) → $135,000-170,000
    ↓
Security Architect (8-12 years) → $170,000-220,000
    ↓
Principal/Lead Security Architect (12+ years) → $220,000-300,000+
Habilitats necessàries:
- Arquitectura de seguretat de xarxa
- Disseny de seguretat al núvol (AWS, Azure, GCP)
- Arquitectura de confiança zero
- Marcs de seguretat (NIST, ISO 27001)
- Eines de seguretat empresarial
Certificacions:
- Inicials: Security+, CCNA Security
- Mitjanes: CISSP, certificacions de núvol (AWS/Azure Security)
- Avançades: CCSP, CISSP-ISSAP
Un dia de feina:
- Dissenya arquitectures de seguretat per a sistemes nous
- Avalua productes i eines de seguretat
- Crea estàndards i polítiques de seguretat
- Col·labora amb equips d’enginyeria
- Fa revisions de seguretat d’arquitectura
Avantatges: sou alt, treball estratègic, càrrec respectat Inconvenients: exigeix experiència àmplia, responsabilitat per les fallades de seguretat
Itinerari professional 4: enginyer de seguretat al núvol
Descripció del rol: protegeix la infraestructura i les aplicacions del núvol.
Progressió professional:
Junior Cloud Security Engineer (0-2 years) → $80,000-100,000
    ↓
Cloud Security Engineer (2-5 years) → $115,000-145,000
    ↓
Senior Cloud Security Engineer (5-8 years) → $145,000-185,000
    ↓
Cloud Security Architect (8-12 years) → $185,000-235,000
    ↓
Principal Cloud Security Architect (12+ years) → $235,000-320,000+
Habilitats necessàries:
- Domini de diversos núvols (AWS, Azure, GCP)
- Infrastructure-as-Code (Terraform, CloudFormation)
- Seguretat de contenidors (Docker, Kubernetes)
- Pràctiques DevSecOps
- Eines de seguretat natives del núvol
Certificacions:
- Inicials: AWS Cloud Practitioner, Azure Fundamentals
- Mitjanes: AWS Security Specialty, Azure Security Engineer
- Avançades: CCSP, certificacions de diversos núvols
Un dia de feina:
- Protegeix desplegaments d’infraestructura al núvol
- Implementa controls de seguretat en pipelines CI/CD
- Supervisa la postura de seguretat al núvol
- Respon a incidents de seguretat al núvol
- Automatitza configuracions de seguretat
Avantatges: àrea de màxima demanda, sou excel·lent, adequada per al treball remot Inconvenients: entorn canviant, responsabilitats de guàrdia
Itinerari professional 5: analista GRC (governança, risc i compliment)
Descripció del rol: garanteix que l’organització compleixi els requisits de seguretat i compliment.
Progressió professional:
Junior GRC Analyst (0-2 years) → $60,000-78,000
    ↓
GRC Analyst (2-4 years) → $78,000-98,000
    ↓
Senior GRC Analyst (4-7 years) → $98,000-125,000
    ↓
GRC Manager (7-10 years) → $125,000-155,000
    ↓
Director of Compliance / Chief Compliance Officer (10+ years) → $155,000-225,000+
Habilitats necessàries:
- Marcs de compliment (SOC 2, ISO 27001, PCI-DSS, HIPAA)
- Metodologies d’avaluació de riscos
- Gestió d’auditories
- Desenvolupament de polítiques
- Gestió de parts interessades
Certificacions:
- Inicials: Security+
- Mitjanes: CISA, CISM
- Avançades: CISSP, CRISC
Un dia de feina:
- Fa avaluacions de riscos de seguretat
- Gestiona auditories de compliment
- Desenvolupa polítiques i procediments de seguretat
- Fa seguiment i corregeix mancances de compliment
- Prepara informes per a directius i auditors
Avantatges: menys estrès tècnic, abast clar, bon equilibri entre feina i vida personal Inconvenients: pot ser repetitiu, paga menys que els rols tècnics, es pot veure com una feina de marcar caselles
Itinerari professional 6: responsable de resposta a incidents / analista forense
Descripció del rol: respon a les bretxes de seguretat i les investiga.
Progressió professional:
Junior Incident Response Analyst (0-2 years) → $65,000-85,000
    ↓
Incident Response Analyst (2-5 years) → $90,000-115,000
    ↓
Senior Incident Responder (5-8 years) → $115,000-150,000
    ↓
Incident Response Team Lead (8-12 years) → $150,000-190,000
    ↓
Director of Incident Response (12+ years) → $190,000-250,000+
Habilitats necessàries:
- Forense digital
- Anàlisi de malware
- Marcs de resposta a incidents (NIST, SANS)
- Forense de memòria i disc
- Anàlisi de línies temporals
Certificacions:
- Inicials: Security+, GCIH
- Mitjanes: CHFI, GCFA
- Avançades: GCFE, GREM
Un dia de feina:
- Respon a incidents de seguretat actius
- Recull i preserva proves digitals
- Analitza sistemes compromesos
- Identifica indicadors de compromís
- Prepara informes i cronologies d’incidents
Avantatges: feina d’investigació estimulant, respecte, rol crític Inconvenients: estrès alt, guàrdies, horaris irregulars
Comparació salarial per rol (mitjana dels EUA el 2026)
| Rol | Nivell inicial | Nivell mitjà | Sènior | Responsable/director |
|---|---|---|---|---|
| Analista SOC | $65K | $85K | $108K | $135K |
| Pentester | $80K | $115K | $148K | $185K |
| Enginyer de seguretat | $90K | $120K | $153K | $195K |
| Enginyer de seguretat al núvol | $98K | $130K | $165K | $210K |
| Analista GRC | $69K | $89K | $112K | $140K |
| Responsable de resposta a incidents | $78K | $103K | $133K | $170K |
| Arquitecte de seguretat | N/A | $145K | $185K | $240K |
| CISO | N/A | N/A | $195K | $285K |
Ajustos salarials per regió:
- Zona de la badia de San Francisco: +40–60%
- Nova York: +35–50%
- Seattle: +30–45%
- Austin, Texas: +20–35%
- Feines remotes: 10–20% menys que a les grans àrees metropolitanes
Construir la teva carrera en ciberseguretat: passos pràctics
Pas 1: tria el punt d’entrada segons la teva experiència
Si vens de suport d’IT o helpdesk:
- Avantatge: ja entens les xarxes i la resolució de problemes
- Itinerari: analista SOC o enginyer de seguretat
- Primera certificació: Security+
- Termini: de 6 a 12 mesos fins a la primera feina de seguretat
Si vens del desenvolupament de programari:
- Avantatge: habilitats sòlides de programació
- Itinerari: seguretat d’aplicacions o DevSecOps
- Primera certificació: certificació de seguretat AWS/Azure
- Termini: de 3 a 9 mesos fins a la primera feina de seguretat
Si vens d’un àmbit no tècnic:
- Avantatge: una perspectiva nova i molta motivació
- Itinerari: analista GRC o analista SOC
- Primera certificació: Google Cyber Certificate i després Security+
- Termini: de 12 a 18 mesos fins a la primera feina de seguretat
Si vens de xarxes:
- Avantatge: coneixements profunds d’infraestructura
- Itinerari: enginyer de seguretat de xarxes o pentester
- Primera certificació: Security+ o CCNA Security
- Termini: de 6 a 12 mesos fins a la primera feina de seguretat
Pas 2: guanya experiència pràctica (el més important)
Els empresaris prioritzen l’experiència pràctica per damunt de les certificacions soles.
Aprenentatge pràctic gratuït o de baix cost:
TryHackMe ($10 al mes)
- Laboratoris per a principiants
- Itineraris d’aprenentatge guiats
- Temes de SOC, pentest i defensa
- Seguiment de certificacions
HackTheBox Academy (nivells gratuïts i de pagament)
- Més exigent que TryHackMe
- Certificacions reconegudes al sector
- Escenaris reals
- Excel·lent per aprendre proves de penetració
PicoCTF (gratuït)
- Competició CTF per a principiants
- Bona per aprendre els conceptes bàsics
- Competició anual
OverTheWire (gratuït)
- Centrat en Linux i la línia d’ordres
- Dificultat progressiva
- Reptes al terminal
Canals de YouTube:
- NetworkChuck
- The Cyber Mentor (Heath Adams)
- John Hammond
- IppSec (guies de HackTheBox)
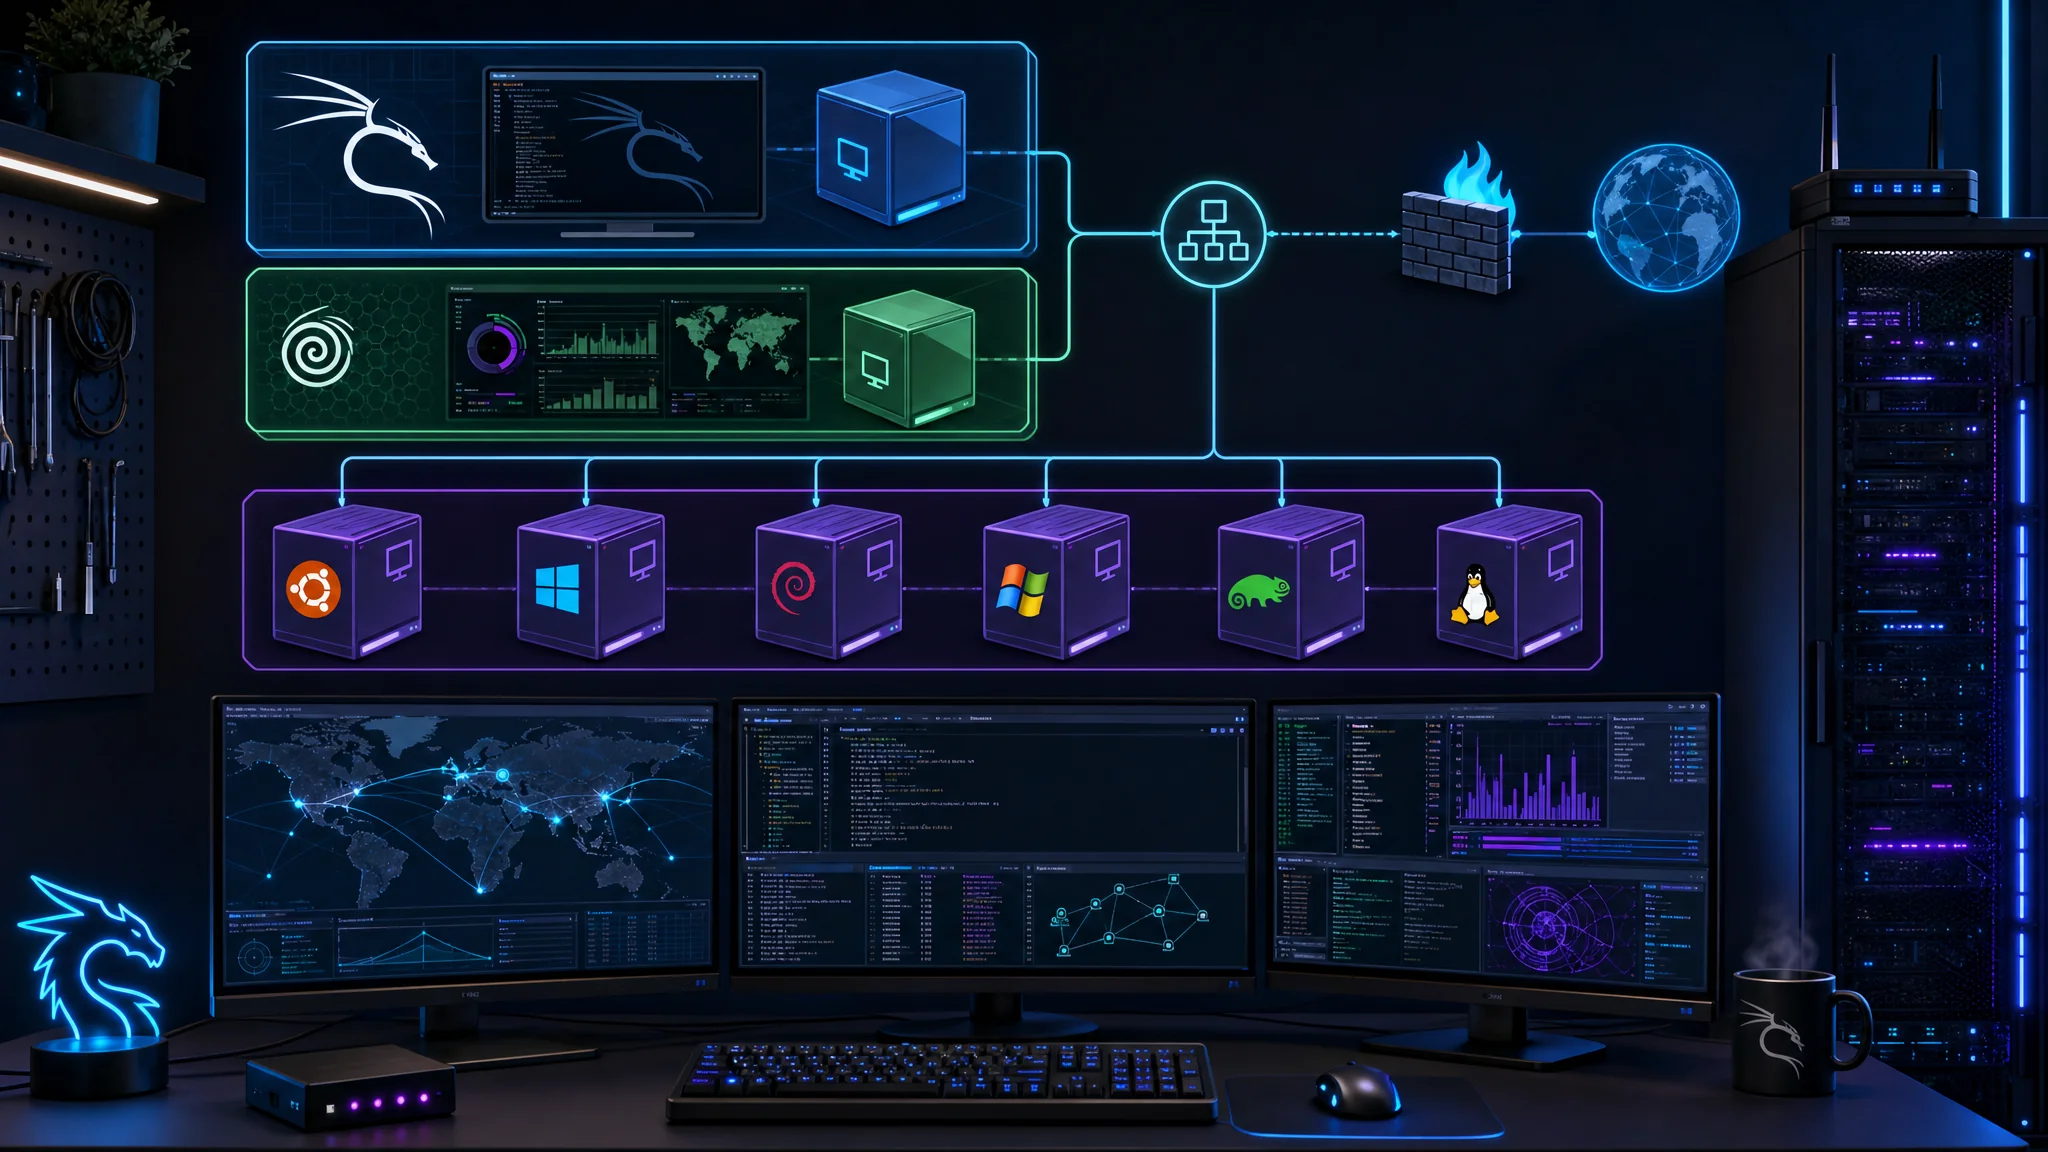
Munta un laboratori a casa:
Configuració mínima de laboratori ($300–500):
- Servidor Dell/HP de segona mà o un ordinador de sobretaula potent
- Executa VirtualBox o VMware Workstation
- Configura màquines vulnerables (Metasploitable, DVWA, màquines retirades de HackTheBox)
- Instal·la eines de seguretat (Kali Linux, Security Onion)
- Practica atacs i defensa
Laboratori al núvol ($50–100 al mes):
- AWS Free Tier o crèdits Azure
- Configura aplicacions vulnerables
- Practica configuracions de seguretat al núvol
- A llarg termini surt més econòmic que el maquinari físic
Pas 3: crea projectes de seguretat per al teu portafolis
Els responsables de contractació volen proves de les teves habilitats.
Idees de projecte per a diferents rols:
Portafolis d’analista SOC:
- Configura Security Onion i analitza fitxers PCAP
- Crea regles per detectar atacs habituals
- Escriu informes d’anàlisi d’incidents de seguretat
- Construeix un tauler d’intel·ligència d’amenaces
Portafolis de pentester:
- Documenta compromisos de màquines de HackTheBox/TryHackMe
- Crea eines de seguretat pròpies (escàners de ports, scripts d’exploit)
- Audita la seguretat d’una aplicació de codi obert
- Escriu informes professionals de proves de penetració
Portafolis d’enginyer de seguretat:
- Dissenya una xarxa domèstica amb zones de seguretat
- Implementa seguretat IaC amb mòduls Terraform segurs
- Construeix un pipeline automatitzat d’escaneig de seguretat
- Documenta decisions d’arquitectura de seguretat
Portafolis de seguretat al núvol:
- Desplega una aplicació segura de diversos nivells a AWS/Azure
- Implementa controls com WAF, GuardDuty i NSG
- Crea scripts d’automatització de seguretat
- Escriu guies d’enduriment de seguretat
On mostrar-ho:
- GitHub per al codi i la documentació
- Blog o lloc web personal
- Articles a LinkedIn
- Publicacions a Medium
Pas 4: crea contactes de manera estratègica
En ciberseguretat també compta «no només què saps, sinó a qui coneixes».
Estratègies de networking eficaces:
Optimitza LinkedIn:
- Completa el perfil amb paraules clau de seguretat
- Comparteix contingut de seguretat amb regularitat
- Participa en publicacions de professionals de seguretat
- Uneix-te a grups de ciberseguretat
Trobades locals de seguretat:
- Capítols d’OWASP
- Conferències BSides, trobades locals assequibles de seguretat
- Reunions de capítols ISC2/ISACA
- Trobades de seguretat al núvol
Comunitats en línia:
- Reddit: r/cybersecurity, r/netsec, r/AskNetsec
- Discord: servidors de HackTheBox, TryHackMe i CyberDefenders
- Twitter/X: segueix investigadors i empreses de seguretat
- Blogs i fòrums de seguretat
Conferències (prioritza les locals i assequibles):
- BSides en diverses ciutats, ~$25–50
- Grups DEFCON locals, trobades mensuals gratuïtes
- SecureWorld, conferències regionals
- RSA, Black Hat i DEFCON, cares però útils si paga l’empresa
Mentoria:
- Busca mentors a LinkedIn o r/cybersecurity
- Ofereix ajuda en projectes a canvi d’orientació
- Fes preguntes concretes, no només «com puc trobar feina?»
Pas 5: prepara un currículum de seguretat eficaç
El currículum ha de superar els sistemes de seguiment de candidats (ATS) i convèncer els responsables de contractació.
Estructura del currículum:
[Your Name]
[LinkedIn URL] | [GitHub URL] | [Email] | [Phone] | [Location]

SUMMARY
Results-driven cybersecurity professional with hands-on experience in [specific skills].
Certified in [certifications]. Passionate about [specific security area].

TECHNICAL SKILLS
- Security: SIEM (Splunk, ELK), IDS/IPS (Snort, Suricata), WAF, EDR
- Cloud: AWS (Security Groups, IAM, GuardDuty), Azure (NSGs, Sentinel)
- Tools: Wireshark, Nmap, Burp Suite, Metasploit, Nessus
- Programming: Python, PowerShell, Bash, SQL
- Frameworks: NIST CSF, MITRE ATT&CK, OWASP Top 10

CERTIFICATIONS
- CompTIA Security+ (Date)
- AWS Certified Security Specialty (Date)
- [Other relevant certs]

PROFESSIONAL EXPERIENCE
[Company Name] - [Security Role] (Dates)
- QUANTIFY achievements (Reduced false positives by 40%)
- USE security keywords (SIEM, incident response, threat hunting)
- SHOW impact (Identified and remediated 15 critical vulnerabilities)

PROJECTS (If entry-level or career changer)
[Project Name] - [Technology Stack]
- Built [specific security tool/system]
- Demonstrates [specific skills]
- GitHub: [link]

EDUCATION
[Degree] in [Field], [University] (Date)
Consells per al currículum:
- Quantifica-ho tot: «Reducció del volum d’alertes en un 35%», no «Millora de l’eficiència del SOC»
- Fes servir paraules clau ATS: reprodueix els termes de l’oferta
- Limita’l a 1 o 2 pàgines: la primera revisió dura uns 6 segons
- Destaca les certificacions: són paraules clau valuoses per a ATS
- Inclou GitHub o portafolis: demostra que treballes de debò en seguretat
Pas 6: supera l’entrevista
Les entrevistes de ciberseguretat solen tenir tres fases:
Fase 1: entrevista de RRHH o reclutador (15–30 minuts)
- Verifica les qualificacions
- Parla de les expectatives salarials
- Avalua l’encaix amb l’equip
- Preparació: coneix l’empresa i prepara preguntes
Fase 2: entrevista tècnica (45–90 minuts)
- Preguntes tècniques sobre conceptes de seguretat
- Resolució de problemes basada en escenaris
- Conversa sobre projectes i experiència anteriors
- Preparació: repassa els fonaments i practica explicar temes tècnics amb claredat
Fase 3: entrevista conductual o de panell
- Respostes amb el mètode STAR (situació, tasca, acció, resultat)
- Avaluació de l’encaix amb l’equip
- Habilitats de presentació, a vegades
Preguntes tècniques habituals per preparar:
- «Explica la tríada CIA»
- «Quina diferència hi ha entre el xifratge simètric i l’assimètric?»
- «Com protegiries una aplicació web?»
- «Descriu el teu procés de resposta a incidents»
- «Quina diferència hi ha entre IDS i IPS?»
- «Explica un atac d’home al mig»
- «Com et mantens al dia de les amenaces de seguretat?»
- «Descriu la teva experiència amb [l’eina de l’oferta]»
Preguntes conductuals:
- «Explica’m quan vas haver d’explicar un problema de seguretat complex a persones no tècniques»
- «Descriu una situació en què vas haver d’aprendre una tecnologia nova ràpidament»
- «Explica’m quan vas discrepar d’una decisió de seguretat»
Preguntes que hauries de fer:
- «Com és un dia de feina habitual en aquest càrrec?»
- «Quines eines i tecnologies de seguretat fa servir l’equip?»
- «Quins són els reptes de seguretat més grans de l’organització?»
- «Quines oportunitats hi ha de formació i desenvolupament professional?»
- «Com s’organitza l’equip i amb qui treballaria?»
Pas 7: negocia l’oferta
Punts clau de negociació:
Investiga:
- Consulta Glassdoor, Levels.fyi i Payscale per a dades salarials
- Coneix el teu valor de mercat segons la ubicació i les habilitats
La compensació total inclou:
- Sou base
- Bonus o pagament per rendiment
- Accions o opcions sobre accions
- Pressupost de formació i certificacions
- Flexibilitat per treballar a distància
- Vacances pagades i beneficis
Estratègia de negociació:
- Si és possible, deixa que l’empresa digui primer una xifra
- Demana un 10–20% més que l’oferta inicial
- Justifica la petició amb dades
- Sigues professional i agraït
Negocia altres condicions:
- Pressupost de formació: $5,000–10,000 l’any per a certificacions i conferències
- Treball remot: 2 o 3 dies per setmana o completament remot
- Horari flexible: important per a l’equilibri entre feina i vida personal
- Bonus de signatura: pagament únic per compensar despeses
Exemple de correu de negociació:
Thank you for the offer. I'm excited about the opportunity to join [Company] as [Role].

After reviewing the offer and researching market rates for this position in [Location],
I'd like to discuss the compensation package. Based on my [certifications/experience/skills],
I was hoping for a base salary in the range of $[X-Y].

Additionally, I'd appreciate if we could discuss:
- Annual training/certification budget
- Remote work flexibility
- [Other priorities]

I'm confident I can deliver significant value to the team and look forward to discussing this further.
Perspectives i tendències del mercat laboral del 2026
Feines de seguretat remotes
La realitat del treball remot el 2026:
- El 65% de les feines de ciberseguretat ofereix opcions remotes o híbrides
- Impacte salarial: les feines remotes solen pagar entre un 10 i un 20% menys que les presencials a les grans ciutats
- Millors portals de feina remota: We Work Remotely, RemoteOK, FlexJobs
- Empreses totalment remotes: molts proveïdors de seguretat i startups treballen de manera distribuïda
Treball remot per rol (percentatge de feines que l’ofereixen):
- Enginyer de seguretat al núvol: 85%
- Arquitecte de seguretat: 75%
- Pentester: 70%
- Analista SOC: 60% (molts SOC 24/7 exigeixen certa presència a l’oficina)
- Analista GRC: 80%
Oportunitats amb habilitació de seguretat
El sector públic i de defensa ofereix:
- Sou més alt: prima del 15–25% en llocs que exigeixen habilitació
- Estabilitat laboral: els contractes governamentals aporten estabilitat
- Formació: sovint finança formació avançada i habilitacions
Nivells d’habilitació:
- Public Trust: el més senzill, necessari per a moltes feines de contractistes federals
- Secret: verificació d’antecedents de 10 anys
- Top Secret: verificació completa d’antecedents
- TS/SCI: el més rigorós, amb la prima salarial més alta
Com obtenir l’habilitació:
- Normalment l’empresa et patrocina; en general no la pots obtenir pel teu compte
- El procés dura de 6 a 18 mesos
- Són importants l’estabilitat financera i un historial net
Oportunitats per sector
Seguretat sanitària (creixement del 42%):
- Enfocament en compliment de HIPAA
- Seguretat de dispositius mèdics
- Seguretat de l’intercanvi d’informació sanitària
- Sou mitjà: $105K
Seguretat dels serveis financers (sous més alts):
- Compliment de PCI-DSS
- Detecció de frau
- Transaccions segures
- Sou mitjà: $127K
Seguretat industrial/OT (emergent):
- Seguretat de SCADA/ICS
- Seguretat de fabricació
- Infraestructura crítica
- Sou mitjà: $115K
Conclusió: el teu futur en ciberseguretat
El sector de la ciberseguretat ofereix oportunitats excepcionals el 2026 a les persones disposades a invertir en aprenentatge continu. Amb 3,5 milions de vacants arreu del món i sous mitjans entre un 15 i un 25% superiors als d’IT, continua sent una de les carreres tecnològiques més prometedores.
Pla de 90 dies per començar una carrera en ciberseguretat:
Mes 1: fonaments
- Setmanes 1–2: completa Google Cybersecurity Certificate
- Setmanes 3–4: munta un laboratori a casa i practica a TryHackMe
Mes 2: certificació i habilitats
- Setmanes 5–6: prepara Security+ (60–80 hores)
- Setmanes 7–8: fes l’examen Security+ i continua practicant
Mes 3: cerca de feina
- Setmanes 9–10: crea un portafolis amb projectes GitHub i escrits tècnics
- Setmanes 11–12: sol·licita entre 5 i 10 feines al dia i amplia la xarxa de contactes
Indicadors d’èxit:
- Les certificacions validen les habilitats tècniques
- El portafolis demostra habilitats pràctiques
- La xarxa de professionals de seguretat facilita recomanacions
- Tens objectius professionals i un itinerari clars
El sector et necessita. Les organitzacions busquen professionals de seguretat qualificats. Amb dedicació, aprenentatge planificat i experiència pràctica, pots començar una carrera gratificant en ciberseguretat el 2026.
Passos següents:
- Revisa la comparació completa de certificacions
- Tria el teu itinerari i la primera certificació
- Comença avui l’aprenentatge pràctic a TryHackMe o HackTheBox
- Crea contactes a LinkedIn i a les trobades locals
- Crea projectes de seguretat per al teu portafolis
La pregunta és: estàs preparat per començar el teu camí en ciberseguretat?
Referències
- Guia comparativa de certificacions de ciberseguretat 2026
- Estudi de la força laboral en ciberseguretat d’(ISC)² 2026
- Certificació CompTIA Security+
- Certificació AWS Security
- HackTheBox Academy
- Plataforma d’aprenentatge TryHackMe
- Marc de ciberseguretat NIST
- Marc MITRE ATT&CK
- Itinerari professional CyberSeek
- Oficina d’Estadístiques Laborals: analistes de seguretat de la informació
Disclosure and Affiliate Statement:
Divulgació d'afiliació: Podem obtenir una comissió dels enllaços d'aquesta pàgina. Aquestes comissions recolzen el nostre lloc web i el contingut que proporcionem. Estigueu tranquils, només recomanem productes / serveis en què creguem. Gràcies per la vostra confiança! Feu clic aquí per obtenir més informació
Related Posts
This article refers to other articles we've written:
- Comparació de certificacions de ciberseguretat 2026
Comparativa de 2026 dels proveïdors de certificacions de ciberseguretat, els preus, el retorn de la inversió i l'encaix amb les trajectòries professionals.
- Construir una carrera en ciberseguretat: guia completa
Descobreix els passos essencials per construir una carrera d’èxit en ciberseguretat, incloent-hi formació, certificacions i oportunitats laborals ben remunerades.
- AWS vs Azure vs Google Cloud 2026: comparació completa
Compara AWS, Azure i Google Cloud el 2026, amb preus, seguretat, compliment normatiu, serveis, rendiment i com triar proveïdor.
