

Comparació de certificacions de ciberseguretat 2026

Table of Contents
Introducció: el laberint de certificacions de ciberseguretat
El panorama de les certificacions de ciberseguretat el 2026 és més complex que mai. Hi ha centenars de certificacions de desenes de proveïdors, de manera que triar la trajectòria adequada pot resultar aclaparador. Hauries de començar amb CompTIA Security+? Continua sent OSCP l’estàndard de referència per a les proves de penetració? Les certificacions al núvol d’AWS i Azure tenen ara més valor que les certificacions de seguretat tradicionals?
Aquesta guia analitza els principals proveïdors de certificacions de ciberseguretat i separa les dades del soroll del màrqueting. Comparem costos, examinem la demanda laboral i avaluem el valor pràctic. També revisem com cada institució s’adapta a la revolució de la IA, que està transformant les funcions de ciberseguretat el 2026.
A partir de l’anàlisi de vacants reals, preus de certificacions i tendències del sector, classifiquem els proveïdors segons quatre mètriques clau:
- Ocupabilitat: amb quina freqüència les empreses demanen aquestes certificacions
- Cost: relació qualitat-preu i accessibilitat
- Dificultat: rigor i qualitat de l’avaluació pràctica
- Preparació per al futur: actualització dels continguts sobre IA, núvol i amenaces modernes
Tant si comences de zero com si ets un professional amb experiència que vol especialitzar-se, aquesta guia t’ajuda a triar el camí.
Què aprendràs
- Comparació de proveïdors de les certificacions principals
- Dades del mercat laboral sobre les certificacions que busquen les empreses
- Anàlisi de costos i retorn de la inversió de diverses trajectòries
- Recomanacions professionals per a funcions de red team, blue team, GRC i seguretat al núvol
- Avaluació de l’impacte de la IA en el valor de les certificacions i les perspectives professionals
- Recomanacions pràctiques per combinar certificacions i reforçar el teu perfil
Metodologia: com classifiquem els proveïdors de certificacions
El nostre sistema avalua els proveïdors amb quatre mètriques ponderades. Cada mètrica rep una puntuació d'1 a 10:
1. Puntuació d’ocupabilitat (pes: 35%)
Hem analitzat més de 2.500 ofertes de feina de ciberseguretat publicades entre gener i maig de 2026 en diversos portals. Hem calculat la freqüència amb què cada certificació apareixia als requisits o a les qualificacions preferides.
Fonts de dades:
- Ofertes de feina de LinkedIn, 1.200 anuncis
- Feines de seguretat a Indeed.com, 800 anuncis
- ClearanceJobs.com, 500 anuncis per a llocs del Departament de Defensa i del govern dels EUA
Escala:
- 10 = apareix en més del 40% de les ofertes pertinents
- 7-9 = apareix en el 20-40% de les ofertes
- 4-6 = apareix en el 5-20% de les ofertes
- 1-3 = apareix en menys del 5% de les ofertes
2. Puntuació de cost (pes: 25%)
Avaluem el cost total, incloent-hi les taxes d’examen, la formació necessària, les renovacions i les despeses ocultes.
Escala:
- 10 = menys de $500 en total i formació gratuïta o econòmica disponible
- 7-9 = de $500 a $2.000 amb costos de formació raonables
- 4-6 = inversió total de $2.000 a $5.000
- 1-3 = més de $5.000 en total, com passa amb SANS
3. Dificultat i rigor pràctic (pes: 20%)
Avaluem si les certificacions posen a prova habilitats pràctiques en lloc de la memorització, a més de les taxes globals d’aprovació.
Escala:
- 10 = examen pràctic de diversos dies amb escenaris reals
- 7-9 = laboratoris pràctics i components d’aplicació
- 4-6 = preguntes d’opció múltiple amb alguns elements pràctics
- 1-3 = memorització en exàmens d’opció múltiple
4. Preparació per al futur (pes: 20%)
Mesurem com s’adapta el proveïdor a la IA, la seguretat nativa del núvol i les amenaces emergents.
Escala:
- 10 = els exàmens de 2026 inclouen seguretat d’IA, núvol modern i amenaces actuals
- 7-9 = algunes actualitzacions, però no són exhaustives
- 4-6 = continguts obsolets i poques actualitzacions recents
- 1-3 = els continguts de la certificació fa anys que no s’actualitzen
Càlcul del nivell final: Calculem la mitjana ponderada per assignar el nivell:
- Nivell S: 8,5-10,0, certificacions d’elit
- Nivell A: 7,0-8,4, opcions excel·lents
- Nivell B: 5,5-6,9, bones opcions amb reserves
- Nivell C: 4,0-5,4, valor qüestionable
- Nivell D/F: menys de 4,0, evita-les excepte en casos d’ús molt específics
Proveïdors de certificacions: anàlisi completa
CompTIA: el rei del nivell inicial
Certificacions principals: A+, Network+, Security+, PenTest+, CySA+ i CASP+
Posició al mercat: Les certificacions de CompTIA apareixien en el 35-40% de les ofertes de nivell inicial i mitjà, cosa que les converteix en la família de certificacions que més demanen els departaments de recursos humans.
Detalls de les certificacions CompTIA
| Certificació | Cost | Renovació | Públic objectiu | Demanda laboral |
|---|---|---|---|---|
| Security+ | $404 | 3 anys (CEU) | Seguretat inicial | 36% de les ofertes |
| A+ | $246 × 2 | 3 anys | Fonaments de TI | 15% de les ofertes |
| Network+ | $358 | 3 anys | Fonaments de xarxes | 10% de les ofertes |
| PenTest+ | $404 | 3 anys | Pentesters júnior | 14% de les ofertes |
| CySA+ | $404 | 3 anys | Analistes SOC | 8% de les ofertes |
| CASP+ | $494 | 3 anys | Seguretat avançada | 3% de les ofertes |
Novetat de 2026: Al febrer de 2026, CompTIA va llançar Security+ AI (SECT AI+), la primera certificació de seguretat d’IA independent de proveïdors que els equips de recursos humans poden identificar fàcilment als filtres de feina.
Punts forts:
- Reconeixement general a recursos humans: els responsables de contractació que saben poc de ciberseguretat solen conèixer CompTIA
- Compliment de la Directiva 8140 del Departament de Defensa: necessària per a moltes feines governamentals de ciberseguretat
- Cost raonable: $400-$500 per certificació és accessible per a moltes persones
- Independent de proveïdors: no està lligada a productes o plataformes concretes
- Acumulables: els CEU d’una certificació també compten per a altres
Punts febles:
- Molta teoria: els exàmens d’opció múltiple no comproven habilitats pràctiques
- Sense avaluació pràctica: pots aprovar Security+ sense haver utilitzat mai nmap ni Wireshark
- Cobertura superficial: tracta molts temes amb poca profunditat
- Requisits de renovació: has d’obtenir CEU o repetir l’examen cada 3 anys
- Poc impacte en equips tècnics: els professionals amb experiència sovint veuen aquestes certificacions com una casella per marcar
Exemple real:
Job Listing Analysis (SOC Analyst I, Fortune 500 Company):
"Required: Security+ or equivalent"
"Preferred: Bachelor's degree OR 2 years experience"

Translation: Security+ = Entry ticket. Nobody cares after 2 years of experience.
Salary Range: $60,000-$75,000
Integració de la IA el 2026: La nova certificació SECT AI+ cobreix:
- Vulnerabilitats de seguretat dels models d’IA i aprenentatge automàtic
- Atacs adversaris contra sistemes d’IA
- Pràctiques per desplegar IA de manera segura
- Detecció d’amenaces assistida per IA
El nostre veredicte:
- Ocupabilitat: 9/10, família de certificacions més sol·licitada
- Cost: 8/10, preu raonable de $400-$500 per certificació
- Dificultat: 4/10, opció múltiple i poques habilitats pràctiques
- Preparació futura: 7/10, hi ha una certificació d’IA, però les certificacions principals continuen obsoletes
- Puntuació ponderada: 7,4/10
- Nivell: Nivell A, per poc. Continua sent el nivell estàndard d’entrada
Quan triar CompTIA: ✅ Si ets principiant sense experiència en TI, comença amb A+, Network+ i Security+ ✅ Si busques feines governamentals o del Departament de Defensa amb requisits de la Directiva 8140 ✅ Si necessites una certificació coneguda per recursos humans per superar els filtres de contractació ✅ Si tens pressupost limitat, $400 davant de més de $1.700 per a les alternatives
❌ Si ja tens experiència en TI, passa a certificacions més avançades ❌ Si vols habilitats pràctiques, CompTIA no te les ensenyarà ❌ Si vols impressionar responsables tècnics de contractació, aquestes certificacions no bastaran
ISC2: l’imperi CISSP
Certificacions principals: CISSP, SSCP, CCSP i CISSP-ISSAP/ISSEP/ISSMP
Posició al mercat: CISSP apareixia en el 52% de les ofertes de ciberseguretat, la certificació individual més sol·licitada, des de llocs inicials fins a sènior.
Portafolis de certificacions ISC2
| Certificació | Cost | Experiència requerida | Renovació | Demanda de mercat |
|---|---|---|---|---|
| CISSP | $749 | 5 anys (o associat) | $135/any | 52% de les ofertes |
| SSCP | $249 | 1 any | $65/any | 4% de les ofertes |
| CCSP | $599 | 5 anys al núvol | $135/any | 12% de les ofertes |
| Concentracions CISSP | $699 | CISSP i experiència | $135/any | 2% de les ofertes |
El fenomen CISSP:
CISSP ha aconseguit una cosa poc habitual: els departaments de recursos humans la demanen per a llocs de tots els nivells d’experiència, des d’analistes SOC inicials fins a CISO. Sembla il·lògic perquè el certificat exigeix 5 anys d’experiència, però reflecteix que CISSP s’ha convertit en la paraula clau universal de la ciberseguretat.
Anàlisi de CISSP a les ofertes de feina:
Entry-Level SOC Analyst: "CISSP preferred" (12% of listings)
Mid-Level Security Engineer: "CISSP required" (45% of listings)
Senior Security Architect: "CISSP required" (78% of listings)
CISO: "CISSP required" (85% of listings)

Reality: CISSP is listed everywhere, "required" nowhere for true beginners.
Els vuit dominis de CISSP, versió 2026:
- Gestió de seguretat i riscos
- Seguretat d’actius
- Arquitectura i enginyeria de seguretat
- Seguretat de comunicacions i xarxes
- Gestió d’identitat i accés (IAM)
- Avaluació i proves de seguretat
- Operacions de seguretat
- Seguretat del desenvolupament de programari
Novetat de 2026: ISC2 va llançar CC (Certified in Cybersecurity), gratuïta i de nivell inicial, i l’AI Security Certificate, per gestionar riscos d’IA.
Punts forts:
- Reconeixement inigualable: és la certificació individual més sol·licitada
- Valor al llarg de la carrera: continua sent útil durant tota la vida professional
- Cobertura àmplia: els vuit dominis cobreixen la gestió de seguretat
- Reconeixement mundial: s’accepta en diversos sectors i països
- Designació permanent: un cop obtinguda, mantens el títol CISSP si conserves els crèdits CPE
Punts febles:
- Experiència requerida: calen 5 anys, o 4 amb una exempció, abans de la certificació completa
- Enfocament teòric: avalua coneixements de gestió i polítiques, no habilitats pràctiques
- Renovació cara: les quotes de $135/any s’acumulen
- No és tècnica: agrada als CISO, però als equips tècnics no els importa gaire
- Situació d’associat: pots aprovar l’examen, però no pots utilitzar el títol CISSP fins que compleixis l’experiència exigida
Anàlisi del cost a 5 anys:
CISSP Total Cost of Ownership (5 years):
- Exam: $749
- Study materials: $200-500
- Renewal fees: $135/year × 5 = $675
- Total 5-year cost: $1,624-$1,924
- Annual maintenance effort: 40 CPE credits/year

ROI: High if targeting management roles, moderate for technical IC roles
Integració de la IA el 2026:
El nou AI Security Certificate d’ISC2 cobreix:
- Marcs de governança d’IA
- Avaluació de riscos per a sistemes d’IA i aprenentatge automàtic
- Desplegament ètic de la IA
- Controls i supervisió de seguretat d’IA
Això situa ISC2 per cobrir les certificacions de seguretat d’IA per a llocs de gestió.
El nostre veredicte:
- Ocupabilitat: 10/10, la certificació més sol·licitada
- Cost: 7/10, cost d’examen raonable, però les quotes anuals s’acumulen
- Dificultat: 6/10, examen exigent de 4 hores amb preguntes d’opció múltiple
- Preparació futura: 8/10, certificació d’IA llançada i CISSP actualitzada amb regularitat
- Puntuació ponderada: 8,5/10
- Nivell: Nivell A, al capdamunt. CISSP sosté el portafolis d’ISC2
Quan triar CISSP: ✅ Si tens més de 5 anys d’experiència en seguretat, o 4 amb grau universitari ✅ Si busques llocs de gestió, arquitectura o lideratge ✅ Si necessites una certificació reconeguda mundialment ✅ Si treballes al govern, les finances o la sanitat, on es demana sovint
❌ Si tens menys de 3 anys d’experiència, perquè no compliràs els requisits ❌ Si prefereixes feina tècnica pràctica a polítiques i gestió ❌ Si busques habilitats pràctiques de proves de penetració o SOC ❌ Si ja tens diverses certificacions tècniques, perquè CISSP no t’aportarà habilitats tècniques
Offensive Security: la llegenda d’OSCP
Certificacions principals: OSCP, OSWP, OSWE, OSEP, OSED i OSMR
Posició al mercat: OSCP apareixia en el 26% de les ofertes de proves de penetració i red team, i és la referència més coneguda entre professionals de seguretat ofensiva.
Escala de certificacions d’Offensive Security
| Certificació | Cost | Durada de l’examen | Enfocament | Demanda de mercat |
|---|---|---|---|---|
| OSCP | $1.699+ | 24 hores | Pentesting general | 26% de les feines de pentesting |
| OSWP | $499 | 4 hores | Pentesting sense fil | 2% de les ofertes |
| OSWE | $1.699+ | 48 hores | Seguretat d’aplicacions web | 8% de les ofertes |
| OSEP | $1.799+ | 48 hores | Tècniques d’evasió | 5% de les ofertes |
| OSED | $1.799+ | 48 hores | Desenvolupament d’exploits | 3% de les ofertes |
| OSMR | $1.899+ | 48 hores | Red team a macOS | menys de l'1% de les ofertes |
L’experiència OSCP:
OSCP (Offensive Security Certified Professional) continua sent la certificació de proves de penetració més reconeguda, malgrat la competència creixent de HackTheBox, TCM Security i altres.
Format de l’examen OSCP el 2026:
- Durada: 24 hores de hacking i 24 hores per redactar l’informe
- Format: comprometre diversos equips en una xarxa aïllada
- Aprovació: 70 punts d’uns 6-7 equips vulnerables
- Habilitats avaluades: enumeració de xarxa, escalada de privilegis, moviment lateral i explotació
- Requisit: informe professional de proves de penetració
Per què domina OSCP:
- Avantatge de pioner: va aparèixer fa més de 15 anys, quan gairebé no hi havia alternatives
- Cultura «Try Harder»: va crear reputació d’avaluació pràctica rigorosa
- Familiaritat a recursos humans: els responsables de contractació coneixen OSCP encara que no coneguin altres certificacions
- Estàndard del sector: moltes ofertes de proves de penetració demanen OSCP explícitament
La realitat dels preus:
OSCP Cost Breakdown (2026):
- Self-Guided Package (3 months lab time): $1,699
- Learn One Package (3 months + Learn One year): $2,699
- Exam retake: $249 each

Removed in 2025: Learn Unlimited (unlimited time) - this angered community

Average total cost including retakes: $1,950-$2,500
Punts forts:
- Estàndard d’or del sector: certificació de seguretat ofensiva més reconeguda
- Examen pràctic de 24 hores: avalua habilitats reals de hacking, no memorització
- Laboratoris complets: el curs PWK inclou més de 200 hores de formació
- Impacte al currículum: OSCP et diferencia de seguida de candidats que no la tenen
- Validació d’habilitats: demostra que saps fer hacking, no només parlar-ne
Punts febles:
- Cara: $1.700-$2.700 davant de $399-$500 d’algunes alternatives
- Contingut obsolet: li falten evasió moderna d’EDR, pentesting al núvol i atacs avançats d’AD
- Learn Unlimited retirat: els canvis del model de preus van generar rebuig
- Hi ha alternatives millors: HackTheBox CPTS pot ser més completa
- Ja no n’hi ha prou: les eines de pentesting amb IA canvien els requisits
Revisió de la realitat el 2026:
Offensive Security ha trigat a adaptar-se a les amenaces modernes:
- Sense contingut de pentesting amb IA
- Cobertura limitada de seguretat al núvol, incloent AWS, Azure i GCP
- Menys profunditat d’Active Directory que algunes alternatives
- Sense cobertura de tècniques modernes per evitar EDR
Mentrestant, HackTheBox CPTS ofereix:
- Examen de 10 dies, davant de 24 hores
- Més cobertura d’Active Directory
- Seguretat web moderna, com GraphQL i seguretat d’API
- Requisits d’informe per a clients reals
- Cost aproximat de $500 davant de més de $1.700
El nostre veredicte:
- Ocupabilitat: 9/10, apareix en el 26% de les ofertes de pentesting i recursos humans la coneix
- Cost: 3/10, cara, més de $1.700 i amb les opcions econòmiques retirades
- Dificultat: 9/10, l’examen pràctic de 24 hores és dur
- Preparació futura: 5/10, contingut obsolet, sense IA, núvol ni EDR modern
- Puntuació ponderada: 7,1/10
- Nivell: Nivell A, però baixa. El reconeixement de marca encara la manté vigent
Quan triar OSCP: ✅ Si busques feines tradicionals de proves de penetració ✅ Si l’empresa demana OSCP específicament, com passa en el 26% de les ofertes ✅ Si pots invertir més de $1.700 ✅ Si necessites una certificació coneguda pels departaments de recursos humans
❌ Si tens pressupost limitat, hi ha alternatives de $500 amb contingut igual o millor ❌ Si vols habilitats modernes de pentesting al núvol, OSCP no les cobreix prou ❌ Si prefereixes un examen llarg, CPTS dura 10 dies ❌ Si necessites tècniques avançades d’evasió, mira CRTO
Millor alternativa per a la majoria: HackTheBox CPTS costa $499, ofereix un examen de 10 dies, contingut tècnic més profund i cobertura moderna. OSCP guanya sobretot pel reconeixement de marca.
HackTheBox: el rival emergent
Certificacions principals: CPTS, CBBH i CDSA
Posició al mercat: Les certificacions HTB només apareixien en el 2% de les ofertes, però les comunitats tècniques les valoren més que OSCP per la profunditat i la pràctica.
Certificacions de HackTheBox Academy
| Certificació | Cost | Durada de l’examen | Enfocament | Profunditat tècnica |
|---|---|---|---|---|
| CPTS | $499 | 10 dies | Proves de penetració | Molt alta |
| CBBH | $249 | 7 dies | Caça de recompenses per errors | Alta |
| CDSA | $499 | 7 dies | Seguretat defensiva/SOC | Alta |
CPTS davant d’OSCP: comparació tècnica
Siguem clars: tècnicament, CPTS és superior a OSCP en gairebé tot, excepte el reconeixement de marca.
Format de l’examen CPTS:
- Durada: 10 dies, davant de les 24 hores d’OSCP
- Abast: xarxa corporativa simulada completa
- Requisits: informe complet de proves de penetració
- Active Directory: diversos boscos AD amb relacions de confiança
- Aplicacions web: marcs moderns, inclosa la seguretat d’API
- Cost: $499, davant de més de $1.699 d’OSCP
Comparació directa:
| Aspecte | CPTS (HackTheBox) | OSCP (OffSec) | Guanyador |
|---|---|---|---|
| Durada de l’examen | 10 dies | 24 hores | CPTS, més realista |
| Active Directory | Diversos boscos i relacions de confiança | AD bàsic | CPTS, molt més profunda |
| Seguretat web | GraphQL, API JSON i marcs moderns | Exploits web bàsics | CPTS, més actual |
| Requisits de l’informe | Informe professional per al client | Informe tècnic | CPTS, més real |
| Cost | $499 | $1.699+ | CPTS, un 70% més barata |
| Reconeixement laboral | Prop del 2% la menciona | El 26% la menciona | OSCP, coneguda per recursos humans |
| Profunditat tècnica | Molt completa | Bona però antiga | CPTS, més exhaustiva |
Què diuen els professionals tècnics:
Les enquestes a persones que han obtingut totes dues certificacions indiquen sovint que:
- CPTS és més difícil que OSCP per la prova de pressió de 10 dies
- CPTS cobreix més contingut, sobretot AD i aplicacions web
- CPTS prepara millor per a projectes reals de proves de penetració
- OSCP obté més respostes de reclutadors per la diferència de marca
La diferència s’escurça:
El reconeixement de HackTheBox al mercat laboral ha passat del 0% el 2022 al 2% el 2026. La tendència suggereix que CPTS pot igualar el reconeixement d’OSCP el 2028, sobretot quan els responsables tècnics substitueixin els filtres inicials de recursos humans.
Punts forts de HackTheBox:
- Contingut tècnic superior: més profund i actual que OSCP
- Millor valor: $499 davant de més de $1.699 és una diferència important si pagues tu
- Cobertura moderna: inclou núvol, contenidors i marcs web moderns
- Termini realista: 10 dies s’assemblen més a un projecte real de pentesting
- Plataforma Academy: aprenentatge autònom excel·lent amb més de 1.000 màquines
Punts febles de HackTheBox:
- Poc reconeixement a recursos humans: la majoria de reclutadors encara no coneixen CPTS
- Controvèrsia recent: la comunitat va trobar indicis que HTB podria utilitzar dades d’usuaris per entrenar IA
- Certificació recent: no té les dècades de reputació d’OSCP
- Comunitat més petita: menys titulars de CPTS i menys valor de networking
Actualitzacions del 2026:
HackTheBox ha actualitzat el contingut ràpidament:
- Mòduls de seguretat al núvol: pentesting d’AWS, Azure i GCP
- Seguretat de contenidors: explotació de Docker i Kubernetes
- AD modern: actualitzat per a configuracions de Windows Server de 2026
- Enfocament bug bounty: CBBH prepara per a programes reals de recompenses per errors
El nostre veredicte:
- Ocupabilitat: 5/10, només el 2% de les ofertes, però creix ràpidament
- Cost: 10/10, el millor valor per $499
- Dificultat: 10/10, examen de 10 dies molt exigent i complet
- Preparació futura: 9/10, contingut modern i actualitzacions actives
- Puntuació ponderada: 7,8/10
- Nivell: Nivell A, puja cap a S. Tècnicament superior i amb reconeixement creixent
Quan triar HackTheBox: ✅ Si vols la millor formació tècnica de proves de penetració ✅ Si tens pressupost limitat, $499 davant de més de $1.699 ✅ Si et valoren responsables tècnics, que reconeixeran la qualitat ✅ Si planifiques una carrera a llarg termini i l’augment de reconeixement de CPTS
❌ Si necessites reconeixement immediat a recursos humans, OSCP encara guanya ❌ Si busques feines governamentals o del Departament de Defensa, on OSCP apareix més ❌ Si no vols fer un examen de 10 dies, molt intens
La meva predicció: El 2028, CPTS serà equivalent a OSCP per a feines de proves de penetració. Els candidats previsors haurien d’obtenir-la abans que el reconeixement faci créixer la demanda.
AWS i Azure: la revolució del núvol
Certificacions principals: AWS Certified Security Specialty, Azure Security Engineer Associate i certificacions bàsiques de núvol
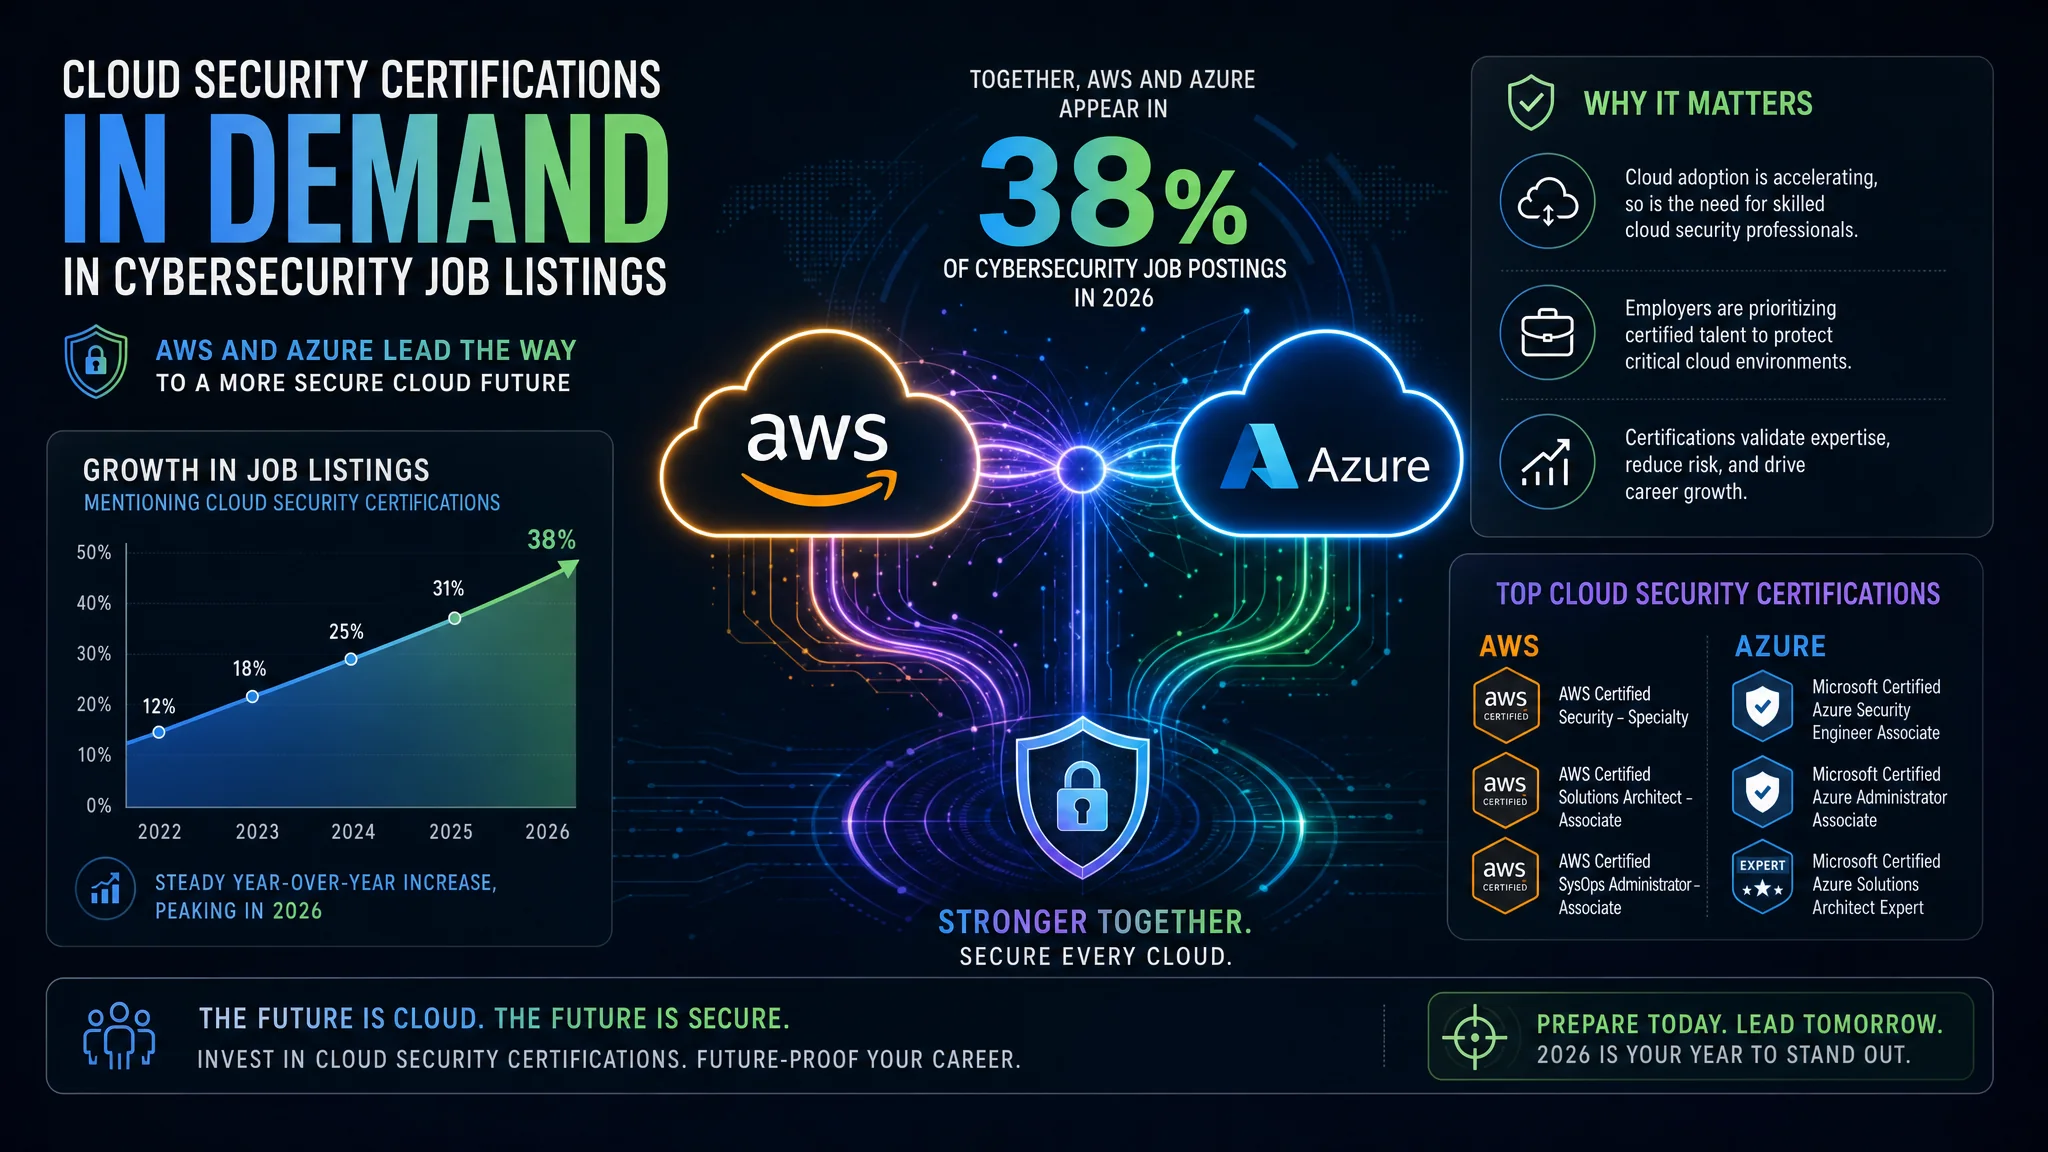
Posició al mercat: En conjunt, les certificacions d’AWS i Azure apareixien en el 38% de les ofertes de ciberseguretat, només per darrere de CISSP.
Comparació de certificacions de núvol
| Proveïdor | Certificació | Cost | Renovació | Demanda laboral |
|---|---|---|---|---|
| AWS | Security Specialty | $300 | 3 anys | 22% de les ofertes |
| AWS | Solutions Architect | $150 | 3 anys | 18% de les ofertes |
| Azure | Security Engineer Associate | $165 | 1 any | 20% de les ofertes |
| Azure | Cybersecurity Architect Expert | $165 | 1 any | 8% de les ofertes |
| GCP | Professional Cloud Security Engineer | $200 | 2 anys | 3% de les ofertes |
La necessitat de seguretat al núvol:
Aquesta és una realitat controvertida: el 2026, les certificacions de núvol poden tenir més valor que les certificacions de seguretat tradicionals per a la majoria de carreres de ciberseguretat.
Per què guanya el núvol el 2026:
Traditional Cybersecurity Jobs (2020-2024):
- On-premises data centers
- Physical firewalls and network security
- Windows Server and Active Directory
- VPN concentrators and DMZs

Modern Cybersecurity Jobs (2025-2026):
- AWS, Azure, GCP cloud environments
- Container security (Docker, Kubernetes)
- Serverless security (Lambda, Azure Functions)
- Identity and access management (IAM)
- Infrastructure as Code (Terraform, CloudFormation)
- AI/ML model security
La diferència d’habilitats és enorme. Les empreses han migrat al núvol més ràpidament del que els professionals de seguretat han adquirit-ne les habilitats, cosa que ha creat una demanda excepcional.
Certificació AWS Security Specialty:
Format de l’examen:
- Durada: 170 minuts
- Preguntes: 65 preguntes d’opció múltiple o resposta múltiple
- Aprovació: puntuació escalada aproximada de 750/1.000
- Cost: $300
Temes:
- Resposta a incidents a AWS
- Registre i monitoratge amb CloudTrail, CloudWatch i GuardDuty
- Seguretat d’infraestructura, incloent-hi VPC, grups de seguretat i WAF
- Gestió d’identitat i accés amb IAM, STS i Cognito
- Protecció de dades amb KMS, xifratge i seguretat de S3
Actualitzacions del 2026:
- Seguretat d’IA per a SageMaker i Bedrock
- Seguretat de contenidors per a ECS/EKS
- Seguretat sense servidor per a Lambda
- Arquitectura de confiança zero a AWS
Azure Security Engineer Associate:
Format de l’examen:
- Durada: 120 minuts
- Preguntes: 40-60 preguntes
- Aprovació: 700/1.000
- Cost: $165
Temes:
- Identitat i accés amb Entra ID i accés condicional
- Protecció de plataforma amb seguretat de xarxa i tallafocs
- Operacions de seguretat amb Sentinel i Defender
- Dades i aplicacions amb Key Vault i seguretat d’aplicacions
Actualitzacions del 2026:
- Integració de Microsoft Security Copilot
- Seguretat d’IA per a Azure OpenAI Service
- Actualitzacions de Defender for Cloud
- Governança d’Entra ID
Anàlisi de costos: núvol davant del model tradicional:
Traditional Security Path (3-year cost):
- Security+: $404
- CySA+: $404
- PenTest+: $404
- CISSP: $749 + $405 renewal
Total: $2,366 over 3 years

Cloud Security Path (3-year cost):
- AWS Cloud Practitioner: $100
- AWS Solutions Architect Associate: $150
- AWS Security Specialty: $300
- Azure Fundamentals: $99
- Azure Security Engineer: $165 + $165 renewal
Total: $979 over 3 years

Savings: $1,387 (58% less expensive)
Job Market Demand: 38% vs 36% (cloud higher)
Punts forts de les certificacions de núvol:
- Demanda més alta: el 38% de les feines demana certificacions de núvol d’AWS o Azure
- Cost més baix: $100-$300 per certificació
- Habilitats pràctiques: avalua configuracions reals de seguretat al núvol
- Formació gratuïta: AWS i Azure ofereixen molts recursos d’aprenentatge gratuïts
- Preparació per al futur: l’adopció del núvol continua accelerant-se
- Integració d’IA: tots dos proveïdors inverteixen molt en seguretat d’IA
Punts febles de les certificacions de núvol:
- Renovacions freqüents: les certificacions d’Azure caduquen cada any i costa mantenir-les
- Dependència del proveïdor: algunes habilitats són específiques de cada plataforma
- Canvis ràpids: els continguts s’actualitzen sovint i cal mantenir-se al dia
- Poc atractives: els professionals de red team prefereixen OSCP per percepció
La realitat del 2026:
Si només pogués triar una trajectòria de certificació per a algú que comença el 2026, triaria:
Trajectòria centrada primer en el núvol:
- AWS Cloud Practitioner ($100), fonaments
- AWS Solutions Architect Associate ($150), habilitats bàsiques
- AWS Security Specialty ($300), especialització en seguretat
- Azure Fundamentals ($99), coneixements multinúvol
- Azure Security Engineer ($165), seguretat d’Azure
Inversió total: $814 en 6-12 mesos
Aquesta trajectòria:
- ✅ Compleix els requisits del 38% de les ofertes
- ✅ Ensenya habilitats pràctiques i demanades
- ✅ Costa menys que un sol OSCP de $1.699
- ✅ Et prepara per a feines de seguretat amb IA
- ✅ Ofereix una especialització reconeguda pels proveïdors
El nostre veredicte per AWS i Azure en conjunt:
- Ocupabilitat: 10/10, demanda conjunta del 38% i creixent
- Cost: 10/10, millor retorn del sector a $100-$300 per certificació
- Dificultat: 7/10, pràctica però amb format d’opció múltiple
- Preparació futura: 10/10, actualitzacions constants i integració d’IA
- Puntuació ponderada: 9,4/10
- Nivell: Nivell S, l’únic d’aquest anàlisi
Quan triar certificacions de núvol: ✅ Si comences en ciberseguretat, ofereixen la millor base per al 2026 ✅ Si la feina actual inclou infraestructura al núvol ✅ Si vols habilitats molt demandades a baix cost ✅ Si et prepares per al futur de la seguretat amb IA
❌ Si odies el núvol i només vols treballar amb sistemes locals, perquè aquestes feines disminueixen ❌ Si només vols fer red team o pentesting ofensiu, encara que ara aquestes feines també necessiten habilitats de núvol
En resum: Les certificacions de núvol ofereixen el millor retorn de la inversió en certificacions de ciberseguretat el 2026. Ja no hi ha comparació.
SANS GIAC: el Lamborghini de les certificacions
Certificacions principals: GSEC, GCIH, GPEN, GCIA, GCFA, GXPN i més de 30 certificacions
Posició al mercat: Les certificacions GIAC apareixien en el 25% de les ofertes avançades de ciberseguretat, sobretot en llocs governamentals i d’empresa.
Portafolis SANS GIAC (certificacions seleccionades)
| Certificació | Cost (només examen) | Cost amb formació SANS | Enfocament | Demanda laboral |
|---|---|---|---|---|
| GSEC | $979 | $8.270 | Fonaments de seguretat | 8% de les ofertes |
| GPEN | $979 | $8.425 | Proves de penetració | 7% de les ofertes |
| GCIH | $979 | $8.425 | Gestió d’incidents | 9% de les ofertes |
| GCIA | $979 | $8.425 | Anàlisi d’intrusions | 5% de les ofertes |
| GCFA | $979 | $8.425 | Anàlisi forense | 6% de les ofertes |
| GMLE | $979 | $8.495 | Seguretat d’aprenentatge automàtic | 1% de les ofertes |
La realitat de SANS:
SANS Institute ofereix contingut de formació excel·lent, impartit per professionals destacats. Els seus cursos representen una de les millors formacions en ciberseguretat disponibles.
El problema? El preu.
SANS GPEN (Penetration Testing) Total Cost:
- SANS SEC560 Course: $7,995
- GPEN Exam (2 attempts): $979
- Books and materials: $200
- Travel/lodging (if in-person): $2,000+
Total: $11,174 - $13,174

Alternative:
- OSCP: $1,699-2,699
- Or HackTheBox CPTS: $499
- Or OffSec + HTB combined: $2,198

Savings with alternatives: $8,976-$10,976 (75-83% less expensive)
Desglossament dels preus de SANS:
Només examen, sense formació:
- Cada examen GIAC: $979
- Inclou dos intents
- Cal estudiar pel teu compte, i SANS no ho posa fàcil
Amb formació de SANS:
- Cursos en línia en directe: $7.995-$8.995
- Cursos sota demanda: $5.995-$7.995
- Formació presencial: $8.425-$9.025 més el viatge
- Inclou llibres i exàmens de pràctica
Qui paga SANS?
En realitat, poques persones paguen la formació SANS de la seva butxaca. L’estudiant típic té:
- Patrocini de l’empresa: la companyia paga com a desenvolupament professional
- Contractes governamentals: el DoD o les agències federals financen la formació
- Pressupost de formació: dins del desenvolupament de grans equips de seguretat
- GI Bill: veterans que utilitzen els beneficis educatius
Punts forts de SANS:
- Instructors d’elit: professionals de seguretat en actiu imparteixen els cursos
- Contingut avançat: s’actualitza constantment per a les amenaces més recents
- Exhaustiva: supera moltes alternatives en profunditat i amplitud
- Certificacions GIAC: respectades pels professionals tècnics de seguretat
- Tornejos NetWars: format competitiu de formació pràctica
- Laboratoris pràctics: escenaris i exercicis reals
Punts febles de SANS:
- Cost prohibitiu: $8.000-$9.000 per curs exclou la majoria de qui es paga la formació
- Preu de l’examen: $979 per examen continua sent car si estudies pel teu compte
- Renovació: $469 cada 4 anys per mantenir la certificació
- No és per a principiants: pressuposa coneixements previs importants
- Mercat tancat: crea dues classes, les persones amb finançament de l’empresa i les que no
El problema d’exclusió de SANS:
El preu elevat crea una bretxa de credencials:
- Persones amb accés: professionals a qui l’empresa paga la formació SANS
- Persones sense accés: candidats que es paguen els estudis i no poden assumir cursos de més de $8.000
Per això hi ha relativament pocs candidats GIAC al mercat laboral, tot i que les certificacions es demanen sovint. Aquesta escassetat n’augmenta el valor percebut.
Actualitzacions d’IA del 2026:
SANS ha respost a la IA amb:
- SEC595: ciència de dades aplicada i aprenentatge automàtic per a ciberseguretat ($8.495)
- GMLE: certificació GIAC d’enginyeria d’aprenentatge automàtic
- Mòduls d’IA: integrats en cursos existents, com GCIH i GPEN
La GMLE va aparèixer en una sola oferta de les 2.500 analitzades. Encara és massa nova i especialitzada per tenir una demanda àmplia.
El nostre veredicte:
- Ocupabilitat: 8/10, el 25% de les ofertes avançades esmenta GIAC
- Cost: 2/10, mala inversió si pagues tu
- Dificultat: 9/10, exàmens rigorosos que comproven coneixements reals
- Preparació futura: 9/10, actualització constant i integració d’IA
- Puntuació ponderada: 6,8/10
- Nivell: Nivell B, amb un gran asterisc. Nivell S si paga l’empresa i D si pagues tu
Quan triar SANS: ✅ Si l’empresa paga la formació ✅ Si tens un lloc governamental o del DoD amb pressupost de formació ✅ Si pots utilitzar el GI Bill militar ✅ Si ja tens més de 5 anys d’experiència, perquè SANS pressuposa coneixements
❌ Si pagues tu, perquè més de $8.000 és excessiu per a la majoria ❌ Si estàs al començament de la carrera, les alternatives econòmiques tenen més retorn ❌ Si vols una certificació inicial, SANS s’adreça a nivells mitjans i avançats
La meva opinió: Els cursos SANS són excel·lents. Els preus són abusius i tanquen el mercat a persones amb talent que no tenen finançament de l’empresa. No paguis SANS de la teva butxaca si hi ha alternatives que costen el 10-20%.
TCM Security: el rival revelació fundat per un youtuber
Certificacions principals: PNPT, PJMR, PJPT i PNPT-JR
Posició al mercat: Les certificacions de TCM Security apareixien en el 3% de les ofertes de proves de penetració, però tenen una bona reputació comunitària.
Certificacions TCM Security
| Certificació | Cost | Durada de l’examen | Enfocament | Característica única |
|---|---|---|---|---|
| PNPT | $399 | 5 dies | Proves pràctiques de penetració | Debrief en directe de 15 min |
| PJMR | $399 | 48 hores | Moviment, reconeixement i persistència | Tàctiques avançades |
| PJPT | $249 | 48 hores | Pentester júnior | Pràctica de nivell inicial |
La història d’Heath Adams:
TCM Security va ser fundada per Heath Adams, conegut com The Cyber Mentor a YouTube, que va crear un dels canals d’educació en ciberseguretat més grans. El seu enfocament pràctic i directe va connectar amb principiants cansats de certificacions cares i teòriques.
L’adquisició del 2025:
Educate 360, un conglomerat de formació empresarial, va adquirir TCM Security el març de 2025. Heath Adams va deixar l’empresa públicament a finals del 2025.
Per què importa:
Les adquisicions al sector de les certificacions tenen resultats diversos:
- Risc: els propietaris corporatius poden prioritzar els beneficis sobre la qualitat educativa
- Actualitzacions dels cursos: poden alentir-se sense la visió del fundador
- Preus: sovint augmenten després de l’adquisició
- Confiança comunitària: la reputació pateix si la qualitat baixa
Informes recents del 2026: Alguns estudiants parlen de laboratoris antics, dependències de fitxers absents i respostes de suport més lentes.
Detalls de la certificació PNPT:
La PNPT (Practical Network Penetration Tester) destaca per una raó: la sessió de debrief en directe.
Format de l’examen:
- Durada: 5 dies de hacking i 2 dies per a l’informe
- Abast: proves externes de penetració d’una xarxa corporativa
- Active Directory: cal comprometre un entorn AD complet
- Informe: cal lliurar un informe professional de pentesting
- Debrief en directe: videotrucada de 15 minuts per defensar les troballes
Aquest últim punt és important. Gairebé cap altra certificació et demana defensar oralment la metodologia i les troballes davant d’una persona real. Simula converses amb clients en projectes reals de proves de penetració.
Punts forts de TCM Security:
- Exàmens pràctics: totes les certificacions comproven habilitats aplicades
- Debrief en directe: requisit únic per presentar les troballes oralment
- Preu assequible: $249-$399 davant de més de $1.699 d’OSCP
- Per a principiants: cursos dissenyats per a qui comença el pentesting
- Enfocament en Active Directory: bon èmfasi en els atacs d’AD
- Redacció d’informes reals: ensenya habilitats de comunicació importants
Punts febles de TCM Security:
- Incertesa després de l’adquisició: la qualitat pot baixar sense Heath Adams
- Poc reconeixement al mercat: 3% de les ofertes, davant del 26% d’OSCP
- Contingut avançat limitat: bona per a principiants, menys profunditat per a experts
- Informes recents de qualitat: alguns laboratoris semblen antics el 2026
- Risc d’un sol proveïdor: si l’adquisició va malament, les certificacions poden perdre valor
Anàlisi del sentiment comunitari:
Abans de l’adquisició (2023-2024): 4,5/5 estrelles, elogiada per la formació pràctica i el valor
Després de l’adquisició (2025-2026): 3,5/5 estrelles, preocupació per la qualitat i el rumb
Perspectives del 2026:
TCM Security és en una cruïlla:
- Escenari A: Educate 360 inverteix en actualitzar els continguts i manté la qualitat. TCM prospera
- Escenari B: les retallades corporatives degraden la qualitat i la comunitat abandona TCM
Al maig del 2026 encara no hi ha un veredicte clar. Els 12 mesos següents determinaran el futur de TCM.
El nostre veredicte:
- Ocupabilitat: 5/10, apareix en el 3% de les ofertes i té una reputació comunitària decent
- Cost: 9/10, bona relació qualitat-preu per $249-$399
- Dificultat: 8/10, examen pràctic de 5 dies amb debrief seriós
- Preparació futura: 5/10, les actualitzacions de contingut després de l’adquisició són incertes
- Puntuació ponderada: 6,2/10
- Nivell: Nivell B, abans era A. La reputació baixa
Quan triar TCM: ✅ Si ets principiant amb pressupost limitat, $399 per formació pràctica de pentesting ✅ Si vols practicar presentacions amb un debrief en directe ✅ Si acceptes un risc sobre la vigència futura del certificat ✅ Si complements OSCP/CPTS, no com a credencial principal
❌ Si necessites una certificació reconeguda a recursos humans, el 3% d’esments no és suficient ❌ Si busques contingut avançat, hi ha informes de materials antics ❌ Si no acceptes risc sobre el valor de la certificació amb el temps
La meva opinió: PNPT era una certificació de nivell A el 2023-2024. L’adquisició i la sortida d’Heath em fan ser prudent. Si ja la tens, perfecte. Si tries el 2026, considera HackTheBox CPTS ($499) per una formació pràctica semblant i més impuls.
Altres proveïdors: anàlisi ràpida
Revisem ràpidament els proveïdors restants segons el sistema de nivells:
INE Security (eLearnSecurity)
Certificacions principals: eJPT, eCPPTv2, eWPT i eCIR
eJPT (Junior Penetration Tester):
- Cost: $249, ocasionalment $199 amb descompte
- Ideal per a: principiants absoluts
- Veredicte: Nivell A per a principiants, però s’està quedant antiga
El problema de l’eJPT: El contingut envelleix el 2026:
- No inclou seguretat al núvol
- No simula EDR modern
- Depèn massa de Metasploit
- No inclou la redacció d’informes
Una ressenya recent de novembre del 2025, «eJPT Showing Its Age», destacava la manca de contingut modern.
La nostra puntuació:
- eJPT: 6,8/10, Nivell B, per poc. Bona per a principiants si s’actualitza
- Certificacions avançades d’INE: 4,5/10, Nivell C. Necessiten actualització
Zero Point Security
Certificacions principals: CRTO (Certified Red Team Operator), CRTL i CRTE
Detalls de CRTO:
- Cost: $499 per CRTO nivell 1 o $599 per nivell 2
- Enfocament: Cobalt Strike, marcs C2 i evasió d’EDR
- Examen: 48 hores, pràctic
Per què importa CRTO:
És la certificació per a professionals avançats de red team que ja han fet OSCP/CPTS. Cobreix:
- Marc C2 Cobalt Strike
- Atacs avançats d’Active Directory
- Tècniques d’evasió d’EDR
- Binaris del sistema operatiu per viure de la terra (LOLBins)
La nostra puntuació: 8,2/10, Nivell A. Certificació especialitzada d’elit per a red team
CyberDefenders
Certificacions principals: CCD (Cyber Defender Certification, ara CCD Level 2)
CCD Level 2:
- Cost: $850 o $425 amb descompte estudiantil del 50%
- Examen: 48 hores d’anàlisi SOC pràctica
- Enfocament: seguretat defensiva i operacions SOC
Per què importa CCD:
S’està convertint en l’equivalent d’OSCP per a blue team i analistes SOC:
- Examen pràctic de 48 hores
- Investigació forense real
- Crèdit parcial per metodologia, no només per les respostes finals
- Cobreix les tasques d’un analista SOC
Realitat del mercat: encara no surt a les ofertes, perquè és nova, però la comunitat blue team la valora.
La nostra puntuació: 8,0/10, Nivell A. Millor certificat pràctic de blue team, amb reconeixement creixent
PortSwigger Web Security Academy
Certificació principal: BSCP (Burp Suite Certified Practitioner)
Detalls de BSCP:
- Cost: $99, només l’examen
- Formació: gratuïta, més de 200 laboratoris gratuïts
- Enfocament: seguretat d’aplicacions web
- Examen: 4 hores per atacar 2 aplicacions web
La proposta de valor de BSCP:
Pot ser la certificació amb millor valor de ciberseguretat:
- Formació de seguretat web de primer nivell, completament gratuïta
- Cobreix injecció SQL, XSS, SSRF, XXE, contaminació de prototips i atacs a LLM
- L’examen només costa $99
- Creada per l’equip de Burp Suite, eina estàndard de seguretat web
Reconeixement al mercat: el 2% de les ofertes esmenta BSCP, i la xifra creix.
La nostra puntuació: 9,2/10, Nivell A, gairebé S. La millor formació de seguretat web disponible, gratuïta
Security Blue Team
Certificacions principals: BTL1 (Blue Team Level 1), BTL2 (Blue Team Level 2)
BTL1:
- Cost: $540
- Examen: pràctic, 24 hores
- Enfocament: analista SOC de nivell inicial
BTL2:
- Cost: $2.949, un salt important
- Enfocament: caça avançada d’amenaces
La nostra puntuació:
- BTL1: 6,5/10, Nivell B. Bona, però CyberDefenders CCD té millor valor
- BTL2: 5,8/10, Nivell B. Massa cara
IA ISACA
Certificacions principals: CISA, CISM, CGEIT, CRISC i CDPSE
La referència en auditoria i compliment:
- CISA: apareix en el 18% de les ofertes
- CISM: apareix en el 15% de les ofertes
- Combinades: més del 40% de les funcions GRC/compliance
Cost: $760 per a no membres o $575 per a membres, més $135 de quota anual de membre i $45-$85 de manteniment anual per certificat
Les quotes s’acumulen. Si no treballes en GRC o auditoria, omet-les. Per a llocs GRC són obligatòries.
La nostra puntuació: 7,2/10, Nivell A per a GRC i Nivell C per a funcions tècniques
EC-Council
Certificació principal: CEH (Certified Ethical Hacker), CEH Practical i CEH Master
La controvertida:
EC-Council té un historial documentat de problemes de gestió. Consulta attrition.org/errata/charlatans per als detalls.
La realitat de CEH:
- Cost: examen $1.199 i formació «obligatòria» $850
- Format: opció múltiple per a CEH bàsica
- Mercat: encara es demana en llocs governamentals i del DoD, malauradament
Per què CEH és problemàtica (i per què l’hauries d’evitar):
- Examen d’opció múltiple per a una certificació de «hacking ètic»
- Cara pel que ofereix
- Una dècada de problemes de gestió i credibilitat
- CEH Practical és millor, però costa més
La nostra puntuació: 4,8/10, Nivell C. Fes-la només si paga l’empresa o tens un val gratuït
Cloud Security Alliance
Certificació principal: CCSK (Certificate of Cloud Security Knowledge)
CCSK:
- Cost: $450
- Format: examen en línia amb llibre obert
- Vigència: no caduca, una vegada aprovada et certifiques per sempre
La nostra puntuació: 6,5/10, Nivell B. Certificació de núvol independent de proveïdors, decent, però ISC2 CCSP ha guanyat reconeixement
L’impacte de la IA: com s’adapten les certificacions
Tots els proveïdors de certificacions s’afanyen a afegir continguts d’IA. Aquests ho fan bé:
Certificacions amb integració significativa d’IA (2026)
Integració d’IA de nivell S:
- AWS Security Specialty: cobreix SageMaker, Bedrock i seguretat d’IA/aprenentatge automàtic pròpia de la plataforma
- Azure Security Engineer: inclou Microsoft Security Copilot i seguretat d’OpenAI Service
- ISC2 AI Security Certificate: certificació específica de governança i riscos d’IA
Integració d’IA de nivell A: 4. SANS GMLE: especialització completa en seguretat d’aprenentatge automàtic 5. CompTIA Security+ AI: primera certificació d’IA independent de proveïdors, SECT AI+ 6. ISACA AAIA: certificació avançada d’auditoria d’IA
Integració d’IA de nivell B (mencions superficials): 7. CISSP: els dominis actualitzats inclouen consideracions sobre IA 8. Certificacions bàsiques CompTIA: hi ha mòduls d’IA, però no són centrals
Integració d’IA de nivell F (absent):
- OSCP: cap contingut d’IA
- La majoria de certificacions INE: obsoletes
- CEH: cap contingut significatiu de seguretat d’IA
Què significa la IA per al valor de les certificacions
Feines que s’automatitzen:
- Tria d’alertes SOC de nivell 1: Microsoft Security Copilot ja ho fa
- Avaluació bàsica de vulnerabilitats: escaneig automatitzat i priorització amb IA
- Reconeixement de pentesting: eines com Expo automatitzen les fases inicials
- Preparació d’auditories GRC: la IA extreu proves de compliment automàticament
Feines que guanyen valor:
- Caçadors d’amenaces sèniors: investigacions complexes que la IA no pot fer
- Arquitectes de seguretat: disseny de sistemes segurs per a IA
- Proves de penetració: encadenament d’atacs complexos que la IA no detecta
- Lideratge de resposta a incidents: decisions en situacions incertes
Estratègia de certificacions per a l’era de la IA:
WRONG Approach:
"Get AI-proof certification" → No such thing exists

RIGHT Approach:
"Get AI-aware certifications" → Choose vendors updating content
Proveïdors que avancen: AWS, Azure, ISC2 i SANS, tot i el preu Proveïdors que perden: INE, EC-Council i qualsevol que no actualitzi els continguts
Recomanacions de trajectòria professional per funció
Trajectòria 1: analista SOC inicial
Objectiu: obtenir la primera feina de ciberseguretat supervisant alertes de seguretat
Trajectòria de certificació recomanada:
- CompTIA Security+ ($400), porta d’entrada
- Azure Fundamentals ($99), fonaments del núvol
- Azure Security Engineer ($165), seguretat al núvol
- CyberDefenders CCD Level 1 ($425 amb descompte estudiantil), habilitats pràctiques SOC
Inversió total: $1.089 Termini: 6-9 mesos Franja salarial inicial: $55.000-$70.000
Per què aquesta trajectòria:
- Security+ compleix els requisits de recursos humans
- Les habilitats d’Azure es poden aplicar de seguida
- CCD aporta habilitats pràctiques d’investigació SOC
- El cost total de menys de $1.100 és accessible
Trajectòria 2: pentester o red team
Objectiu: una feina professional de seguretat ofensiva
Trajectòria de certificació recomanada:
- CompTIA Security+ ($400), fonaments, es pot ometre si tens experiència de TI
- HackTheBox CPTS ($499), habilitats bàsiques de pentesting
- PortSwigger BSCP ($99), especialització en aplicacions web
- OSCP ($1.699), reconeixement a recursos humans
- Zero Point Security CRTO ($499), red team avançat
Inversió total: $3.196, o $2.796 si omets Security+ Termini: 12-18 mesos Franja salarial: $80.000-$120.000
Per què aquesta trajectòria:
- CPTS ofereix la millor formació tècnica
- BSCP permet dominar aplicacions web amb formació gairebé gratuïta
- OSCP aporta reconeixement al currículum
- CRTO ensenya tècniques avançades
Trajectòria 3: enginyer de seguretat al núvol
Objectiu: protegir la infraestructura al núvol
Trajectòria de certificació recomanada:
- AWS Solutions Architect Associate ($150), fonaments
- AWS Security Specialty ($300), seguretat d’AWS
- Azure Security Engineer ($165), seguretat d’Azure
- CISSP ($749), reconeixement de gestió després de 5 anys d’experiència
Inversió total: $1.364, o $2.113 amb CISSP Termini: 9-12 mesos Franja salarial: $100.000-$150.000
Per què aquesta trajectòria:
- Les habilitats de núvol són les més sol·licitades, apareixen en el 38% de les feines
- L’experiència multinúvol amb AWS i Azure amplia les oportunitats
- CISSP aporta credibilitat de gestió
- El cost total és raonable
Trajectòria 4: analista GRC o de compliment
Objectiu: gestió de riscos, auditoria i compliment
Trajectòria de certificació recomanada:
- CompTIA Security+ ($400), fonaments
- ISACA CISA ($575 per a membres més $135 de quota), estàndard d’auditoria
- ISC2 CISSP ($749), gestió de seguretat
- ISACA CISM ($575), gestió de seguretat de la informació
Inversió total: $2.434 Termini: 12-18 mesos, calen hores d’experiència per a CISSP/CISM Franja salarial: $75.000-$110.000
Per què aquesta trajectòria:
- CISA/CISM dominen els requisits de les feines GRC
- CISSP aporta credibilitat en seguretat
- Les feines de compliment creixen amb les normatives
Trajectòria 5: màxim reconeixement a recursos humans
Objectiu: complir tots els requisits habituals de recursos humans
Trajectòria de certificació recomanada:
- CompTIA Security+ ($400)
- AWS Security Specialty ($300)
- Azure Security Engineer ($165)
- OSCP ($1.699)
- CISSP ($749)
Inversió total: $3.313 Termini: 18-24 mesos Cobertura: compleix els requisits de més del 65% de les ofertes de ciberseguretat
Per què aquesta trajectòria:
- Security+ apareix en el 36% de les ofertes
- Núvol, AWS 22% i Azure 20%, apareix en el 42%
- OSCP apareix en el 26% de les feines de pentesting
- CISSP apareix en el 52% de totes les feines de seguretat
- La cobertura conjunta és àmplia
Què NO has de fer: evita aquests errors
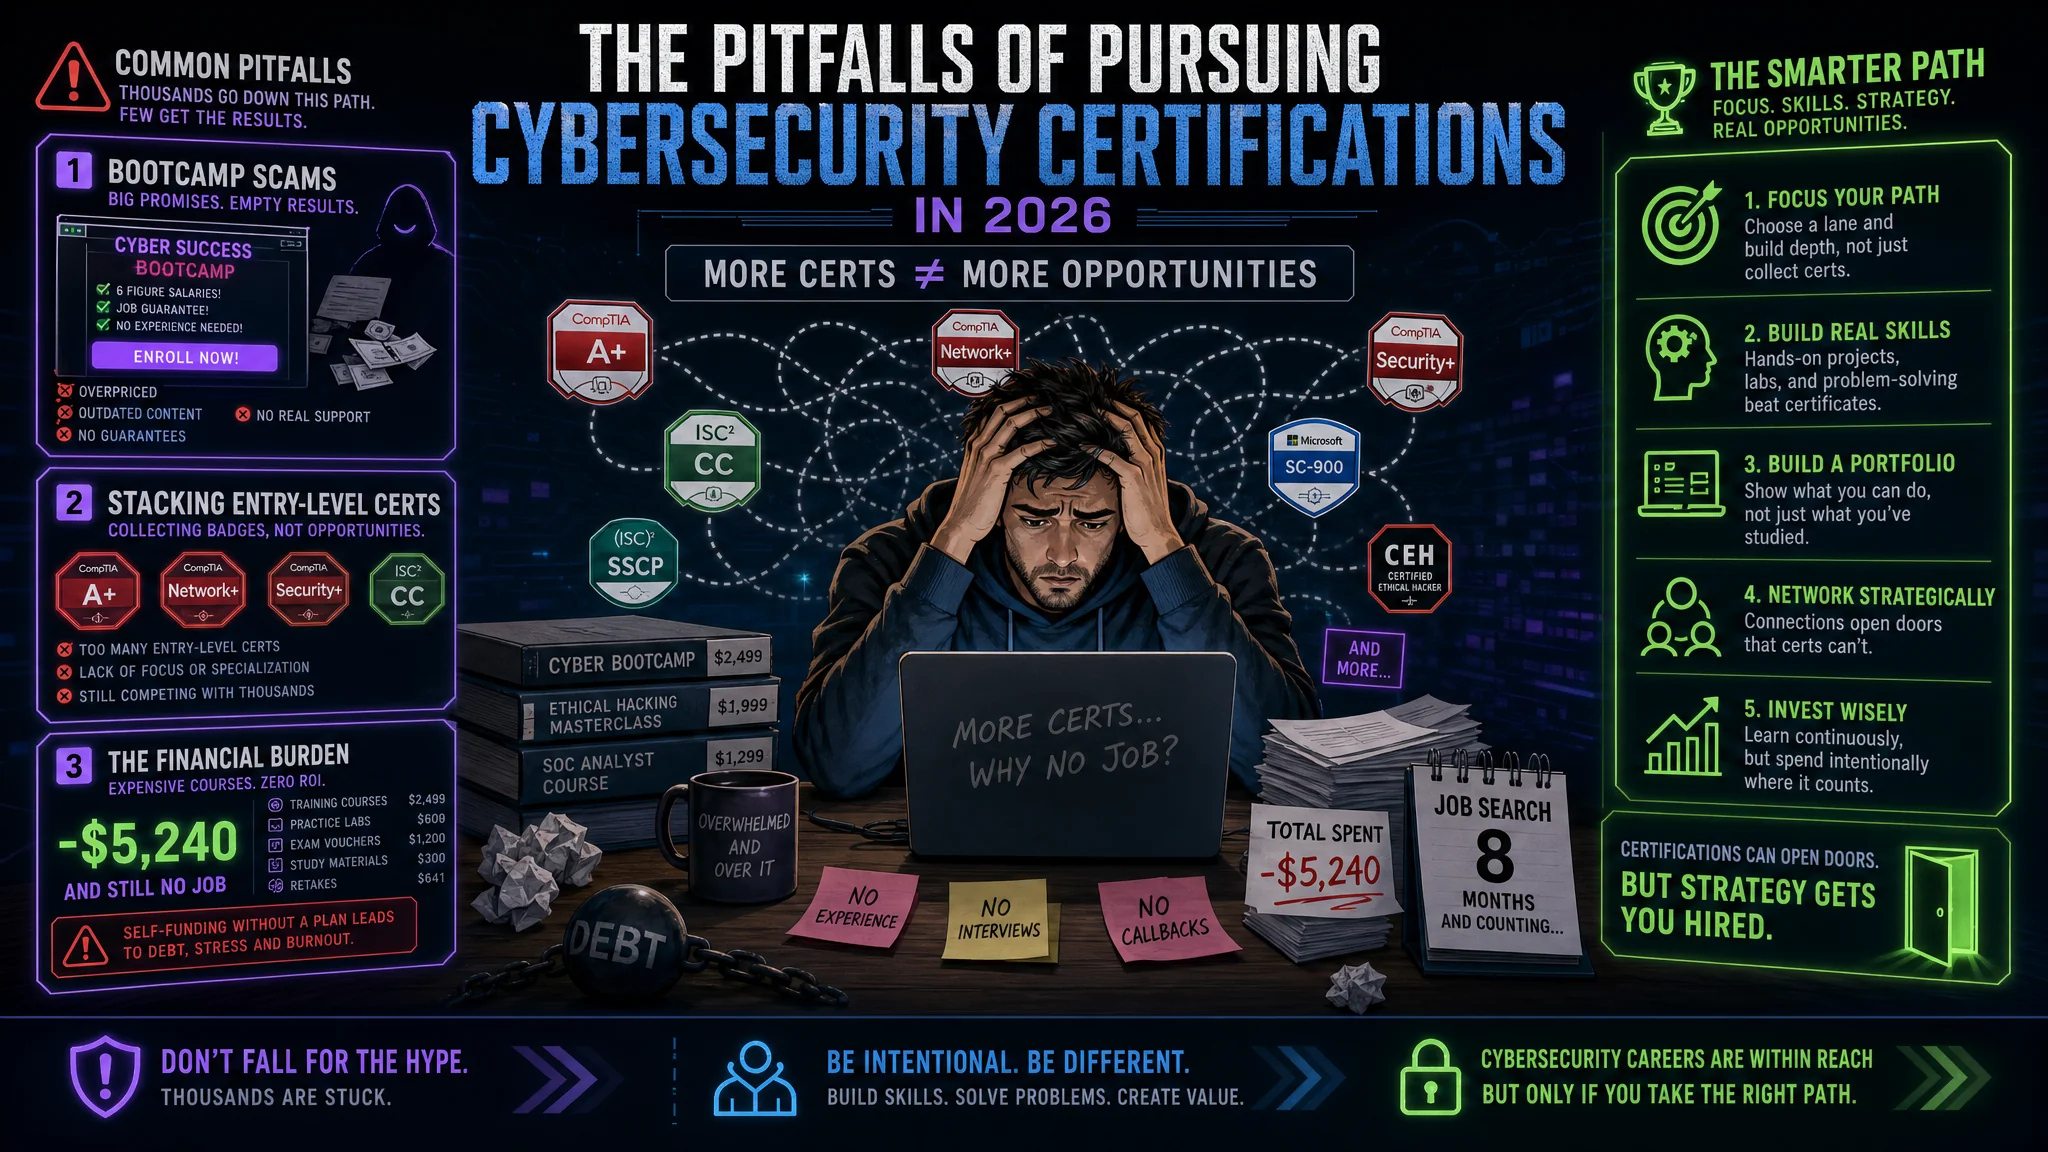
❌ Error 1: certificacions ITIL
ITIL va aparèixer en 2 ofertes de les 2.500 analitzades.
Veredicte: nivell F. No gastis diners en ITIL per a ciberseguretat. És adequada per a gestió de serveis de TI, no per a seguretat.
❌ Error 2: bootcamps
No hi va haver cap menció a tota la mostra de feines.
Els bootcamps de ciberseguretat:
- Cobren $10.000-$20.000
- No donen cap certificació reconeguda
- L’«ajuda per trobar feina» sovint només és revisar el currículum
- Tot el que ensenyen es pot trobar més barat
Veredicte: nivell D. Preus abusius, sense reconeixement al mercat.
Millor alternativa: $499 per a HackTheBox Academy ensenya més que un bootcamp de $15.000.
❌ Error 3: acumular massa certificacions inicials
No ho facis:
- Security+
- CySA+
- PenTest+
- CASP+
- Totes de CompTIA i amb continguts que se solapen
Problema: el rendiment disminueix. La primera certificació té valor, les següents de la mateixa família n’afegeixen poc.
Millor enfocament: obtén una certificació CompTIA i després diversifica amb núvol, OSCP o CISSP.
❌ Error 4: ignorar el núvol
Error habitual: «No m’agrada el núvol, em centraré en seguretat local».
La realitat: les feines locals disminueixen prop d’un 15% cada any. Les feines al núvol creixen prop d’un 25% anual.
Potser no t’agrada el núvol, però ignorar-lo limita molt les opcions professionals el 2026 i més endavant.
❌ Error 5: pagar SANS sense finançament de l’empresa
No ho facis: demanar un préstec o gastar els estalvis en un curs SANS de $8.000.
La realitat: pagar $8.000 sense suport de l’empresa té un retorn baix quan hi ha alternatives de $300-$500.
Excepció: si l’empresa paga, aprofita la formació SANS. És excel·lent quan paga algú altre.
Graus universitaris: en necessites un?
Anàlisi de 2.500 ofertes:
- El 75% demanava un grau universitari
- El 27% d’aquestes acceptava «experiència equivalent»
- El 10% demanava un màster, sobretot per a llocs sènior
- Menys de l'1% demanava un doctorat
Quan val la pena anar a la universitat
Sí a la universitat si: ✅ Tens entre 18 i 22 anys i encara no has començat la carrera, sense cost d’oportunitat ✅ Estudies en un centre designat per la NSA com a Centre d’Excel·lència Acadèmica en Ciberdefensa ✅ El programa inclou certificacions del sector ✅ Tens accés a pràctiques que poden facilitar una autorització de seguretat ✅ Utilitzes GI Bill o una beca important per controlar els costos
No a la universitat si: ❌ Tens més de 28 anys, una carrera en TI i deixaries la feina per estudiar ❌ Vas a una universitat no designada com a centre d’excel·lència i sense laboratoris rellevants ❌ Pagues més de $40.000 anuals de la teva butxaca ❌ El programa conté sobretot assignatures generals que no t’ajuden
Programes recomanats
Si curses un grau:
- Western Governors University (WGU): per competències, inclou certificacions i costa uns $7.000 l’any
- SANS Technology Institute: si tens diners o paga l’empresa
- Qualsevol programa designat per la NSA: consulta la llista a maps.caecommunity.org
El camí alternatiu
Trajectòria sense grau (total: $3.500-$5.000):
- Any 1: Security+, certificacions de núvol i estudi autònom
- Any 2: OSCP o CPTS, pràctiques o feina SOC inicial
- Any 3: compleixes els requisits de CISSP i pots optar a enginyer de seguretat de nivell mitjà
Trajectòria universitària (total: $40.000-$120.000):
- Anys 1-4: grau universitari
- Any 5: feina SOC inicial
- Any 8: compleixes els requisits de CISSP i pots optar a enginyer de seguretat de nivell mitjà
Resultat: trajectòries similars, però sense grau pots arribar 2-5 anys abans i tenir $40.000-$120.000 menys de deute.
Alguns ocupadors, com el govern i les finances, prefereixen molt els graus. La majoria d’empreses tecnològiques no hi donen importància.
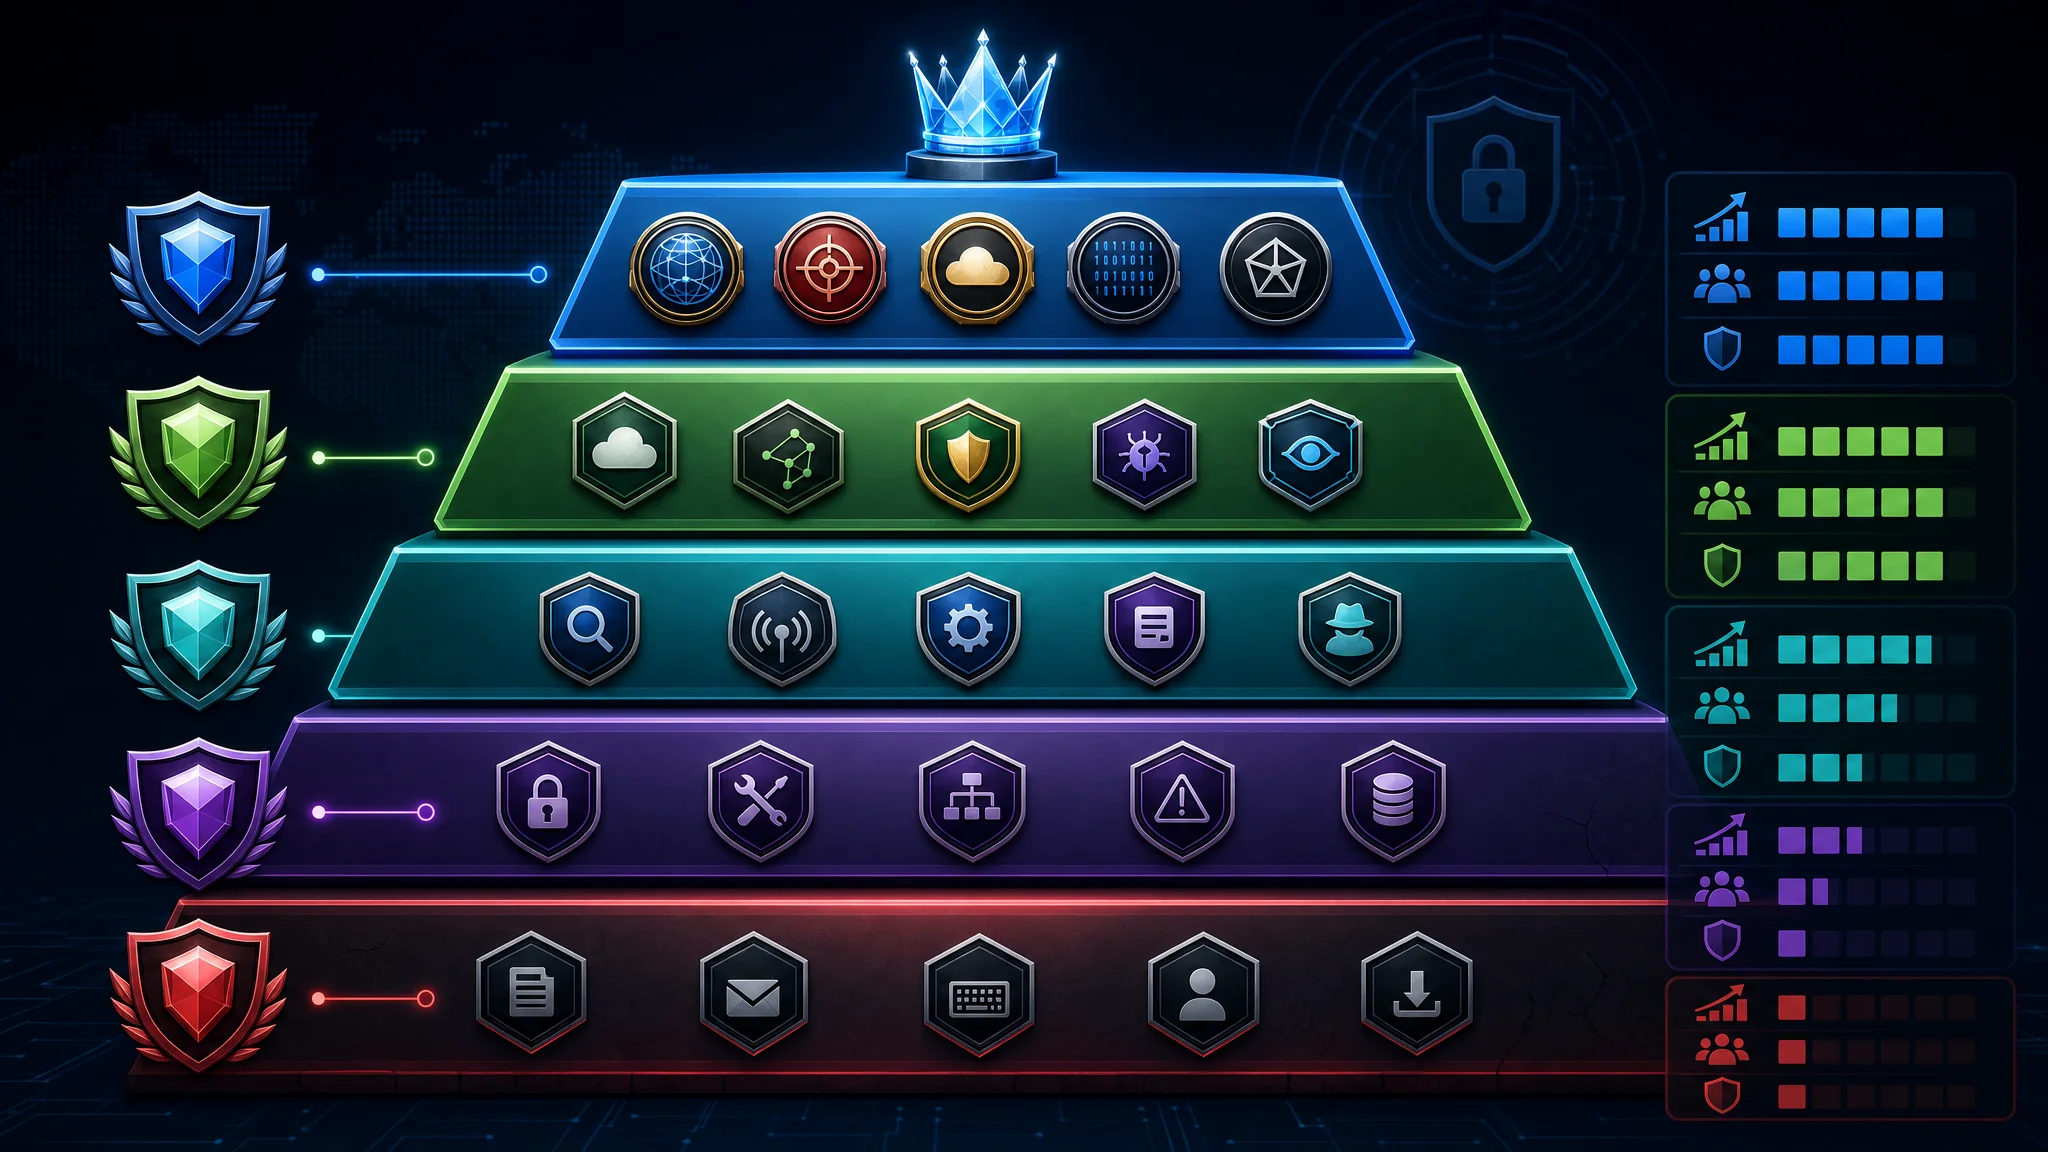
Rànquing final dels nivells del 2026
Nivell S (9,0-10,0): només les millors
🏆 Certificacions de seguretat d’AWS: 9,4/10
- Demanda més alta, el 22% de les ofertes
- Cost baix, $100-$300
- Millor retorn de la inversió del sector
- Preparada per al futur, amb IA integrada
🏆 Certificacions de seguretat d’Azure: 9,4/10
- Segona demanda més alta, el 20% de les ofertes
- Cost baix, $99-$165
- Integració de Microsoft Security Copilot
- Actualitzacions ràpides de contingut
Veredicte del nivell S: les certificacions de núvol han guanyat el 2026. Si només fas una cosa, obtén una certificació de seguretat d’AWS o Azure.
Nivell A (7,0-8,9): opcions excel·lents
🥇 ISC2 CISSP: 8,5/10
- La certificació més sol·licitada, el 52% de les ofertes
- Valor per a tota la carrera
- Cost alt però raonable
- Actualitzada regularment
🥇 HackTheBox CPTS: 8,2/10
- Tècnicament superior a OSCP
- Millor valor ($499)
- Examen pràctic de 10 dies
- Reconeixement que creix ràpidament
🥇 CyberDefenders CCD: 8,0/10
- Millor certificat pràctic de blue team
- Avaluació SOC realista
- Examen de 48 hores
- Molt apreciada per la comunitat
🥇 Zero Point Security CRTO: 8,2/10
- Especialització d’elit en red team
- Evasió moderna d’EDR
- Atacs avançats d’AD
- Val la pena per a red teamers amb experiència
🥇 PortSwigger BSCP: 9,2/10
- Millor formació de seguretat web, gratuïta
- Examen de només $99
- Actualitzada constantment
- Creada per l’equip de Burp Suite
🥇 CompTIA Security+: 7,4/10
- Certificació inicial més reconeguda, 36% de les ofertes
- Agrada a recursos humans
- Assequible ($400)
- Té molta teoria, però et permet entrar
🥇 Offensive Security OSCP: 7,1/10
- Continua sent referència per a recursos humans, 26% de les ofertes
- Examen pràctic de 24 hores
- Cara ($1.699+)
- Contingut envellit, però marca forta
Nivell B (5,5-6,9): bones opcions amb reserves
🥈 Certificacions SANS GIAC: 6,8/10
- Contingut d’elit
- Cost prohibitiu ($8.000-$9.000)
- Nivell S si paga l’empresa
- Nivell D si pagues tu
🥈 INE Security eJPT: 6,8/10
- Millor certificat inicial de pentesting ($199-$249)
- Contingut que comença a envellir
- Necessita actualitzacions per al 2026
🥈 TCM Security PNPT: 6,2/10
- Era de nivell A abans de l’adquisició
- El debrief en directe és únic
- Preocupació per la qualitat després de l’adquisició
🥈 ISACA CISA/CISM: 7,2/10 per a GRC, 4,0/10 per a llocs tècnics
- Obligatòries per a auditoria i compliment
- Alta demanda en GRC, més del 40%
- No serveixen per a funcions tècniques
🥈 Cloud Security Alliance CCSK: 6,5/10
- Certificació de núvol decent i independent de proveïdors
- Certificació de per vida, sense renovació
- ISC2 CCSP ha guanyat la batalla de reconeixement
🥈 Security Blue Team BTL1: 6,5/10
- Bon certificat d’entrada al blue team
- CyberDefenders CCD ofereix més valor
- BTL2 és massa cara ($2.949)
🥈 Cisco CCNA: 6,75/10
- Continua sent la millor base de xarxes
- S’esperen coneixements de xarxes
- No es demana gaire, però és útil
Nivell C (4,0-5,4): valor qüestionable
🥉 EC-Council CEH: 4,8/10
- Examen d’opció múltiple per a un certificat de hacking
- Problemes de reputació documentats
- Cara ($1.199 més $850 de formació)
- Fes-la només si tens un val gratuït
🥉 Certificacions TryHackMe: 4,4/10
- La plataforma és excel·lent per a principiants
- Les certificacions no tenen reconeixement laboral
- Controvèrsia sobre la formació d’IA NoScope
- Utilitza-la per aprendre, no per certificar-te
🥉 Certificacions avançades d’INE: 4,5/10
- Els continguts necessiten una actualització profunda
- Falta núvol modern, EDR i IA
- eJPT és bona, la resta envelleix
Nivell D/F (per sota de 4,0): evita-les
❌ ITIL per a ciberseguretat: 2,0/10
- 2 mencions en 2.500 ofertes
- Àmbit equivocat, gestió de serveis de TI
❌ Bootcamps: 2,5/10
- Cap menció a les ofertes
- Preus abusius ($10K-$20K)
- Sense certificació reconeguda
- Tot el que ensenyen es troba més barat
Estratègia del 2026: què fer
Després d’analitzar més de 2.500 ofertes i més de 30 proveïdors de certificacions, aquesta és la realitat:
Per a principiants absoluts (sense experiència en TI)
Trajectòria: Security+ → núvol → especialització
- Google Cybersecurity Certificate ($39/mes, uns 3 mesos = $117)
- CompTIA Security+ ($400)
- AWS Security Specialty ($300)
- Tria una especialització: red team = CPTS, blue team = CCD
Total: $1.300-$1.800 Termini: 6-12 mesos Resultat: preparat per a un lloc inicial
Per a persones amb experiència en TI
Trajectòria: passa directament a certificacions valuoses
- AWS Security Specialty ($300)
- Azure Security Engineer ($165)
- HackTheBox CPTS ($499) o CyberDefenders CCD ($425)
- CISSP ($749) després de 5 anys d’experiència
Total: $1.400-$2.000 Termini: 6-12 mesos Resultat: preparat per a llocs de nivell mitjà
Per a la màxima cobertura del mercat laboral
Trajectòria: cobreix les paraules clau principals
- Security+ ($400)
- AWS Security ($300)
- Azure Security ($165)
- OSCP ($1.699)
- CISSP ($749)
Total: $3.313 Termini: 18-24 mesos Resultat: compleix més del 65% de les ofertes
La proposta controvertida: omet les certificacions tradicionals
Trajectòria només de núvol
- AWS Cloud Practitioner ($100)
- AWS Solutions Architect ($150)
- AWS Security Specialty ($300)
- Azure Fundamentals ($99)
- Azure Security Engineer ($165)
- Azure Cybersecurity Architect ($165)
Total: $979 Cobertura: 38% de les feines, igual que Security+ amb 36% Avantatge: habilitats pràctiques, preparada per a la IA i el futur
Aquesta és la meva recomanació controvertida per al 2026. Les certificacions de núvol igualen la demanda de les certificacions tradicionals de seguretat i ensenyen habilitats més pertinents.
Conclusió: tria la institució adequada, no només les certificacions
El panorama de les certificacions de ciberseguretat del 2026 recompensa el pensament estratègic, no l’acumulació de credencials. Punts clau:
Idees clau
El núvol ha guanyat: AWS i Azure igualen o superen les certificacions tradicionals de seguretat en demanda laboral, 38% davant del 36%
La pràctica supera la teoria: les certificacions amb exàmens pràctics, com CPTS, OSCP, CCD i PNPT, valen més que les d’opció múltiple
La IA ja hi és: els proveïdors que actualitzen els continguts de seguretat d’IA, com AWS, Azure, ISC2 i SANS, conservaran valor. Els qui ignoren la IA, com INE i EC-Council, perdran terreny.
El cost importa: els cursos SANS de $8.000 no són deu vegades millors que alternatives de $800 per a qui paga de la seva butxaca
El reconeixement de marca baixa: els responsables tècnics reconeixen cada vegada més CPTS i descarten certificacions cares amb contingut obsolet
La realitat dels tres nivells
Nivell 1: imprescindible
- Security+ o certificació de núvol com a entrada
- Una certificació pràctica, CPTS, CCD o OSCP
Nivell 2: gran valor
- Experiència multinúvol, AWS i Azure
- CISSP després de complir els requisits d’experiència
Nivell 3: especialització
- Red team avançat, CRTO o OSEP
- Enfocament GRC, CISA o CISM
- Especialització web, BSCP
Recomanacions finals segons pressupost
Pressupost: menys de $1.000 → Security+ ($400), AWS Security ($300) i Azure Fundamentals ($99) → Et prepara per a analista SOC o seguretat de núvol júnior
Pressupost: $1.000-$3.000 → Trajectòria de núvol AWS/Azure i HackTheBox CPTS ($499) → Millor retorn per a llocs de seguretat ofensiva o al núvol
Pressupost: $3.000-$5.000 → Certificacions de núvol, CPTS, OSCP i CISSP → Màxima cobertura del mercat
L’empresa paga → Qualsevol formació SANS que financi → Aprofita la formació cara quan paga algú altre
El futur és clar
Entre el 2028 i el 2030, preveig que:
- Les certificacions de núvol seran un requisit bàsic, no una opció
- CPTS igualarà OSCP en reconeixement al mercat
- Les especialitzacions de seguretat d’IA seran una trajectòria professional pròpia
- Les certificacions tradicionals de xarxes disminuiran amb el predomini del núvol
L’estratègia guanyadora: combina núvol, pràctica i una certificació de gestió com CISSP. Evita certificacions cares d’opció múltiple i contingut obsolet.
Tria les certificacions amb criteri, centra’t en habilitats pràctiques i recorda: les certificacions obren portes, però les habilitats les mantenen obertes.
Referències
- Certificacions oficials de CompTIA
- Programes de certificació ISC2
- Certificacions d’Offensive Security
- HackTheBox Academy
- Certificacions de seguretat d’AWS
- Certificacions de seguretat de Microsoft Azure
- Certificacions SANS GIAC
- TCM Security
- INE Security
- CyberDefenders
- PortSwigger Web Security Academy
- Certificacions ISACA
- Mapa NSA de centres d’excel·lència acadèmica
- Zero Point Security
- Cloud Security Alliance
Disclosure and Affiliate Statement:
Divulgació d'afiliació: Podem obtenir una comissió dels enllaços d'aquesta pàgina. Aquestes comissions recolzen el nostre lloc web i el contingut que proporcionem. Estigueu tranquils, només recomanem productes / serveis en què creguem. Gràcies per la vostra confiança! Feu clic aquí per obtenir més informació
Related Posts
This article refers to other articles we've written:
- HackTheBox Academy contra TryHackMe
Comparació exhaustiva del 2026 entre HackTheBox Academy i TryHackMe incloent preus, característiques, rutes d'aprenentatge i mètriques de rendiment per ajudar els principiants a triar la millor plataforma per aprendre habilitats en ciberseguretat.
- Ansible per a principiants 2026
Guia d’Ansible per a 2026 sobre instal·lació, playbooks, rols, exemples, bones pràctiques i comparacions amb Terraform, Puppet i Chef.
- AWS vs Azure vs Google Cloud 2026: comparació completa
Compara AWS, Azure i Google Cloud el 2026, amb preus, seguretat, compliment normatiu, serveis, rendiment i com triar proveïdor.
