Gestió dels incidents de ciberseguretat

Table of Contents
Com elaborar un pla de resposta als incidents de ciberseguretat: passos clau per respondre amb eficàcia
En l’era digital, la ciberseguretat s’ha convertit en una preocupació essencial per a organitzacions de totes les mides. Amb l’augment de les ciberamenaces i dels atacs, les empreses necessiten un pla de resposta als incidents ben definit. Aquest pla proporciona una guia per gestionar i limitar l’impacte dels incidents de ciberseguretat. En aquest article expliquem les etapes principals per elaborar-lo i la importància de cadascuna.
_
Per què és important un pla de resposta als incidents de ciberseguretat
El paper de la ciberseguretat en l’era digital
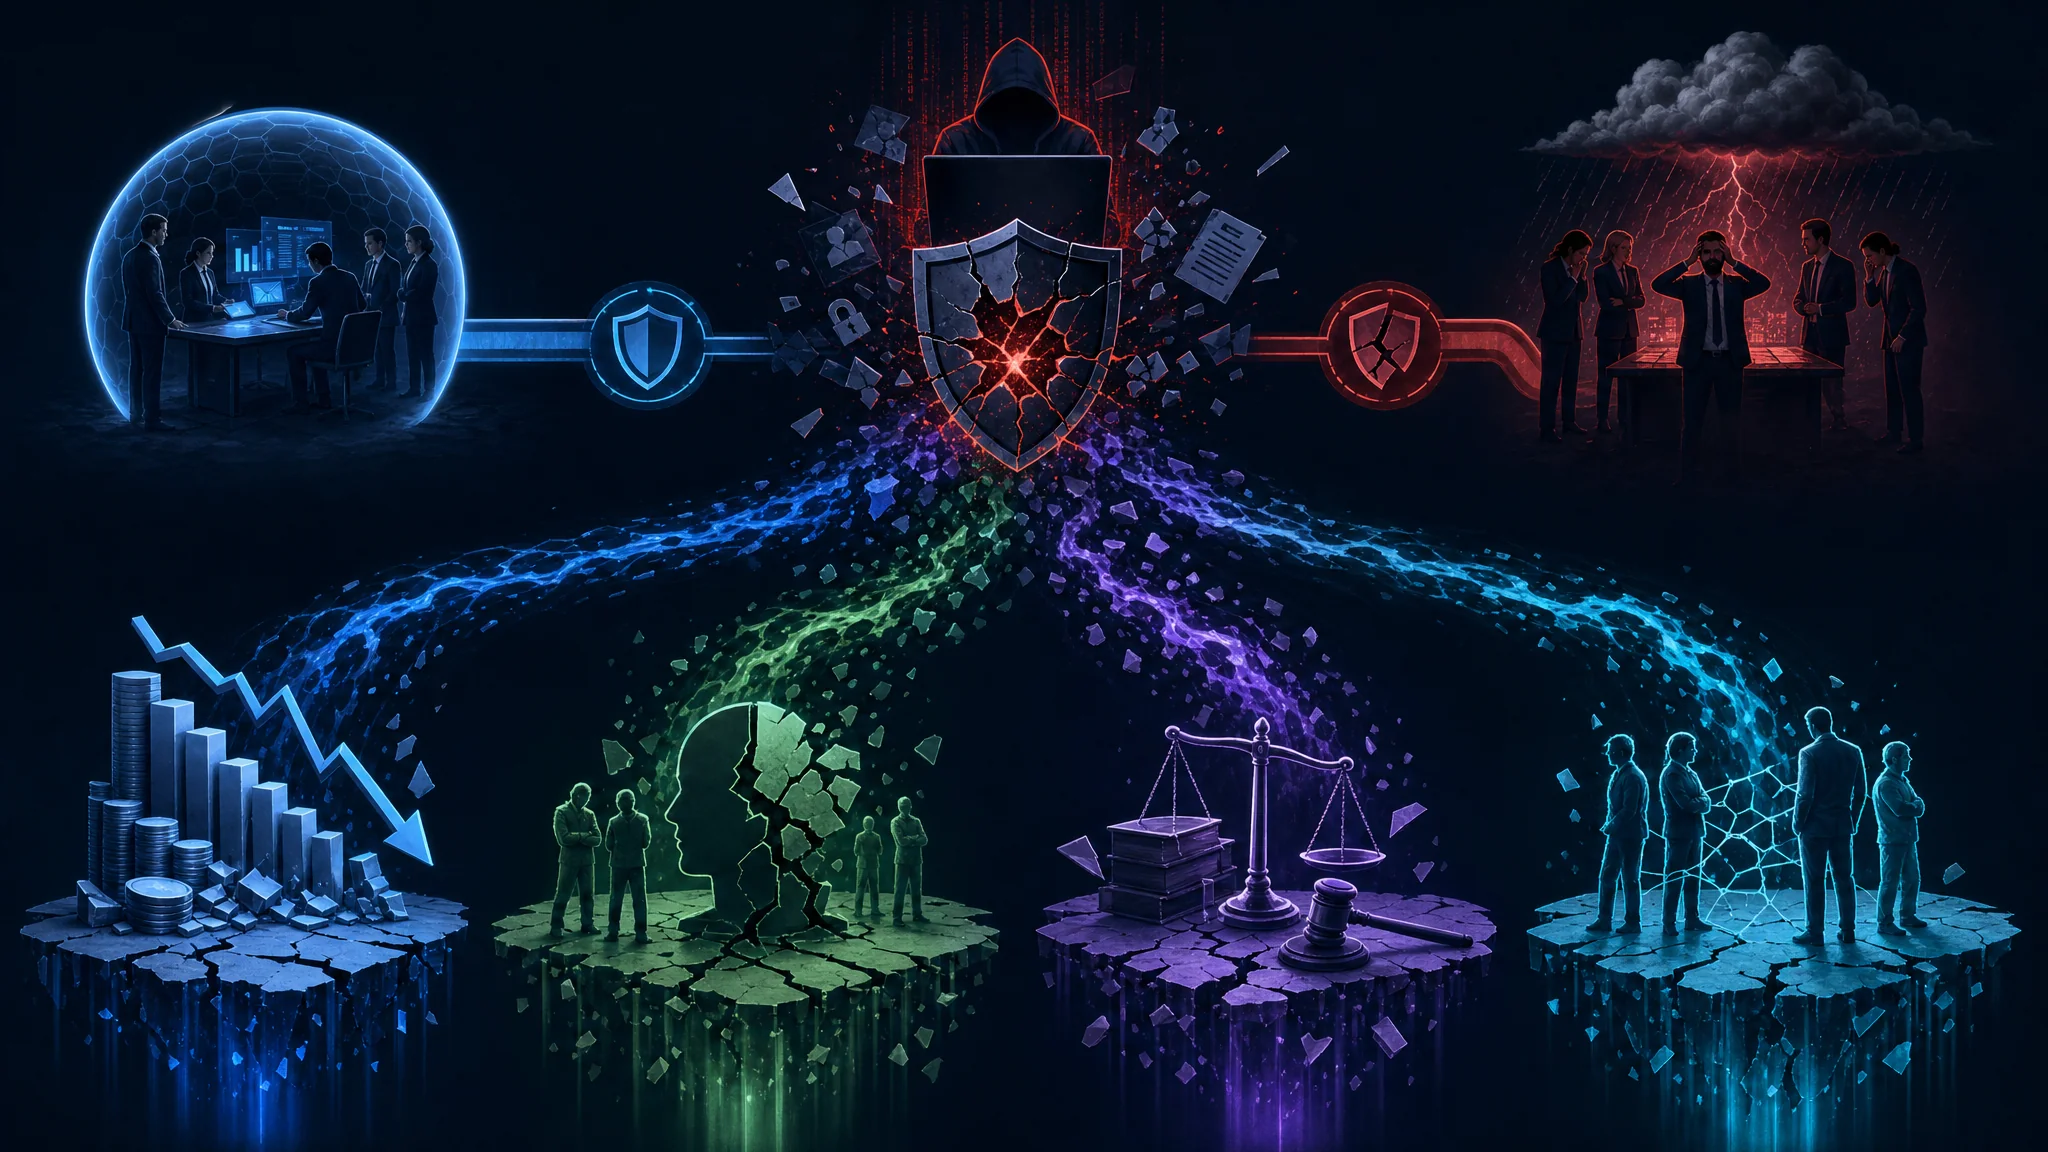
En el món connectat actual, les organitzacions depenen molt dels sistemes i les xarxes digitals per a les operacions diàries. Aquesta dependència les fa vulnerables a moltes ciberamenaces, com ara bretxes de dades, atacs de programari maliciós i infeccions de ransomware. Un sol incident de ciberseguretat pot causar pèrdues financeres importants, danys a la reputació i conseqüències legals. Per això, un pla de resposta ben dissenyat és essencial per reduir-ne l’impacte.
L’impacte possible dels incidents de ciberseguretat
Un incident cibernètic pot interrompre greument les operacions d’una organització i provocar temps d’inactivitat, pèrdua d’informació sensible i danys als sistemes crítics. Les conseqüències també poden afectar clients, socis i proveïdors. A més, el marc legal i regulador de la ciberseguretat és cada cop més estricte, amb multes i sancions elevades per incompliment. Les organitzacions s’han de preparar per respondre amb rapidesa i eficàcia.
Una raó important per tenir un pla complet de resposta als incidents són les possibles pèrdues financeres. Segons un estudi d’IBM, el 2020 el cost mitjà d’una bretxa de dades va ser de 3,86 milions de dòlars. Aquesta xifra inclou la investigació, les despeses legals, els avisos als clients i la contenció dels danys. Sense un pla adequat, l’organització podria no estar preparada per a l’impacte financer, que pot afectar durant molt de temps la seva estabilitat financera i les operacions.
Els danys a la reputació també poden ser greus. Avui la informació es difon ràpidament per les xarxes socials i les plataformes en línia. Les notícies sobre una bretxa de dades o un ciberatac poden perjudicar la imatge d’una organització i afeblir la confiança dels clients. Això pot comportar pèrdua d’oportunitats comercials, menys fidelitat i dificultats per atreure clients nous. Un pla permet gestionar la reputació de manera proactiva, amb una resposta ràpida i transparent que limita el dany a la marca.
A més dels efectes financers i reputacionals, els incidents també poden tenir conseqüències legals i reguladores. Les organitzacions han de complir les lleis de protecció de dades per evitar sancions elevades. Per exemple, el Reglament general de protecció de dades de la Unió Europea (GDPR) preveu multes de fins a 20 milions d’euros o el 4% del volum de negoci anual mundial, segons quina quantitat sigui més alta. Un pla que contempli les obligacions legals i reguladores ajuda a reduir el risc d’incompliment i les conseqüències financeres i legals associades.
La interconnexió de l’ecosistema empresarial també implica que un incident pot tenir efectes fora de l’organització. Si es comprometen els sistemes d’un proveïdor, es pot interrompre la cadena de subministrament i afectar la disponibilitat de béns o serveis. Una filtració de dades de clients pot causar robatori d’identitat o frau i perjudicar la relació amb els clients. Un pla que consideri les parts externes ajuda a gestionar les conseqüències i a mantenir la confiança dels socis, proveïdors i clients.
Un pla de resposta als incidents de ciberseguretat és una part essencial de l’estratègia general de seguretat d’una organització. Redueix els efectes sobre l’estabilitat financera, la reputació, el compliment legal i les relacions externes. Invertir en un pla ben dissenyat ajuda a mitigar els riscos i a garantir la continuïtat del negoci en l’era digital.
Elements clau d’un pla de resposta als incidents de ciberseguretat
Identificar i classificar els incidents de ciberseguretat
El primer pas consisteix a identificar i classificar amb precisió els diferents tipus d’incidents. Cal analitzar els incidents anteriors, entendre’n les característiques i categoritzar-los segons la gravetat i l’impacte potencial. Així les organitzacions poden assignar recursos i prioritzar la resposta amb eficàcia.
Per exemple, els incidents poden ser bretxes de dades, infeccions de programari maliciós, intrusions a la xarxa o atacs de pesca electrònica. Cada tipus requereix una estratègia i un nivell d’urgència diferents. Entendre les categories permet adaptar el pla als reptes específics.
Crear un equip de resposta
Una resposta eficaç requereix un equip dedicat de professionals de ciberseguretat que pugui actuar ràpidament. L’equip ha d’incloure coneixements de ciberseguretat, infraestructura de TI, àmbit legal i comunicació. Un equip ben organitzat simplifica el procés i garanteix un enfocament coordinat i eficient.
També cal assignar funcions i responsabilitats perquè cada membre conegui les seves tasques durant un incident. Hi pot haver un coordinador de l’incident, un analista tècnic, un assessor legal i un representant de relacions públiques. Definir clarament les responsabilitats facilita la col·laboració i evita confusions o duplicacions.
Desenvolupar procediments de resposta
Els procediments descriuen les mesures que cal prendre quan es produeix un incident de ciberseguretat. Han de cobrir diversos escenaris i indicar com contenir l’incident, investigar-ne la causa principal, corregir-ne els efectes i restablir les operacions normals.
En cas d’una bretxa de dades, per exemple, els procediments poden incloure aïllar els sistemes afectats, fer una anàlisi forense per determinar-ne l’abast, avisar les persones afectades o les autoritats reguladores i aplicar mesures per evitar noves bretxes.
Cal revisar i actualitzar els procediments regularment per reflectir l’evolució de les amenaces. Les noves amenaces i tecnologies exigeixen adaptar-los. Els exercicis de taula i les simulacions periòdiques ajuden a comprovar-ne l’eficàcia i a trobar aspectes per millorar.
Uns procediments ben definits redueixen l’impacte dels incidents i permeten respondre de manera ràpida i eficient, limitant els possibles danys a la reputació, les finances i la confiança dels clients.
Passos per elaborar un pla eficaç de resposta als incidents
Fer una avaluació de riscos
Abans d’elaborar el pla, les organitzacions haurien de fer una avaluació completa dels riscos per identificar vulnerabilitats i amenaces potencials. Cal avaluar els sistemes, les xarxes i els actius de dades, així com la probabilitat i l’impacte possible de diversos incidents. Els resultats ajuden a prioritzar les respostes i a distribuir els recursos.
Durant l’avaluació, es pot recórrer a experts externs en ciberseguretat per fer proves de penetració i avaluacions de vulnerabilitats. Aquests experts simulen atacs reals per detectar punts febles de la infraestructura. Les auditories internes també poden comprovar el compliment dels estàndards i les normes del sector.
Un cop acabada l’avaluació, l’organització entén millor la seva postura de ciberseguretat. Pot identificar els actius crítics que necessiten més protecció i determinar les conseqüències possibles d’un atac reeixit. Aquest coneixement orienta l’elaboració d’un pla eficaç de resposta als incidents.
Desenvolupar i aplicar polítiques de resposta als incidents
Les polítiques defineixen l’enfocament de l’organització per gestionar incidents de ciberseguretat. Han d’ajustar-se a les bones pràctiques del sector i als requisits reguladors. Han d’especificar funcions i responsabilitats, procediments d’escalat, protocols de comunicació i obligacions legals. Unes polítiques clares afavoreixen una resposta coherent i coordinada.
En elaborar-les, cal tenir en compte les característiques pròpies del sector i les amenaces específiques. Per exemple, les organitzacions sanitàries poden haver de complir les normes HIPAA, i les entitats financeres els requisits PCI DSS. Adaptar les polítiques a aquestes necessitats ajuda a afrontar els reptes previsibles.
L’aplicació de les polítiques requereix la col·laboració entre els diferents departaments de l’organització. Això ajuda tothom a entendre les seves funcions durant un incident. La formació i la comunicació periòdiques són essencials perquè el personal conegui i apliqui les polítiques.
Formar i informar el personal
Una resposta eficaç necessita personal capacitat i ben informat. Les organitzacions han d’invertir en programes periòdics de formació perquè els empleats puguin detectar, comunicar i respondre als incidents. Això inclou conscienciar sobre amenaces habituals i vectors d’atac, promoure bons hàbits de seguretat i fer exercicis de taula amb escenaris realistes.
La formació ha d’incloure detecció i anàlisi d’incidents, preservació de proves, contenció i recuperació. Cal ensenyar a reconèixer possibles indicadors de compromís (IOC) i a comunicar els incidents de seguida. Amb els coneixements necessaris, els empleats contribueixen a la mitigació de ciberamenaces.
A més de la formació, les organitzacions han de crear una cultura de conscienciació sobre ciberseguretat. Això implica informar regularment sobre les amenaces recents i orientar els empleats per protegir la informació sensible. La responsabilitat i la vigilància enforteixen les defenses contra els ciberatacs.
Provar i millorar el pla de resposta als incidents
Provar regularment el pla de resposta
Les proves són essencials per a qualsevol pla. Les organitzacions han de fer exercicis i simulacions periòdiques per comprovar els procediments, detectar mancances o punts febles i avaluar les capacitats de l’equip. Les proves van dels exercicis de taula, on es debaten escenaris hipotètics, als exercicis avançats de red team, on experts externs simulen atacs reals.
En els exercicis de taula, es poden explorar diversos escenaris hipotètics i avaluar el funcionament del pla en diferents circumstàncies. La participació de persones de diversos departaments permet una avaluació completa. Les simulacions ajuden a detectar aspectes per millorar i a fer els ajustos necessaris.
Els exercicis de red team van més enllà i simulen atacs reals. Experts externs, sovint anomenats hackers ètics, intenten entrar als sistemes i explotar vulnerabilitats. L’exercici aporta informació sobre l’eficàcia del pla i la seguretat general de l’organització. En detectar punts febles i vulnerabilitats, l’organització pot resoldre’ls proactivament i reforçar les defenses.
Aprendre dels incidents anteriors
Cada incident aporta lliçons per millorar les respostes futures. Les organitzacions han de fer revisions posteriors als incidents exhaustives per analitzar què ha fallat, identificar millores i aplicar mesures correctives. Una cultura d’aprenentatge i millora contínua ajuda a mantenir-se al dia davant les amenaces.
Les revisions han d’incloure totes les parts rellevants, com l’equip de resposta, el personal de TI i la direcció. Les perspectives diferents donen una visió completa de l’incident i dels seus efectes. La revisió s’ha de centrar a identificar-ne les causes principals, avaluar l’eficàcia del pla i determinar els canvis necessaris.
Les organitzacions també poden fer avaluacions externes o contractar experts independents per obtenir una avaluació objectiva de la seva capacitat de resposta. Aquestes avaluacions ofereixen recomanacions basades en les bones pràctiques del sector i les tendències emergents.
Millora i adaptació contínues
Les ciberamenaces evolucionen constantment. Les organitzacions han de millorar i adaptar contínuament els plans per afrontar nous reptes. Això implica seguir les tendències, tecnologies i pràctiques més recents i revisar el pla per reflectir els canvis en sistemes, processos i riscos.
Les organitzacions han de vigilar activament el panorama de la ciberseguretat per conèixer les amenaces i vulnerabilitats emergents. Poden consultar publicacions del sector i canals d’intel·ligència d’amenaces, i participar en comunitats i fòrums de ciberseguretat. Estar al dia ajuda a actualitzar proactivament els plans amb contramesures i estratègies de mitigació adequades.
Cal revisar el pla periòdicament per assegurar-ne la vigència i l’eficàcia. Si canvien els sistemes, els processos o el perfil de risc de l’organització, el pla s’ha d’actualitzar. La revisió pot incloure els objectius, les funcions i responsabilitats de l’equip i les lliçons apreses d’incidents o proves anteriors.
Les organitzacions també haurien de fer simulacres periòdics per avaluar la preparació de l’equip i validar el pla. Aquests exercicis ajuden a detectar mancances i aspectes per millorar, fer els ajustos necessaris i reforçar la capacitat de resposta.
Conclusió
En una època en què les ciberamenaces representen riscos importants per a organitzacions de totes les mides, és essencial elaborar i aplicar un pla sòlid de resposta als incidents de ciberseguretat. El pla ajuda a reduir l’impacte dels incidents, protegir l’estabilitat financera i la reputació, garantir el compliment legal i mantenir relacions sòlides amb socis i clients. Entendre la importància d’un pla ben estructurat i seguir els passos descrits permet anticipar-se a les amenaces i mitigar els danys potencials.
Referències
- IBM Security. (2020). Cost of a Data Breach Report 2020. Enllaç
- European Union Agency for Cybersecurity (ENISA). (2021). Threat Landscape for ENISA and the EU Member States 2021. Enllaç
- Payment Card Industry (PCI) Security Standards Council. (n.d.). PCI DSS. Enllaç
- National Institute of Standards and Technology (NIST). (2020). NIST Cybersecurity Framework. Enllaç
Related Posts