Fortinet vs Cisco: Comparació completa de seguretat de xarxa…
Table of Contents
Introducció: Enfrontament de Seguretat de Xarxa Fortinet vs Cisco
Triar entre les solucions de seguretat de xarxa de Fortinet i Cisco és una de les decisions d’infraestructura més crítiques que les empreses afronten el 2026. Ambdós proveïdors dominen el mercat de seguretat de xarxa empresarial, però adopten enfocaments fonamentalment diferents en arquitectura de seguretat, gestió i preus.
Fortinet ha capturat una quota de mercat significativa amb el seu enfocament integrat Security Fabric i preus agressius, mentre que Cisco manté la seva reputació per la fiabilitat de grau empresarial i la integració completa de l’ecosistema. Segons l’últim Gartner Magic Quadrant per a Tallafocs de Xarxa (2026), ambdós proveïdors ocupen posicions de lideratge, però amb punts forts diferents.
Aquesta guia completa compara els tallafocs Fortinet FortiGate, FortiSwitch i Security Fabric amb Cisco ASA, Firepower NGFW, commutadors Catalyst i plataformes Cisco Secure. Analitzarem referències de rendiment, preus, funcions i proporcionarem recomanacions de desplegament basades en escenaris reals.
Què aprendràs
- Comparació d’arquitectura entre Fortinet Security Fabric i l’ecosistema Cisco Secure
- Referències de rendiment per a tallafocs, commutadors i solucions SD-WAN
- Anàlisi de preus incloent models de llicències i cost total de propietat
- Comparació detallada de capacitats de seguretat
- Recomanacions d’ús per a diferents mides i requisits d’organitzacions
- Consideracions de migració en el canvi entre plataformes
- Actualitzacions 2026 incloent FortiOS 7.6 i Cisco Secure Firewall 7.4
Posició al Mercat i Antecedents dels Proveïdors
Fortinet: El Repte que Lidera la Innovació
Fortinet es va fundar l’any 2000 i ha crescut fins a convertir-se en el segon proveïdor de seguretat de xarxa més gran del món per ingressos. El 2026, Fortinet controla aproximadament el 28% de quota de mercat en el mercat de tallafocs empresarials.
Fortaleses clau de Fortinet:
- Processadors de seguretat dissenyats a mida (SPUs): Els tallafocs FortiGate utilitzen ASICs personalitzats per a seguretat accelerada per maquinari
- Security Fabric integrat: Gestió unificada de tots els components de seguretat
- Preus agressius: Normalment un 30-40% més baixos que Cisco per rendiment comparable
- Alt rendiment: Líder en la indústria en mètriques de rendiment per dòlar
- Llicències simplificades: Subscripcions de seguretat agrupades que redueixen la complexitat
Portafoli de productes Fortinet (2026):
- FortiGate: Tallafocs de nova generació (més de 60 models des de FortiGate 40F fins a FortiGate 3980E)
- FortiSwitch: Commutadors gestionats (més de 40 models integrats amb Security Fabric)
- FortiAP: Punts d’accés sense fils amb seguretat integrada
- FortiManager: Plataforma de gestió centralitzada
- FortiAnalyzer: Anàlisi i registre de seguretat
- FortiEDR: Detecció i resposta d’extrem
- FortiSASE: Plataforma Secure Access Service Edge
Cisco: L’Estàndard Empresarial
Cisco Systems ha dominat les xarxes empresarials des del 1984 i continua sent el líder del mercat amb aproximadament un 35% de quota de mercat en xarxes empresarials en general. Tot i que la quota de mercat de tallafocs de Cisco (19%) és inferior a la de Fortinet, la seva integració d’ecosistema és inigualable.
Fortaleses clau de Cisco:
- Ecosistema líder a la indústria: integració fluida entre xarxes, seguretat i col·laboració
- Suport empresarial: TAC (Centre d’Assistència Tècnica) i serveis professionals de referència
- Enrutament avançat: Suport superior per BGP, MPLS i protocols d’enrutament
- Reputació de marca: Elecció predeterminada per a empreses Fortune 500
- Portafoli complet: Solucions de punta a punta des del centre de dades fins a sucursals
Portafoli de productes de seguretat Cisco (2026):
- Cisco Secure Firewall (Firepower): Tallafocs de nova generació (models FPR i ASA amb FirePOWER)
- Cisco ASA: Tallafocs estatals tradicionals (encara àmpliament desplegats)
- Commutadors Cisco Catalyst: Commutació empresarial amb etiquetes de grup de seguretat
- Cisco SD-WAN: WAN definida per programari basada en Viptela
- Cisco Secure Endpoint: Seguretat avançada d’extrem
- Cisco SecureX: Plataforma de seguretat integrada
- Cisco Umbrella: Seguretat basada en núvol (filtrat DNS, SWG, CASB)
Comparació d’Arquitectures
Arquitectura Fortinet Security Fabric
El Security Fabric de Fortinet és una plataforma integral de ciberseguretat que integra tots els productes de seguretat Fortinet en una arquitectura unificada. Aquest enfocament proporciona visibilitat centralitzada, resposta automatitzada a amenaces i polítiques de seguretat coordinades a tota la infraestructura.
Components Clau del Security Fabric:
┌─────────────────────────────────────────────────────────┐
│              FortiManager (Management)                  │
│              FortiAnalyzer (Analytics)                  │
└────────────────────┬────────────────────────────────────┘
                     │
        ┌────────────┴────────────┬─────────────┐
        │                         │             │
┌───────▼────────┐    ┌──────────▼──────┐  ┌───▼────────┐
│  FortiGate FW  │    │  FortiSwitch    │  │ FortiAP    │
│  (Perimeter)   │    │  (Network)      │  │ (Wireless) │
└───────┬────────┘    └──────────┬──────┘  └───┬────────┘
        │                        │             │
        └────────────┬───────────┴─────────────┘
                     │
            ┌────────▼─────────┐
            │   FortiClient    │
            │   (Endpoint)     │
            └──────────────────┘
Característiques Clau del Security Fabric:
- Connector Únic del Fabric: APIs que integren eines de tercers dins del Security Fabric
- Resposta Automàtica a Amenaces: FortiGate detecta l’amenaça → aïlla automàticament el punt final infectat via FortiClient
- Política Unificada: Les polítiques de seguretat s’apliquen de manera consistent a tots els components del fabric
- Telemetria del Fabric: Valoracions de seguretat i puntuacions de risc en temps real a tota la infraestructura
- Provisió Zero-Touch: FortiSwitch auto-descobert i configurat via FortiGate
Avantatges del Security Fabric:
- Redueix la complexitat de gestió de seguretat entre un 60-70% (estudis interns de Fortinet)
- La contenció automatitzada d’amenaces redueix el temps de resposta d’incidents d’hores a minuts
- La integració amb un sol proveïdor elimina problemes de compatibilitat
- Costos de llicència previsibles amb subscripcions agrupades
Limitacions del Security Fabric:
- Dependència del proveïdor: el millor valor s’aconsegueix utilitzant tots els components Fortinet
- Integració limitada de tercers comparada amb plataformes obertes
- El fabric requereix FortiManager/FortiAnalyzer per a totes les capacitats (cost addicional)
Arquitectura Cisco Secure Ecosystem
L’enfocament de Cisco posa èmfasi en la integració millor de la seva categoria dins d’un ecosistema més ampli que inclou xarxes, seguretat, col·laboració i serveis al núvol. En lloc d’exigir tots els components Cisco, les plataformes Cisco s’integren àmpliament amb eines de seguretat de tercers.
Arquitectura Cisco Secure:
┌─────────────────────────────────────────────────────────┐
│                   Cisco SecureX                         │
│         (Unified Threat Response Platform)              │
└────────────────────┬────────────────────────────────────┘
                     │
        ┌────────────┴────────────┬─────────────┐
        │                         │             │
┌───────▼────────┐    ┌──────────▼──────┐  ┌───▼────────┐
│ Firepower NGFW │    │ Catalyst Switch │  │  Umbrella  │
│   (Firewall)   │    │   (Network)     │  │   (Cloud)  │
└───────┬────────┘    └──────────┬──────┘  └───┬────────┘
        │                        │             │
        └────────────┬───────────┴─────────────┘
                     │
        ┌────────────┴────────────┐
        │  Cisco Secure Endpoint  │
        │  Cisco Duo (MFA)        │
        │  Third-party tools      │
        └─────────────────────────┘
Característiques Clau de Cisco Secure:
- Plataforma d’Integració SecureX: Agrega dades de més de 300 proveïdors de seguretat
- Arquitectura Flexible: Combina eines de seguretat Cisco i de tercers segons calgui
- Intel·ligència d’Amenaces Talos: Investigació líder en la indústria que alimenta tots els productes de seguretat Cisco
- Identity Services Engine (ISE): Control avançat d’accés a la xarxa i segmentació
- SD-Access: Xarxa de campus definida per programari amb automatització de polítiques de seguretat
Avantatges de Cisco Secure:
- Integració superior de tercers: Funciona amb inversions de seguretat existents
- Segmentació avançada de xarxa: ISE + TrustSec ofereixen microsegmentació líder a la indústria
- Provada a gran escala: Implementada en les empreses i proveïdors de serveis més grans del món
- Routing complet: Millor opció quan es requereixen protocols de routing avançats
Limitacions de Cisco Secure:
- Major complexitat: Més components per gestionar i integrar
- Complexitat de llicències: Diversos models de llicència a tot el portafoli de productes
- Cost total més alt: Preus premium per la marca Cisco i suport
- Sobrecàrrega d’integració: Ecosistemes multi-proveïdor requereixen més experiència per mantenir
Comparació de Rendiment de Tallafocs
FortiGate vs Cisco Firepower: Models Clau
| Model | Rendiment (Tallafocs) | Rendiment (IPS) | Rendiment (NGFW) | Sessions Concurrentes | Noves Sessions/sec | Rang de Preu |
|---|---|---|---|---|---|---|
| FortiGate 100F | 20 Gbps | 2,5 Gbps | 1,2 Gbps | 500.000 | 50.000 | 2.500-$3.500 |
| FortiGate 200F | 40 Gbps | 5 Gbps | 2,5 Gbps | 1.000.000 | 100.000 | 5.000-$7.000 |
| FortiGate 600F | 80 Gbps | 10 Gbps | 6 Gbps | 10.000.000 | 350.000 | 18.000-$22.000 |
| FortiGate 1800F | 300 Gbps | 75 Gbps | 35 Gbps | 60.000.000 | 1.200.000 | 75.000-$95.000 |
| Cisco FPR1140 | 16 Gbps | 3 Gbps | 1,5 Gbps | 500.000 | 45.000 | 4.500-$6.000 |
| Cisco FPR2140 | 28 Gbps | 6 Gbps | 3 Gbps | 2.000.000 | 90.000 | 9.000-$12.000 |
| Cisco FPR4145 | 48 Gbps | 12 Gbps | 7 Gbps | 15.000.000 | 280.000 | 28.000-$35.000 |
| Cisco FPR9300 | 160 Gbps | 40 Gbps | 25 Gbps | 65.000.000 | 950.000 | 125.000-$160.000 |
Notes Clau de Rendiment:
- Tipus de rendiment: Tallafocs (inspecció amb estat), IPS (prevenció d’intrusions), NGFW (totes les funcions de seguretat activades)
- El rendiment NGFW és la mètrica més realista per a desplegaments en producció
- FortiGate normalment ofereix un 30-40% millor relació preu/rendiment en mode NGFW
- Els models Cisco han millorat recentment amb el motor Snort 3 a Firepower 7.4 (2026)
Proves de Rendiment en el Món Real (2026)
Proves independents de NSS Labs i CyberRatings.org (2026) revelen característiques importants de rendiment:
Característiques de Rendiment de FortiGate:
- Rendiment consistent: Les SPU de maquinari asseguren que les funcions de seguretat no degraden el rendiment
- Baixa latència: Latència mitjana de 3-5 ms fins i tot amb totes les funcions de seguretat activades
- Eficiència en inspecció TLS: Impacte mínim en rendiment (reducció del 10-15% en rendiment)
- Suport HTTP/3 i QUIC: Acceleració nativa de maquinari per protocols moderns
- Millor rendiment per dòlar: Lidera la indústria en aquesta mètrica en totes les categories de mida
Característiques de Rendiment de Cisco Firepower:
- Millorat amb Snort 3: Actualitzacions de 2026 van reduir l’ús de CPU un 40% respecte a versions anteriors
- Latència moderada: Mitjana de 6-10 ms amb pila completa de seguretat
- Sobrecàrrega en inspecció TLS: Reducció del 25-30% en rendiment (típic en plataformes basades en x86)
- Detecció avançada d’amenaces: Taxa de detecció superior a FortiGate (intel·ligència Talos)
- Opcions flexibles de plataforma: Pot funcionar en servidors UCS, instàncies al núvol o maquinari dedicat
Rendiment en Inspecció SSL/TLS
La inspecció TLS és crítica per a la seguretat moderna però impacta significativament el rendiment del tallafocs. Així comparen ambdós proveïdors:
| Mètrica | FortiGate 600F | Cisco FPR4145 | Notes |
|---|---|---|---|
| Rendiment HTTPS (sense inspecció) | 6,5 Gbps | 7,2 Gbps | Ambdós suporten TLS 1.3 modern |
| Rendiment HTTPS (inspecció profunda) | 5,5 Gbps | 5,0 Gbps | FortiASIC ofereix avantatge |
| Processament de certificats | 45.000 TPS | 35.000 TPS | Transaccions per segon |
| Suport TLS 1.3 | Suport complet | Suport complet | Ambdós actualitzats per TLS modern |
| Degradació de rendiment | 15% | 30% | Impacte d’habilitar la inspecció TLS |
Recomanacions per a la Inspecció TLS:
- FortiGate: Activa la inspecció TLS sense preocupacions significatives de rendiment en la majoria de models
- Cisco Firepower: Dimensiona l’aparell un 50% més gran que els requisits de rendiment si es necessita inspecció TLS
- Ambdós proveïdors: Utilitza exclusions de fixació de certificats per a aplicacions conegudes i fiables (Office 365, etc.)
Comparació de Funcionalitats: Capacitats de Seguretat
Matriu de Funcions de Seguretat Bàsiques
| Categoria de Funció | FortiGate | Cisco Firepower | Guanyador |
|---|---|---|---|
| Tallafocs Stateful | ✓ Complet | ✓ Complet | Empat |
| IPS/IDS | ✓ FortiGuard IPS | ✓ Snort 3 IPS | Cisco (detecció) |
| Control d’Aplicacions | ✓ Més de 6.000 apps | ✓ Més de 4.500 apps | Fortinet (cobertura) |
| Filtrat Web | ✓ FortiGuard Web Filter | ✓ Cisco Talos Web Filter | Fortinet (rendiment) |
| Antimalware | ✓ FortiGuard AV | ✓ AMP per a Xarxes | Cisco (detecció avançada) |
| Sandboxing | ✓ FortiSandbox (complement) | ✓ Threat Grid (inclòs) | Cisco |
| Inspecció SSL/TLS | ✓ Accelerada per maquinari | ✓ Basada en programari | Fortinet (rendiment) |
| VPN (IPsec) | ✓ Alt rendiment | ✓ Alt rendiment | Empat |
| VPN (SSL/TLS) | ✓ FortiClient VPN | ✓ AnyConnect | Cisco (funcions) |
| SD-WAN | ✓ Integrat | ✓ Integració Viptela | Fortinet (integració) |
| Integració al Núvol | ✓ Bona (AWS, Azure, GCP) | ✓ Excel·lent (APIs natives) | Cisco |
| Arquitectura Zero Trust | ✓ Mitjançant Security Fabric | ✓ Mitjançant integració ISE | Cisco (maduresa) |
| Intel·ligència de Amenaces | FortiGuard Labs | Cisco Talos | Cisco (abast) |
Desglossament detallat de Funcions Avançades
Capacitats SD-WAN
Ambdós proveïdors han fet inversions significatives en SD-WAN, però amb enfocaments arquitectònics diferents:
FortiGate SD-WAN (Integrat):
- Integració nativa: Funcionalitat SD-WAN incorporada a FortiOS (no cal aparell separat)
- Ruting de rendiment: Selecció de camí conscient de l’aplicació basada en latència, jitter, pèrdua de paquets
- Integració de seguretat: Aplica polítiques de seguretat de manera consistent a tots els enllaços WAN
- Desplegament simplificat: Un sol aparell per tallafocs + SD-WAN redueix la complexitat
- Escalabilitat hub-and-spoke: Desplegaments provats amb més de 10.000 llocs
Casos d’Ús FortiGate SD-WAN:
Branch Office Configuration:
- FortiGate 60F as branch firewall/SD-WAN device
- Dual WAN links (ISP + LTE backup)
- IPsec tunnels to headquarters FortiGate
- Application steering (VoIP → low latency, bulk data → high bandwidth)
- Cost savings: $2,500 device replaces $2,000 firewall + $3,000 SD-WAN appliance
Cisco SD-WAN (Plataforma Viptela):
- Dissenyat per a l’objectiu: Dispositius Viptela vEdge separats per a un rendiment SD-WAN òptim
- Orquestració avançada: Controlador vManage proporciona gestió sofisticada de polítiques
- Multi-tenant: Capacitats de nivell proveïdor de serveis per a desplegaments MSP
- Arquitectura cloud-first: Excel·lent integració amb xarxes AWS, Azure, GCP
- Desplegament flexible: Controladors virtuals, físics o allotjats al núvol
Casos d’Ús Cisco SD-WAN:
Enterprise WAN Deployment:
- vEdge routers at all branch locations
- vSmart controllers in data centers (HA pair)
- vManage centralized management
- Integration with existing Catalyst switching
- Firepower firewalls at data center perimeter
- Cost: Higher but superior for complex topologies
Veredicte SD-WAN:
- Fortinet guanya per desplegaments senzills a sucursals i implementacions amb consciència de costos
- Cisco guanya per substitucions WAN empresarials a gran escala i casos d’ús de proveïdors de serveis
Segmentació de Xarxa
Enfocaments de Segmentació FortiGate:
- Basat en VLAN: Segmentació VLAN tradicional amb polítiques de tallafocs inter-VLAN
- Basat en polítiques: FortiGate actua com a tallafocs de segmentació interna (ISFW)
- Networking impulsat per seguretat (SDN): Teixits FortiSwitch amb polítiques automatitzades
- Automatització del fabric: Etiquetes de seguretat aplicades automàticament a tot Security Fabric
Segmentació Cisco (TrustSec + ISE):
- Etiquetes de Grup de Seguretat (SGT): Assigna etiquetes a usuaris/dispositius via ISE, s’aplica en qualsevol punt
- Accés Definid per Software (SD-Access): Segmentació automatitzada de campus amb DNA Center
- Microsegmentació: Segmentació a nivell de càrrega de treball en centres de dades (integració ACI)
- Assignació dinàmica de VLAN: ISE assigna VLANs segons identitat/postura de l’usuari
Escenari de Segmentació:
Requirement: Isolate guest WiFi, employee devices, IoT devices, and servers

Fortinet Approach:
- FortiGate defines security zones (guest, employee, IoT, server)
- FortiAP assigns users to VLANs based on SSID
- FortiSwitch enforces VLAN isolation
- FortiGate policies control inter-zone traffic
- Complexity: Moderate
- Cost: Lower (included in Security Fabric)

Cisco Approach:
- ISE profiles devices and assigns SGT tags
- TrustSec policies enforce SGT-based access control
- Enforcement at Catalyst switches (hardware TCAM)
- Firepower provides perimeter security
- Complexity: Higher (requires ISE deployment)
- Cost: Higher (ISE licensing + TrustSec-capable switches)
- Benefit: More granular, scales better in very large environments
Veredicte de Segmentació:
- Fortinet és més fàcil de desplegar i més rendible per a PIM/mercat mitjà
- Cisco ofereix major granularitat i escala per a grans empreses
Gestió i Operacions
Comparació de Plataformes de Gestió
| Capacitat | FortiManager | Cisco FMC (Firepower Management Center) |
|---|---|---|
| Capacitat de gestió | Fins a 10.000 dispositius | Fins a 1.000 dispositius (per FMC) |
| Opcions de desplegament | Maquinari, VM, núvol | Maquinari, VM, núvol |
| Interfície | GUI web (moderna) | GUI web (rica en funcions) |
| Gestió de polítiques | Plantilles de configuració | Jerarquia d’herència de polítiques |
| Informes | Bàsic (FortiAnalyzer per avançat) | Integrat (complet) |
| Provisió de dispositius | Zero-touch (FortiSwitch, FortiAP) | Configuració inicial manual requerida |
| API | REST API | REST API |
| Multi-tenant | Dominis administratius (ADOMs) | Multi-instància o FMCs separats |
| Alta disponibilitat | Clústers actiu-passiu | Parelles actiu-espera |
| Cost típic | 5.000-30.000 $ (VM gratuït per <10 dispositius) | 8.000-50.000 $ (llicència VM requerida) |
Comparació d’Operacions Diàries
Tasques Administratives Típiques:
Administració FortiGate
Creació de Polítiques (CLI FortiOS):
config firewall policy
    edit 10
        set name "Allow-Web-Outbound"
        set srcintf "internal"
        set dstintf "wan1"
        set srcaddr "internal-network"
        set dstaddr "all"
        set service "HTTP" "HTTPS"
        set action accept
        set schedule "always"
        set utm-status enable
        set av-profile "default"
        set webfilter-profile "default"
        set ips-sensor "default"
        set ssl-ssh-profile "certificate-inspection"
        set logtraffic all
    next
end
Punts Forts de FortiGate:
- Sintaxi CLI consistent: Similar en totes les versions i productes FortiOS
- Còpia de seguretat de configuració: Un sol fitxer conté tota la configuració del dispositiu
- Cerca ràpida de polítiques: Motor de polítiques optimitzat gestiona milers de regles eficientment
- SD-WAN integrat: Comandes CLI senzilles per configuracions SD-WAN complexes
Punts Febles de FortiGate:
- Depuració granular limitada: Captura de paquets menys detallada que Cisco
- Limitacions GUI: Algunes funcions avançades només accessibles via CLI
- Optimització de polítiques: No hi ha neteja automàtica ni suggeriments d’optimització
Administració Cisco Firepower
Creació de Polítiques (GUI Firepower Management Center):
GUI Workflow:
1. Navigate to Policies → Access Control → [Policy Name]
2. Add Rule:
   - Name: "Allow-Web-Outbound"
   - Source Networks: internal-network
   - Destination Networks: any
   - Ports: HTTP, HTTPS
   - Action: Allow
   - Inspection: Enable IPS (balanced policy)
   - File Policy: Block malware (AMP)
   - URL Filtering: Enable (custom category list)
   - TLS/SSL: Decrypt known key, inspect
3. Deploy changes to managed devices
4. Verify deployment completion
Punts Forts de Cisco Firepower:
- GUI potent: La majoria de funcions accessibles sense coneixements CLI
- Registre detallat: Esdeveniments de connexió i dades forenses exhaustives
- Resolució avançada de problemes: Packet Tracer per simulació de polítiques
- Integració amb SecureX: Resposta unificada a amenaces a tot el portafoli de seguretat
Punts Febles de Cisco Firepower:
- Latència en desplegament: Els canvis de política requereixen procés de desplegament (1-5 minuts)
- Dependència FMC: El tallafocs no es pot gestionar eficaçment sense FMC
- Complexitat de llicències: Cal gestionar múltiples tipus de llicències (bàsica, amenaça, malware, URL)
- Alt consum de recursos: FMC necessita molta RAM i CPU per a grans desplegaments
Automatització i Integració API
Ambdues plataformes suporten l’automatització moderna, però amb diferents nivells de maduresa:
Automatització FortiGate:
# Python example: Create firewall policy via FortiOS API
import requests
import json

fortios_api = "https://fortigate.example.com/api/v2/cmdb/firewall/policy"
api_token = "your_api_token_here"

headers = {
    "Authorization": f"Bearer {api_token}",
    "Content-Type": "application/json"
}

policy_data = {
    "name": "Allow-Web-Outbound",
    "srcintf": [{"name": "internal"}],
    "dstintf": [{"name": "wan1"}],
    "srcaddr": [{"name": "internal-network"}],
    "dstaddr": [{"name": "all"}],
    "service": [{"name": "HTTP"}, {"name": "HTTPS"}],
    "action": "accept",
    "schedule": "always",
    "utm-status": "enable"
}

response = requests.post(fortios_api, headers=headers, data=json.dumps(policy_data), verify=False)
print(f"Policy creation status: {response.status_code}")
Maduresa de l’automatització FortiGate:
- Cobertura REST API: Més del 95% de la configuració accessible via API
- Mòduls Ansible: Col·lecció oficial FortiOS Ansible (més de 200 mòduls)
- Proveïdor Terraform: Proveïdor Fortinet madur per infraestructura com a codi
- Connectors Fabric: Integracions preconstruïdes amb AWS, Azure, GCP, ServiceNow, Splunk
- SDK Python: Llibreries oficials Python (fortigate-api)
Automatització Cisco Firepower:
# Python example: Create access control policy via FMC API
from fireREST import FMC

fmc = FMC(hostname='fmc.example.com', username='admin', password='password')
fmc.login()

# Create network object
network_obj = fmc.create_network_object(
    name='internal-network',
    value='10.0.0.0/8',
    description='Corporate internal network'
)

# Create access control rule
rule = fmc.create_access_rule(
    policy_name='Corporate-Access-Policy',
    name='Allow-Web-Outbound',
    action='ALLOW',
    source_networks=[network_obj['id']],
    destination_networks=['any'],
    destination_ports=['HTTP', 'HTTPS'],
    ips_policy='Balanced Security and Connectivity',
    file_policy='Block Malware'
)

# Deploy changes
deployment = fmc.deploy(device_list=['firewall01', 'firewall02'])
print(f"Deployment status: {deployment}")
Maduresa de l’automatització Cisco Firepower:
- FMC REST API: API completa per a totes les funcions de gestió
- Mòduls Ansible: Mòduls oficials Cisco FTD/FMC Ansible (més de 60 mòduls)
- Proveïdor Terraform: Proveïdor mantingut per la comunitat (maduresa moderada)
- Integració SecureX: Fluxos de treball automatitzats de resposta a amenaces
- SDK Python: Llibreries comunitàries (python-fireREST, fmcapi)
Veredicte d’automatització:
- FortiGate té un suport més madur per infraestructura com a codi (especialment Terraform)
- Cisco ofereix millor integració d’orquestració de seguretat (plataformes SOAR)
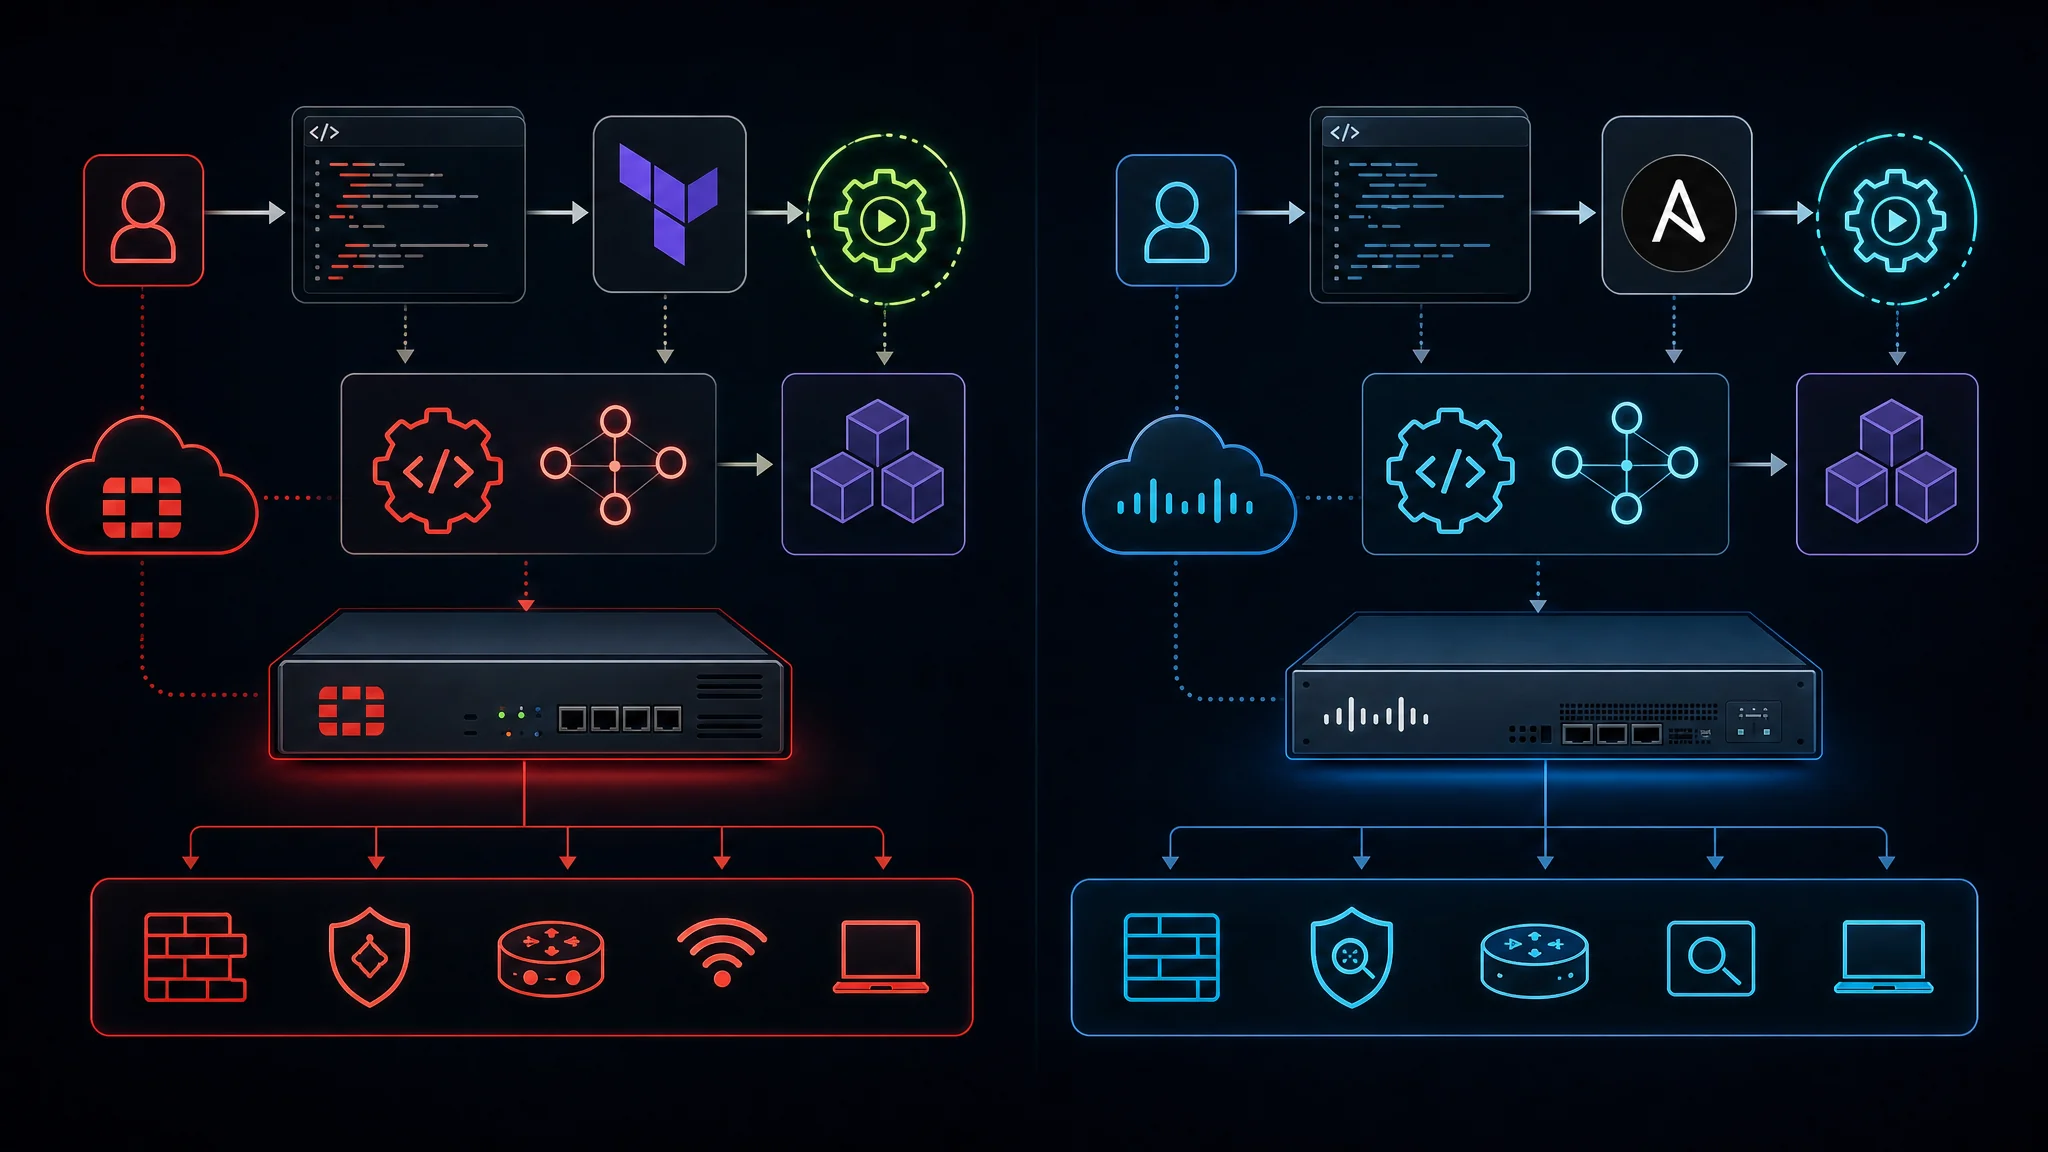
Commutació i infraestructura de xarxa
Tot i que aquest article se centra en la seguretat, la integració de commutació de xarxa és crítica per als ecosistemes d’ambdós proveïdors.
Integració FortiSwitch
Arquitectura FortiSwitch:
- Gestionat per FortiGate: Dispositius FortiSwitch descoberts i configurats automàticament via FortiGate
- Sense controlador separat: FortiGate actua com a controlador centralitzat de commutació
- Integració Security Fabric: La telemetria del switch s’integra al Security Fabric per a la detecció d’amenaces
- Llicenciament senzill: Sense llicència per switch (gestió inclosa amb FortiGate)
Models de desplegament FortiSwitch:
- Mode autònom: Switch tradicional amb gestió local
- Mode FortiLink: Gestionat per FortiGate (recomanat per Security Fabric)
Avantatges FortiSwitch:
- Provisió zero-touch: Connecta el switch a FortiGate, configuració automàtica
- Polítiques de seguretat unificades: VLAN i polítiques de seguretat configurades a FortiGate
- Cost inferior: Models FortiSwitch un 30-40% més econòmics que Cisco Catalyst comparable
- Operacions simplificades: Una sola interfície de gestió per tallafocs i commutació
Desavantatges FortiSwitch:
- Funcions avançades limitades: Falta algunes funcions empresarials de commutació (VSS, StackWise Virtual)
- Dependència de FortiGate: Gestió del switch limitada si FortiGate no està disponible
- Ecosistema més petit: Menys integracions de tercers comparat amb commutació Cisco
Commutació Cisco Catalyst
Arquitectura Cisco Catalyst:
- Estàndard de la indústria: Elecció per defecte per xarxes d’empreses i campus
- Conjunt ric de funcions: Completes funcions de capa 2/3, QoS, multicast
- Opció DNA Center: Gestió moderna de xarxa basada en intenció (cost addicional)
- Integració TrustSec: Aplicació de Security Group Tag basada en hardware
Models de desplegament Cisco Catalyst:
- Autònom: Gestió individual del switch
- Apilament: Fins a 9 switches en apilament resilient (StackWise-480)
- VSS/StackWise Virtual: Dos xassís que actuen com un switch lògic únic
- SD-Access Fabric: DNA Center gestiona xarxa de campus completament automatitzada
Avantatges Cisco Catalyst:
- Fiabilitat provada: Disponibilitat i estabilitat líders a la indústria
- Ruting avançat: Suport complet BGP, OSPF, EIGRP en switches de capa 3
- Escala massiva: Models amb suport per 384-768 ports en un switch lògic únic
- Ecosistema madur: Décades de coneixement operatiu i eines
Desavantatges Cisco Catalyst:
- Cost més alt: Preus premium (2-3 vegades FortiSwitch per nombre similar de ports)
- Llicenciament complex: Llicències DNA, funcions de pila de xarxa i seguretat separades
- Gestió separada: Interfície diferent de la gestió de seguretat (excepte DNA Center)
Comparació d’integració de commutació:
| Factor | FortiSwitch + FortiGate | Catalyst + Firepower |
|---|---|---|
| Complexitat de gestió | Interfície única (FortiGate) | Interfícies separades (o DNA Center) |
| Temps de configuració inicial | 15 minuts (descobriment automàtic) | 2-4 hores (configuració manual) |
| Consistència de polítiques de seguretat | Aplicat per FortiGate | Requereix ISE per polítiques dinàmiques |
| Cost total (switch de 48 ports) | 2.000-3.500 $ | 5.000-12.000 $ |
| Millor cas d’ús | PIMES, oficines sucursals | Grans campus empresarials |
Comparació de preus i llicències
Model de preus FortiGate (2026)
Costos d’aparells de maquinari:
| Model | PVP | Preu típic al mercat | Rendiment (NGFW) |
|---|---|---|---|
| FortiGate 60F | 1.200 $ | 800-1.000 $ | 500 Mbps |
| FortiGate 100F | 3.500 $ | 2.500-3.000 $ | 1,2 Gbps |
| FortiGate 200F | 7.000 $ | 5.000-6.000 $ | 2,5 Gbps |
| FortiGate 400F | 13.000 $ | 9.000-11.000 $ | 4 Gbps |
| FortiGate 600F | 25.000 $ | 18.000-22.000 $ | 6 Gbps |
| FortiGate 1800F | 110.000 $ | 75.000-90.000 $ | 35 Gbps |
Paquets de subscripció de seguretat FortiGuard (anuals):
- Paquet UTM: AV, filtratge web, IPS, control d’aplicacions (~25% del cost del maquinari/any)
- Paquet Enterprise: UTM + Protecció avançada contra malware + Valoració de seguretat (~35% del cost del maquinari/any)
- Paquet UTP: Enterprise + FortiSandbox Cloud (~40% del cost del maquinari/any)
- Paquet ATP: Enterprise + FortiSandbox + FortiClient EMS (~50% del cost del maquinari/any)
Exemple de cost total FortiGate (3 anys):
FortiGate 600F Deployment:
- Hardware: $20,000 (one-time)
- Enterprise Bundle: $7,000/year × 3 years = $21,000
- FortiCare Premium Support: $2,000/year × 3 years = $6,000
- Total 3-year cost: $47,000
- Effective annual cost: $15,667/year
Avantatges de la llicència FortiGate:
- Subscripcions agrupades: Un sol SKU inclou múltiples serveis de seguretat
- Costos previsibles: Percentatge consistent del cost del maquinari
- Sense llicència per dispositiu endpoint: FortiClient inclòs en el paquet ATP
- Avaluació generosa: Prova completa de 15 dies amb totes les funcions en nous aparells
Model de preus Cisco Firepower (2026)
Costos d’aparells de maquinari:
| Model | PVP | Preu típic al mercat | Rendiment (NGFW) |
|---|---|---|---|
| FPR1140 | 7.500 $ | 4.500-6.000 $ | 1,5 Gbps |
| FPR2140 | 15.000 $ | 9.000-12.000 $ | 3 Gbps |
| FPR4145 | 45.000 $ | 28.000-35.000 $ | 7 Gbps |
| FPR9300-SM-36 | 200.000 $ | 125.000-160.000 $ | 25 Gbps |
Llicències de subscripció Cisco Firepower (per aparell, anual):
- Llicència d’amenaces: IPS, filtratge URL, Intel·ligència de seguretat (~1.500-8.000 $/any segons model)
- Llicència de malware: AMP per xarxes, anàlisi de fitxers (~1.000-6.000 $/any)
- Llicència de filtratge URL: Filtratge web per categories (~500-3.000 $/any)
- Cisco Plus Secure (agrupat): Totes les funcions de seguretat + integració DNA (~40-50% del cost del maquinari/any)
Exemple de Cost Total Cisco Firepower (3 anys):
Cisco FPR4145 Deployment:
- Hardware: $32,000 (one-time)
- Cisco Plus Secure Bundle: $15,000/year × 3 years = $45,000
- FMC hardware/VM: $12,000 (one-time) or $2,000/year (VM subscription)
- Cisco SmartNet Support: $4,000/year × 3 years = $12,000
- Total 3-year cost: $101,000
- Effective annual cost: $33,667/year
Contres de la llicència Cisco Firepower:
- Complexitat a la carta: Cal fer seguiment de diversos tipus de llicències separades
- Cost addicional de FMC: La plataforma de gestió requereix compra o subscripció separada
- Smart Licensing: Requereix connexió a internet o satèl·lit Smart Software Manager
- Costos de suport més alts: SmartNet normalment és el 12-15% del cost del maquinari anualment
Comparació del Cost Total de Propietat (TCO)
Escenari real de TCO: Empresa mitjana (500 empleats)
Requisits:
- Rendiment de tallafocs de 5 Gbps (amb totes les funcions de seguretat)
- Gestió centralitzada per a 3 ubicacions
- Cicle de vida de desplegament de 5 anys
- Alta disponibilitat (clúster actiu-passiu)
TCO de la solució Fortinet:
Hardware:
- 2× FortiGate 600F (HA pair): $40,000
- FortiManager VM (free for <10 devices): $0
- FortiAnalyzer 1000E: $8,000

Subscriptions (5 years):
- Enterprise Bundle licenses: $7,000/year × 2 firewalls × 5 years = $70,000
- FortiCare Premium Support: $2,000/year × 2 firewalls × 5 years = $20,000
- FortiAnalyzer log storage: $1,000/year × 5 years = $5,000

Professional Services:
- Initial deployment and training: $10,000

Total 5-year TCO: $153,000
Average annual cost: $30,600
TCO de la solució Cisco:
Hardware:
- 2× Cisco FPR4145 (HA pair): $64,000
- Firepower Management Center 2500: $25,000

Subscriptions (5 years):
- Cisco Plus Secure (all licenses): $15,000/year × 2 firewalls × 5 years = $150,000
- SmartNet 8×5×NBD: $4,000/year × 2 firewalls × 5 years = $40,000
- FMC support: $2,500/year × 5 years = $12,500

Professional Services:
- Initial deployment and training: $20,000

Total 5-year TCO: $311,500
Average annual cost: $62,300
Anàlisi de TCO:
- La solució Cisco costa un 103% més que Fortinet en 5 anys (diferència de 158.500 $)
- El sobrecost de Cisco és principalment en maquinari (50% més) i suport (100% més)
- Ambdues solucions compleixen els requisits tècnics (6 Gbps FortiGate vs 7 Gbps Firepower)
Quan es justifica el cost més alt de Cisco:
- Xarxa de campus Cisco existent amb ISE i TrustSec
- Requisit de protocols de routing avançats (taula BGP completa, integració MPLS)
- Mandat empresarial per nivell de suport TAC de Cisco
- Desplegament complex multiinquilí o per proveïdor de serveis
Recomanacions per casos d’ús
Petita empresa (10-100 empleats)
Escenari: Oficina única, requisits bàsics de seguretat, personal IT limitat, pressupost ajustat
Solució recomanada: Fortinet
Raonament:
- Cost inicial més baix: FortiGate 60F o 100F ofereix rendiment adequat per 1.000-3.000 $
- Gestió més senzilla: Security Fabric amb una sola vista redueix la complexitat
- Tot en un: Tallafocs, VPN, SD-WAN i controlador sense fils en un sol dispositiu
- Llicències predecibles: Subscripcions agrupades més fàcils de pressupostar
Configuració d’exemple:
Equipment:
- 1× FortiGate 100F: $2,500
- 2× FortiSwitch 124F (48-port): $2,000 each
- 3× FortiAP 431F (WiFi 6): $600 each
- Enterprise Bundle subscription: $900/year
- FortiCare 8×5 Support: $300/year

Total first-year cost: $9,100
Annual renewal: $1,200
Empresa mitjana (100-1.000 empleats)
Escenari: Diverses oficines, requisits de compliment (PCI-DSS, HIPAA), equip IT intern, necessitat de funcions avançades
Solució recomanada: Depèn de la infraestructura de xarxa
Trieu Fortinet si:
- No hi ha xarxa de campus Cisco existent
- Les oficines sucursals necessiten SD-WAN integrat
- Restriccions pressupostàries (estalvi del 30-40% respecte a Cisco)
- Equip IT còmode amb gestió unificada de seguretat
Trieu Cisco si:
- Xarxa de campus Cisco existent amb commutadors Catalyst
- ISE ja desplegat per control d’accés a la xarxa
- Requisits avançats de segmentació (TrustSec/SGT)
- Mandat de compliment per SLA de suport del proveïdor
Configuració d’exemple (Fortinet):
Headquarters:
- 2× FortiGate 600F (HA cluster): $40,000
- FortiManager 400E: $12,000
- FortiAnalyzer 1000E: $8,000

Branch Offices (5 locations):
- 5× FortiGate 100F: $12,500
- 10× FortiSwitch 124F: $20,000

Subscriptions (annual):
- Enterprise Bundle: $24,000
- FortiCare Premium Support: $8,000

Total first-year cost: $124,500
Annual renewal: $32,000
Configuració d’exemple (Cisco):
Headquarters:
- 2× Cisco FPR4145 (HA cluster): $64,000
- Cisco FMC 2500: $25,000
- Cisco ISE 3615 (2-node): $45,000

Branch Offices (5 locations):
- 5× Cisco FPR2140: $45,000
- 10× Catalyst 9200-48P: $80,000

Subscriptions (annual):
- Cisco Plus Secure licenses: $90,000
- SmartNet support: $30,000
- ISE Plus licenses: $15,000

Total first-year cost: $394,000
Annual renewal: $135,000
Diferència de cost: La solució Cisco costa un 216% més (269.500 $ el primer any, 103.000 $ anuals)
Gran empresa (1.000-10.000 empleats)
Escenari: Operacions globals, infraestructura de centre de dades, compliment complex, equip de seguretat dedicat
Solució recomanada: Cisco (amb consideracions)
Raonament per Cisco:
- Provada a gran escala: Suport TAC de Cisco crític per operacions 24×7
- Integració avançada: SecureX, ISE, ACI, SD-WAN funcionen conjuntament sense problemes
- Funcions de centre de dades: Integració amb Nexus, ACI, Tetration per seguretat de càrregues de treball
- Suport de consultoria: Serveis avançats Cisco per arquitectura i optimització
- Requisits d’auditoria: Molts marcs de compliment esperen infraestructura Cisco
Tanmateix, considereu un enfocament híbrid:
Data Center / Headquarters: Cisco
- Cisco Firepower 9300 series (high performance)
- Cisco ISE for network access control
- Integration with existing Cisco data center

Branch Offices: Fortinet
- FortiGate appliances for cost-effective branch security
- Integrated SD-WAN to headquarters
- Managed via FortiManager (centralized)

Savings: 40-50% reduction in branch office costs while maintaining Cisco core
Proveïdor de serveis / MSP
Escenari: Entorn multiinquilí, requisits d’automatització, integració d’API crítica
Solució recomanada: Fortinet per a la majoria de MSP, Cisco per casos especialitzats
Fortinet per MSP:
- Dominis administratius (ADOMs): FortiManager suporta veritable multiinquilí
- Llicències flexibles: Llicències per dispositiu permeten pagar segons creixement
- Maduresa d’API: Excel·lent suport Terraform/Ansible per a l’automatització
- Marge de benefici: Cost més baix permet millors marges en serveis gestionats
Cisco per proveïdors de serveis:
- Viptela SD-WAN: Dissenyat per escala i multiinquilí de proveïdors de serveis
- FMC multiinstància: FMC separat per client o compartit amb inquilinitat
- Reconeixement de marca: Els clients empresarials sovint demanen Cisco per nom
- Serveis professionals: Programes de socis Cisco ofereixen registre d’operacions i marges
Consideracions per a la migració
Migració de Cisco a Fortinet
Factors comuns de migració:
- Reducció de costos: Estalvi del 40-60% en TCO en 5 anys
- Gestió simplificada: Security Fabric redueix la càrrega operativa
- Integració SD-WAN: Necessitat de SD-WAN integrat sense aparells separats
Reptes de migració:
Traducció de configuració:
- No hi ha eina automatitzada de conversió Cisco → FortiOS
- La lògica de polítiques s’ha de recrear manualment
- Les configuracions VPN requereixen reconfiguració (especialment IPsec site-to-site)
Formació del personal:
- La sintaxi CLI de FortiOS difereix molt de Cisco IOS
- Els conceptes de Security Fabric requereixen un canvi important
- Cal pressupostar 2-3 setmanes per a la formació de l’equip administratiu
Punts d’integració:
- Les eines de tercers integrades amb APIs Cisco necessiten actualitzacions
- Els sistemes de monitoratge (Splunk, ELK) necessiten nous parsers de logs
- Les eines de gestió de xarxa requereixen reconfiguració
Millors pràctiques per a la migració:
Phase 1: Pilot (Months 1-2)
- Deploy FortiGate in parallel at pilot site
- Replicate existing Cisco policies
- Train team on FortiGate management
- Validate performance and features

Phase 2: Branch Rollout (Months 3-6)
- Migrate branch offices first (simpler configurations)
- Use cutover windows to minimize downtime
- Keep Cisco policies documented for rollback

Phase 3: Data Center / HQ (Months 7-9)
- More complex configurations require careful planning
- Consider HA cutover to minimize downtime
- Extensive testing of all VPN connections

Phase 4: Decommission (Months 10-12)
- Remove Cisco equipment after stability period
- Return or repurpose hardware
- Cancel Cisco SmartNet subscriptions
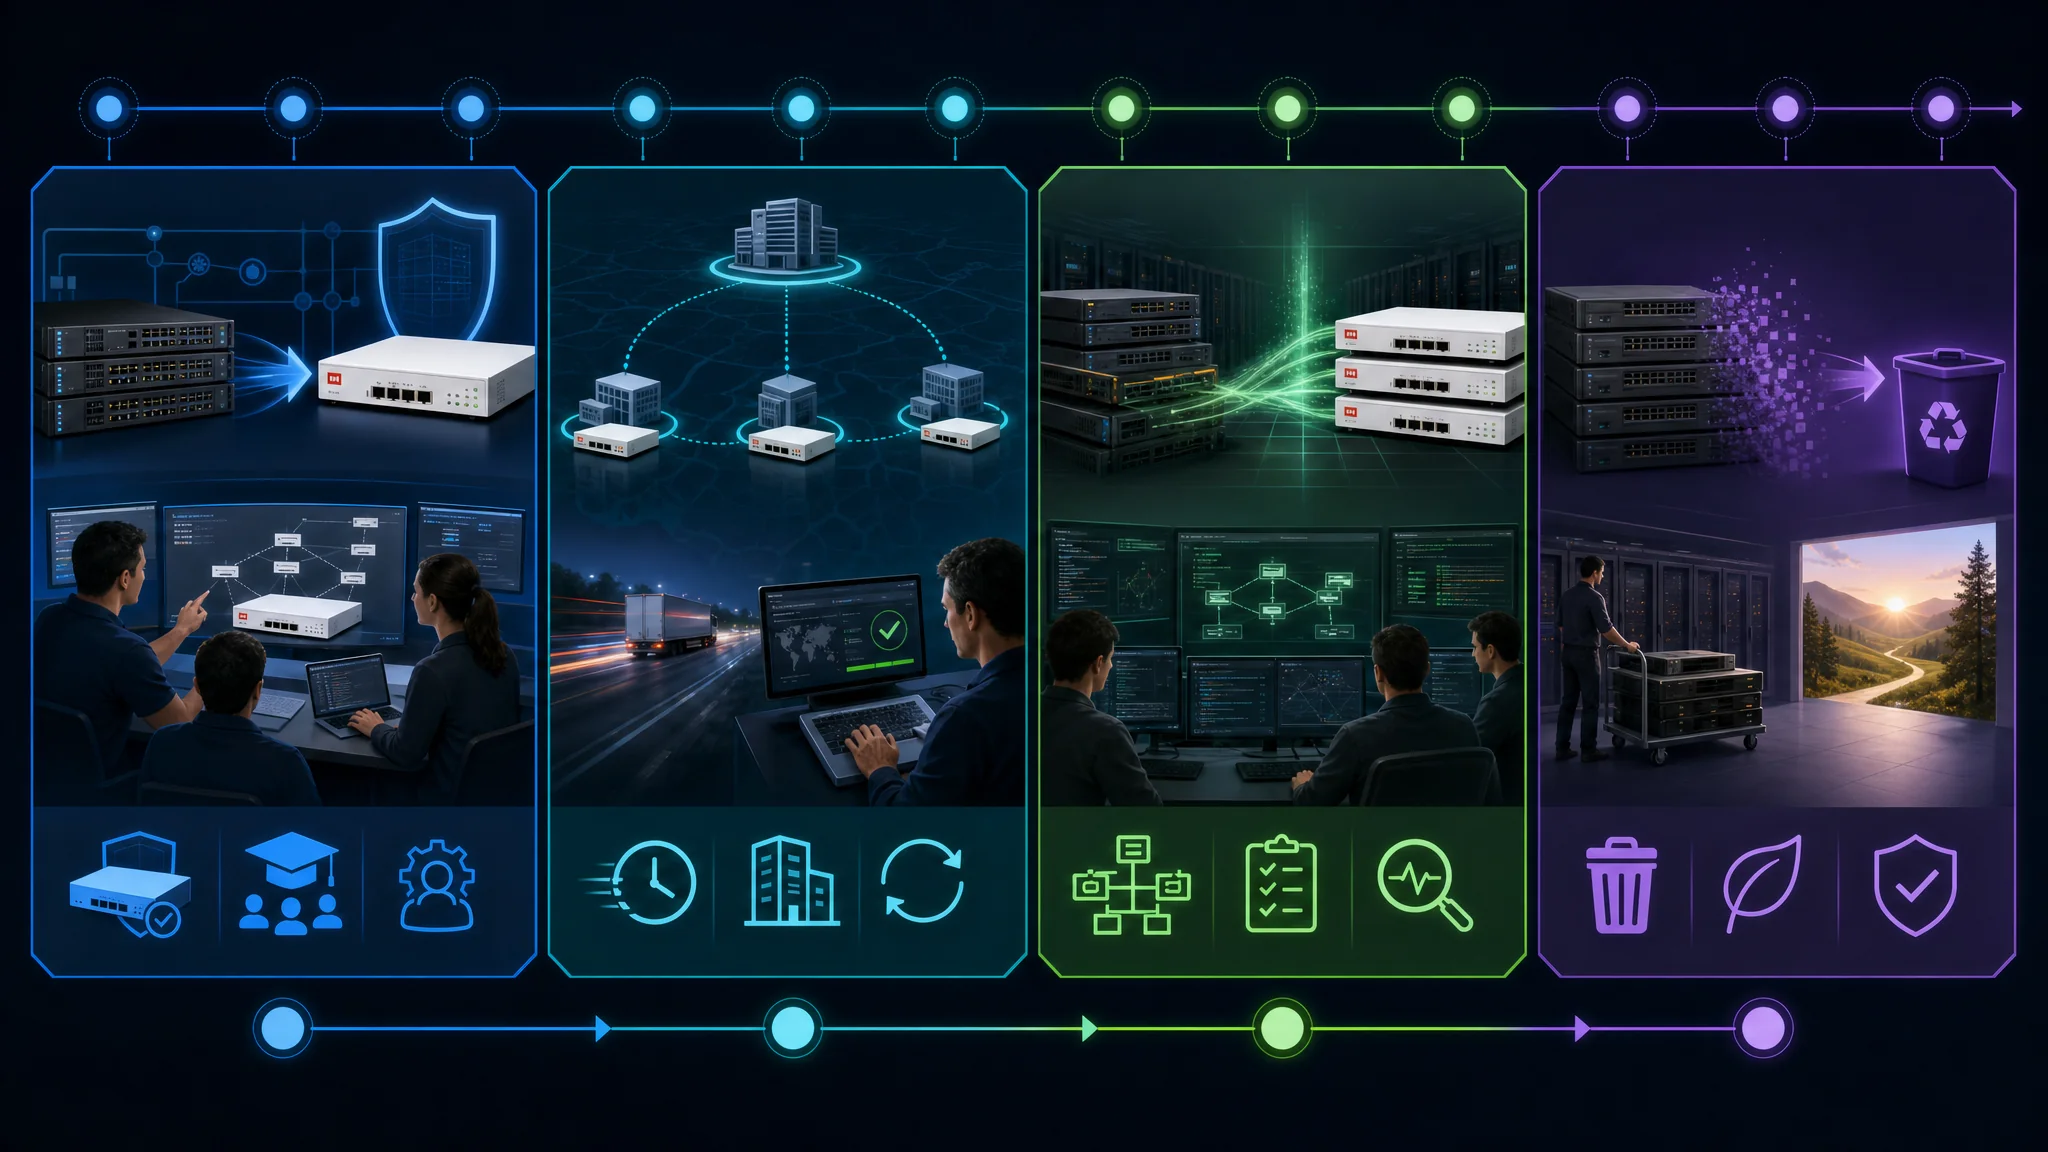
Migració de Fortinet a Cisco
Factors comuns de migració:
- Estandardització empresarial: Mandat corporatiu per infraestructura Cisco
- Funcions avançades: Necessitat d’integració ISE o segmentació TrustSec
- Adquisició: Empresa adquirida per una empresa més gran estandarditzada en Cisco
Reptes de migració:
Complexitat augmentada:
- FMC introdueix una capa de gestió addicional respecte a la simplicitat de FortiManager
- La llicència Cisco és més complexa (múltiples SKU vs FortiGuard agrupat)
- Cal formació per a la interfície FMC i CLI Cisco
Impacte de cost:
- Cost de maquinari 50-100% més alt per rendiment comparable
- Llicències i suport aproximadament el doble
- Sovint es requereixen serveis professionals per desplegaments empresarials
Paritat de funcions:
- Les funcions de Security Fabric de Fortinet no tenen equivalents directes a Cisco
- Pot requerir productes Cisco addicionals (ISE, Tetration) per igualar funcionalitat
Millors pràctiques per a la migració:
Phase 1: Design (Months 1-2)
- Assess current FortiGate features in use
- Design equivalent Cisco architecture
- Identify features requiring additional Cisco products (ISE, etc.)
- Validate licensing requirements with Cisco SE

Phase 2: Proof of Concept (Months 3-4)
- Deploy Cisco FMC and test firewall in lab
- Replicate critical policies and test thoroughly
- Train security team on FMC management
- Benchmark performance under realistic load

Phase 3: Phased Deployment (Months 5-12)
- Deploy Cisco firewalls at new locations first
- Cutover existing locations during maintenance windows
- Maintain FortiGate parallel for 30-60 days
- Extensive VPN and application testing

Phase 4: Optimization (Months 13-18)
- Leverage advanced Cisco features (TrustSec, etc.)
- Integrate with other Cisco products
- Optimize policies and rule bases
Actualitzacions i full de ruta de productes 2026
Actualitzacions Fortinet (2026)
FortiOS 7.6 (Llançat Q1 2026):
- Acceleració de maquinari HTTP/3 i QUIC: Suport natiu per protocols web moderns
- Detecció millorada de amenaces AI/ML: El motor FortiGuard AI identifica amenaces zero-day
- SD-WAN millorada: Plantilles SLA per desplegaments multi-sit simplificats
- Integració Kubernetes: Seguretat nativa per aplicacions en contenidors
- Integració 5G: Failover WAN FortiExtender 5G amb mòdems 5G integrats
Security Fabric 3.0 (Llançat Q2 2026):
- Detecció i resposta estesa (XDR): Amenaces unificades a xarxa, endpoint i núvol
- Resposta automatitzada a incidents: Playbooks FortiSOAR s’executen automàticament davant amenaces
- Telemetria millorada: Puntuació de risc en temps real per a tots els dispositius i usuaris
- Seguretat nativa al núvol: Polítiques unificades per càrregues de treball locals i al núvol
Proper maquinari FortiGate (2026-2027):
- Sèrie FortiGate 7000: Nova plataforma capdavantera (rendiment superior a 400 Gbps)
- Sèrie FortiGate Rugged: Aparells industrials i enfocats a IoT
- Sèrie FortiGate 5G: Connectivitat 5G integrada per desplegaments mòbils
Actualitzacions Cisco (2026)
Cisco Secure Firewall 7.4 (Llançat Q1 2026):
- Millores de rendiment Snort 3: Reducció del 40% en ús de CPU respecte Snort 2
- Integració al núvol millorada: Suport natiu per AWS Gateway Load Balancer
- Millora en visibilitat TLS 1.3: Millors anàlisis de trànsit xifrat
- Recomanacions adaptatives de polítiques: Optimitzacions suggerides per IA
- Gestió multi-núvol: Polítiques unificades per desplegaments AWS, Azure, GCP
Actualitzacions plataforma SecureX (Q3 2026):
- Integracions de tercers ampliades: Més de 400 integracions amb venedors de seguretat (abans 300)
- Automatització millorada: Fluxos de treball d’orquestració de seguretat low-code
- Cerca d’amenaces: Eines integrades amb intel·ligència Talos
- Taulers de compliment: Taulers predefinits per PCI-DSS, HIPAA, NIST
Proper maquinari Cisco Firewall (2026-2027):
- Sèrie Firepower 10000: Plataforma capdavantera de nova generació (rendiment superior a 500 Gbps)
- Serveis integrats Firepower: Mòduls de seguretat per routers ISR de nova generació
- Millores Firepower Virtual: Millor rendiment a Azure i AWS
Anàlisi competitiva: Qui guanya?
Tendències de quota de mercat (2024-2026):
- Fortinet: Quota de mercat en creixement (24% → 28%), especialment en mercat mitjà
- Cisco: Lleugera caiguda (21% → 19% en mercat de firewalls), però creix en SD-WAN
- Factors: Preus agressius de Fortinet i integració SD-WAN guanyen desplegaments
Lideratge tecnològic:
- Rendiment: Fortinet manté lideratge en rendiment per dòlar amb processadors SPU
- Intel·ligència d’amenaces: Cisco Talos encara és estàndard d’or de la indústria
- Innovació: Fortinet llança funcions importants més ràpid (cicles de 6 mesos vs 12 mesos)
- Integració al núvol: Cisco lidera en integracions natives d’API al núvol
Satisfacció del client (Gartner Peer Insights, 2026):
- Fortinet: 4.5/5.0 estrelles (èmfasi en valor i rendiment)
- Cisco: 4.2/5.0 estrelles (èmfasi en suport i ecosistema)
Marc de decisió: Triar la teva solució
Arbre de decisió
┌─────────────────────────────────────────────────────────┐
│  Do you have existing Cisco campus network (ISE)?      │
└───────────────┬─────────────────────────────────────────┘
                │
        ┌───────┴───────┐
       YES             NO
        │               │
        │               │
        v               v
┌──────────────┐  ┌─────────────────┐
│ Need TrustSec │  │ Need integrated │
│ micro-seg?    │  │ SD-WAN?         │
└───┬──────────┘  └────────┬────────┘
    │                      │
  ┌─┴─┐                  ┌─┴─┐
 YES NO                 YES NO
  │   │                  │   │
  v   v                  v   v
┌────┐ ┌──────┐      ┌────┐ ┌──────┐
│Cisco│ │Either│      │Fort│ │Either│
│wins │ │works │      │inet│ │works │
└────┘ └──────┘      │wins│ └──────┘
                     └────┘
Taula de criteris de selecció
Valora cada factor de 1 a 5 (1=no important, 5=crític), després multiplica pel puntuatge del venedor:
| Criteri | Pes (1-5) | Puntuació Fortinet | Puntuació Cisco | La teva prioritat |
|---|---|---|---|---|
| Cost inicial | _____ | 5 | 3 | _____ |
| TCO (5 anys) | _____ | 5 | 3 | _____ |
| Rendiment/preu | _____ | 5 | 3 | _____ |
| Rendiment brut | _____ | 4 | 4 | _____ |
| Simplicitat de gestió | _____ | 5 | 3 | _____ |
| Ecosistema del venedor | _____ | 3 | 5 | _____ |
| Integració de tercers | _____ | 3 | 5 | _____ |
| Routing avançat | _____ | 3 | 5 | _____ |
| Qualitat de suport | _____ | 4 | 5 | _____ |
| Integració SD-WAN | _____ | 5 | 4 | _____ |
| Intel·ligència d’amenaces | _____ | 4 | 5 | _____ |
| Maduresa d’automatització | _____ | 4 | 4 | _____ |
| Integració al núvol | _____ | 4 | 5 | _____ |
Instruccions per puntuar:
- Omple el pes de prioritat per cada criteri (1-5)
- Multiplica pes × puntuació del venedor per cada fila
- Suma els totals per Fortinet i Cisco
- La puntuació més alta indica millor ajust a les teves necessitats
Recomanacions finals segons escenari
Tria Fortinet Quan:
- ✅ Restriccions pressupostàries importants (estalvi del 40-60%)
- ✅ Necessites SD-WAN integrat sense aparells separats
- ✅ Prioritzes gestió simplificada (equip IT petit)
- ✅ Desplegament principalment a oficines sucursals
- ✅ No tens inversió prèvia en xarxa Cisco campus
- ✅ El rendiment per dòlar és mètrica clau
- ✅ Infraestructura com a codi és crítica (millor suport Terraform)
Tria Cisco Quan:
- ✅ Tens xarxa Cisco campus existent amb ISE desplegat
- ✅ Necessites segmentació avançada (requisits TrustSec/SGT)
- ✅ L’empresa exigeix suport premium del venedor (Cisco TAC)
- ✅ Requisits complexos de routing (taules BGP completes, MPLS)
- ✅ Desplegaments a gran escala en centres de dades (integració ACI)
- ✅ Compliment requereix certificacions específiques del venedor
- ✅ Desplegaments nadius al núvol (millor integració API AWS/Azure)
- ✅ Arquitectura multi-tenant per proveïdors de serveis
Considera un enfocament híbrid Quan:
- ✅ Gran empresa amb centres de dades i oficines sucursals
- ✅ Necessites qualitat Cisco a seu central i estalvi a sucursals
- ✅ Transició gradual d’un venedor a un altre
- ✅ Requisits de seguretat diferents per a diferents llocs
Conclusió
Tant Fortinet com Cisco ofereixen solucions de seguretat de xarxa de classe mundial, però destaquen en escenaris diferents:
Fortinet FortiGate ofereix un valor excepcional, rendiment per dòlar i gestió simplificada gràcies a l’arquitectura Security Fabric. L’enfocament integrat funciona excel·lent per organitzacions que volen gestió unificada de seguretat sense complexitat. FortiGate és clar guanyador per a pimes, desplegaments a oficines sucursals i empreses amb pressupost ajustat que necessiten funcions modernes sense preus premium.
Cisco Secure Firewall (Firepower) proporciona fiabilitat de grau empresarial, integració completa d’ecosistema i funcions avançades que requereixen grans empreses. El preu premium està justificat quan necessites integració ISE, microsegmentació TrustSec, suport de classe mundial o capacitats complexes de routing. Cisco continua sent l’estàndard per a grans empreses, centres de dades i organitzacions amb inversions prèvies en infraestructura Cisco.
La prima de TCO del 60-80% per a les solucions Cisco és significativa i sovint difícil de justificar tret que necessitis específicament les capacitats avançades o la integració de l’ecosistema de Cisco. Tanmateix, per a organitzacions on aquestes característiques són importants, la inversió en Cisco retorna dividends a través de l’eficiència operativa i les capacitats avançades de seguretat.
Les nostres recomanacions per al 2026:
- Petita empresa (10-100 usuaris): Fortinet FortiGate 60F-100F (valor imbatible)
- Mercat mitjà (100-1.000 usuaris): Fortinet (excepte si la infraestructura Cisco existent obliga a Cisco)
- Empresa (1.000-10.000 usuaris): Cisco per a seu/centre de dades, considerar Fortinet per a sucursals
- Gran empresa (més de 10.000 usuaris): Cisco (demostrat a gran escala, ecosistema complet)
- Proveïdors de serveis/MSPs: Fortinet (millor multi-tenant i marges)
punts principals: No triïs només per la marca. Mapeja els teus requisits tècnics, restriccions pressupostàries i infraestructura existent amb el marc de decisió anterior. Moltes organitzacions despleguen amb èxit arquitectures híbrides, utilitzant Cisco on les seves fortaleses són més rellevants i Fortinet on la eficiència de costos és prioritària.
Referències
- Lloc web oficial de Fortinet
- Lloc web oficial de Cisco Security
- Gartner Magic Quadrant per a tallafocs de xarxa 2026
- Notes de la versió FortiOS 7.6
- Documentació Cisco Secure Firewall 7.4
- Informe comparatiu NSS Labs NGFW 2026
- Guia d’arquitectura Fortinet Security Fabric
- Visió general de la plataforma Cisco SecureX
- Anàlisi TCO Fortinet vs Cisco - Forrester Research 2026
- IDC MarketScape: Dispositius de seguretat de xarxa mundials 2026
Related Posts

This article refers to other articles we've written:
- pfSense vs Firewalla vs OPNsense
Comparació exhaustiva 2026 de les solucions de tallafocs pfSense, Firewalla i OPNsense per a la seguretat de xarxes domèstiques i empresarials. Troba l'opció millor per a les teves necessitats.
- Ubiquiti Unifi vs TP-Link Omada: quin sistema de xarxa és adequat per a vostè?
Compareu els sistemes de xarxa Ubiquiti Unifi i TP-Link Omada per triar el més adequat per a les vostres necessitats.