Protegeix-te dels atacs d’enginyeria social

Table of Contents
Com et pots protegir de l’enginyeria social?
L’enginyeria social és una tècnica enganyosa que els ciberdelinqüents fan servir per manipular les persones i aconseguir informació sensible o accions que comprometin la seva seguretat. Explota la psicologia i les emocions humanes per accedir sense autorització a dades personals, recursos financers o sistemes informàtics. Aquests atacs evolucionen i es tornen més sofisticats. Per això, cal conèixer-ne els riscos i prendre mesures preventives. Aquest article presenta estratègies eficaces i bones pràctiques de protecció.
Seguir aquestes estratègies i mantenir-te alerta redueix molt el risc de ser víctima d’un atac. La conscienciació i la prudència són essencials per protegir-te i protegir la teva informació sensible.
Per obtenir més informació, consulta les recomanacions del National Cyber Security Centre sobre enginyeria social i les informacions de l’FBI sobre estafes i fraus habituals .
Protecció contra els atacs d’enginyeria social més habituals
En l’era digital, els atacs d’enginyeria social són cada vegada més sofisticats i freqüents. Els atacants aprofiten la psicologia humana per aconseguir que les persones revelin informació sensible. El correu electrònic i els missatges de text són dos canals habituals. El phishing és una de les amenaces principals.
Els atacs de phishing intenten accedir sense autorització a dades personals, diners o sistemes informàtics mitjançant enganys. Sovint s’envien correus o missatges falsos que semblen legítims i pressionen el destinatari perquè actuï de seguida, per exemple obrint un enllaç maliciós o facilitant dades sensibles.
Comprova l’autenticitat de qualsevol correu o missatge que demani informació sensible o exigeixi actuar amb urgència. Segueix aquests passos:
Verifica l’origen: confirma la identitat del remitent abans de respondre. Busca comportaments sospitosos i peticions inusuals.
Examina els enllaços i els fitxers adjunts: revisa’ls abans d’interactuar-hi. Passa el cursor per sobre d’un enllaç per veure’n l’URL real i comprovar que porta a un lloc legítim.
Posa en dubte la urgència: desconfia dels missatges que exigeixen una resposta o acció immediata. Pren-te temps per valorar la situació i verificar la petició.
Mantenir-te alerta i adoptar aquestes mesures preventives redueix el risc de phishing i d’altres atacs habituals. La protecció requereix conscienciació, prudència i una actitud proactiva.
Entendre l’enginyeria social
Abans d’aplicar mesures de protecció, coneix les diferents formes d’enginyeria social:
Phishing: els ciberdelinqüents suplanten organitzacions o persones de confiança per obtenir credencials d’accés, dades de targetes de crèdit o altra informació sensible.
Pretext: l’atacant inventa una situació o un motiu per manipular la víctima i aconseguir informació confidencial o que faci una acció concreta.
Esquer: una oferta atractiva, com ara una descàrrega gratuïta o un descompte, pretén convèncer la víctima perquè reveli informació o instal·li programari maliciós.
Quid pro quo: l’atacant ofereix un benefici o servei a canvi de dades personals o accés a un sistema. De vegades es fa passar per personal de suport tècnic.
Accés per seguiment: un intrús entra sense autorització en una zona restringida seguint una persona autoritzada o fent-se passar per empleat.
Entendre aquestes formes ajuda a reconèixer-les i combatre-les. Conèixer les tàctiques et permet actuar amb prudència i evitar ser-ne víctima.
Per ampliar la informació, consulta recursos com l’article de SimeonOnSecurity Com identificar el phishing .
El coneixement i la conscienciació són essencials. Mantén-te informat i ves amb compte amb les persones o peticions desconegudes o sospitoses.
Mantén-te informat i continua aprenent
El primer pas per protegir-te és estar al dia de les tècniques i tendències més recents. Conèixer les tàctiques dels ciberdelinqüents ajuda a detectar possibles amenaces i actuar adequadament. Pots ampliar els coneixements així:
Segueix les notícies de seguretat: llegeix fonts, blogs i articles fiables sobre ciberseguretat. Llocs com simeononsecurity.com ofereixen informació sobre amenaces actuals i contramesures.
Subscriu-te a les alertes d’amenaces: rep avisos d’organitzacions i agències de ciberseguretat fiables. T’informaran de les noves tàctiques d’enginyeria social i les amenaces emergents.
Participa en formació de conscienciació: assisteix a seminaris, seminaris web o tallers sobre ciberseguretat i defensa contra l’enginyeria social. Aquestes sessions ofereixen consells pràctics i casos reals per ajudar-te a detectar els atacs i respondre-hi.
Mantenir-te informat et permet protegir-te de manera proactiva. Fonts fiables com simeononsecurity.com t’ajuden a conèixer les amenaces, vulnerabilitats i defenses recents. Les alertes d’organitzacions de confiança ofereixen informació puntual. La formació et dona els coneixements i les habilitats necessàries per reconèixer i mitigar els atacs.
Davant l’enginyeria social, el coneixement és poder. Aprendre’n les tàctiques i seguir les tendències de ciberseguretat redueix el risc de ser enganyat.
Per a més recursos, llegeix El paper de la cerca d’amenaces en la ciberseguretat proactiva i consulta les recomanacions de simeononsecurity.com .
Enforteix les contrasenyes i l’autenticació
Fer servir contrasenyes robustes i pràctiques d’autenticació segures és fonamental. Les contrasenyes febles es poden desxifrar fàcilment i donen accés als comptes. Segueix aquestes recomanacions:
Fes servir contrasenyes complexes i úniques: crea contrasenyes llargues amb majúscules, minúscules, números i caràcters especials. Evita frases habituals i informació personal fàcil d’endevinar.
Activa l’autenticació multifactor (MFA): fes servir MFA sempre que sigui possible. Una empremta digital o un codi únic al mòbil afegeixen una capa de protecció.
No reutilitzis les contrasenyes: evita que la vulneració d’un compte doni accés als altres.
Canvia les contrasenyes periòdicament: actualitza les dels comptes importants, com ara el correu, la banca i les xarxes socials. Considera un gestor de contrasenyes per desar-les i administrar-les amb seguretat.
Aquestes pràctiques redueixen el risc d’enginyeria social. Les contrasenyes complexes i úniques són més difícils d’endevinar o desxifrar. MFA afegeix una barrera per a l’atacant. No reutilitzar contrasenyes impedeix que la vulneració d’un compte afecti els altres. Canviar-les periòdicament redueix el risc associat a credencials robades o exposades.
Per a més detalls sobre contrasenyes robustes , llegeix Com crear contrasenyes robustes . Els factors MFA s’expliquen a Quins són els diferents tipus de factors de MFA? . Les contrasenyes robustes i l’autenticació segura protegeixen la teva identitat digital.
Ves amb compte amb els correus i les trucades sospitosos
El correu electrònic i les trucades són canals habituals d’enginyeria social. Mantén-te alerta quan els facis servir:
Verifica el remitent: abans d’obrir enllaços o fitxers adjunts, confirma que el remitent és autèntic. Revisa l’adreça per detectar suplantacions o intents de phishing.
Ves amb compte amb els adjunts i els enllaços: no baixis fitxers ni obris enllaços sospitosos, especialment si provenen de fonts desconegudes o poc fiables. Passa el cursor per sobre de l’enllaç per veure’n l’URL real abans de fer-hi clic.
Desconfia de la urgència i de les peticions de dades personals: vigila els correus o trucades que exigeixen actuar de seguida o demanen informació personal. Les organitzacions legítimes normalment no demanen dades sensibles per correu o telèfon.
No comparteixis informació personal: no enviïs contrasenyes, números de la Seguretat Social ni dades bancàries per correu o telèfon sense haver verificat la legitimitat de la petició.
Els atacs sovint utilitzen correus i trucades enganyosos per obtenir informació sensible o provocar accions malicioses. Verificar el remitent ajuda a evitar el phishing amb adreces falses. Anar amb compte amb enllaços i adjunts evita programari maliciós i llocs fraudulents. La urgència i les peticions de dades poden indicar una estafa. Les organitzacions legítimes prioritzen canals segurs i rarament demanen informació sensible per correu o telèfon. Confirma la petició per un mitjà fiable.
Per saber-ne més, consulta Com identificar el phishing . Aquestes pràctiques ajuden a protegir-te dels atacs per correu i telèfon.
Actualitza i protegeix els dispositius periòdicament
És essencial mantenir actualitzats i protegits els ordinadors, telèfons i tauletes. Els atacants poden aprofitar programari obsolet i sistemes operatius antics. Segueix aquestes recomanacions:
Instal·la les actualitzacions de seguretat: activa les actualitzacions automàtiques per rebre els darrers pedaços i correccions. Actualitza sovint el sistema operatiu, els navegadors i les aplicacions.
Fes servir antivirus i antimalware fiables: instal·la eines de confiança que puguin detectar i eliminar programari maliciós utilitzat en atacs.
Activa el tallafoc: habilita el tallafoc integrat o utilitza’n un de fiable d’un tercer per afegir protecció contra accessos no autoritzats.
Ves amb compte amb les xarxes Wi-Fi públiques: evita consultar informació sensible o fer transaccions financeres en xarxes no segures. Considera una xarxa privada virtual (VPN) per xifrar la connexió i protegir les dades.
Les actualitzacions periòdiques corregeixen vulnerabilitats conegudes. Les actualitzacions automàtiques simplifiquen el manteniment del sistema operatiu, els navegadors i les aplicacions. Els programes antivirus i antimalware fiables ofereixen protecció en temps real contra diversos tipus de programari maliciós, inclòs el que s’utilitza en enginyeria social.
El tallafoc integrat o un de fiable d’un tercer afegeix protecció contra accessos no autoritzats i intents d’intrusió. Els tallafocs supervisen el trànsit de xarxa i ajuden a detectar i bloquejar connexions sospitoses. Les xarxes Wi-Fi públiques poden exposar les dades a l’escolta i la interceptació. No consultis dades sensibles ni facis pagaments en xarxes no segures. Una VPN xifra la connexió i protegeix les dades de mirades indiscretes.
Per ampliar la informació, consulta Aplicar pedaços als sistemes amb vulnerabilitats i les recomanacions d’antivirus .
Notifica els incidents i comparteix informació
Si pateixes un atac d’enginyeria social o sospites d’una activitat fraudulenta, notifica l’incident i comparteix informació amb les autoritats pertinents. Això pot prevenir atacs futurs i protegir altres persones:
Contacta amb les autoritats locals: informa les forces de l’ordre locals i proporciona detalls rellevants, com ara correus, números de telèfon o activitats sospitoses. Poden investigar i prendre les mesures legals necessàries.
Avisa l’empresa o el departament d’informàtica: si l’incident passa a la feina, informa’ls immediatament. Poden limitar-ne l’impacte i prevenir altres atacs amb investigacions internes, més seguretat o avisos al personal.
Comparteix informació: si descobreixes una tècnica nova o reps un correu sospitós, informa els companys o la comunitat de ciberseguretat. També pots notificar incidents a organitzacions que segueixen les ciberamenaces, com ara Anti-Phishing Working Group (APWG) o Internet Crime Complaint Center (IC3). Compartir informació contribueix a desenvolupar noves contramesures.
Quan informes les autoritats locals, contribueixes a combatre la ciberdelinqüència i protegir persones i empreses. Les forces de l’ordre fan servir les notificacions per identificar tendències, localitzar responsables i prendre mesures legals. Avisar l’empresa o el departament d’informàtica també ajuda a corregir vulnerabilitats i protegir les dades de l’organització.
Compartir informació dins de l’organització i amb la comunitat de ciberseguretat promou la col·laboració i l’intercanvi de coneixements. Ajuda els altres a conèixer tècniques noves, detectar amenaces i adoptar mesures preventives. Notificant i compartint incidents contribueixes a la defensa col·lectiva.
Per obtenir més informació, consulta els llocs web de les forces de l’ordre locals, l’ Anti-Phishing Working Group (APWG) o l’ Internet Crime Complaint Center (IC3) . Aquestes mesures ajuden a crear un entorn digital més segur.
Conclusió
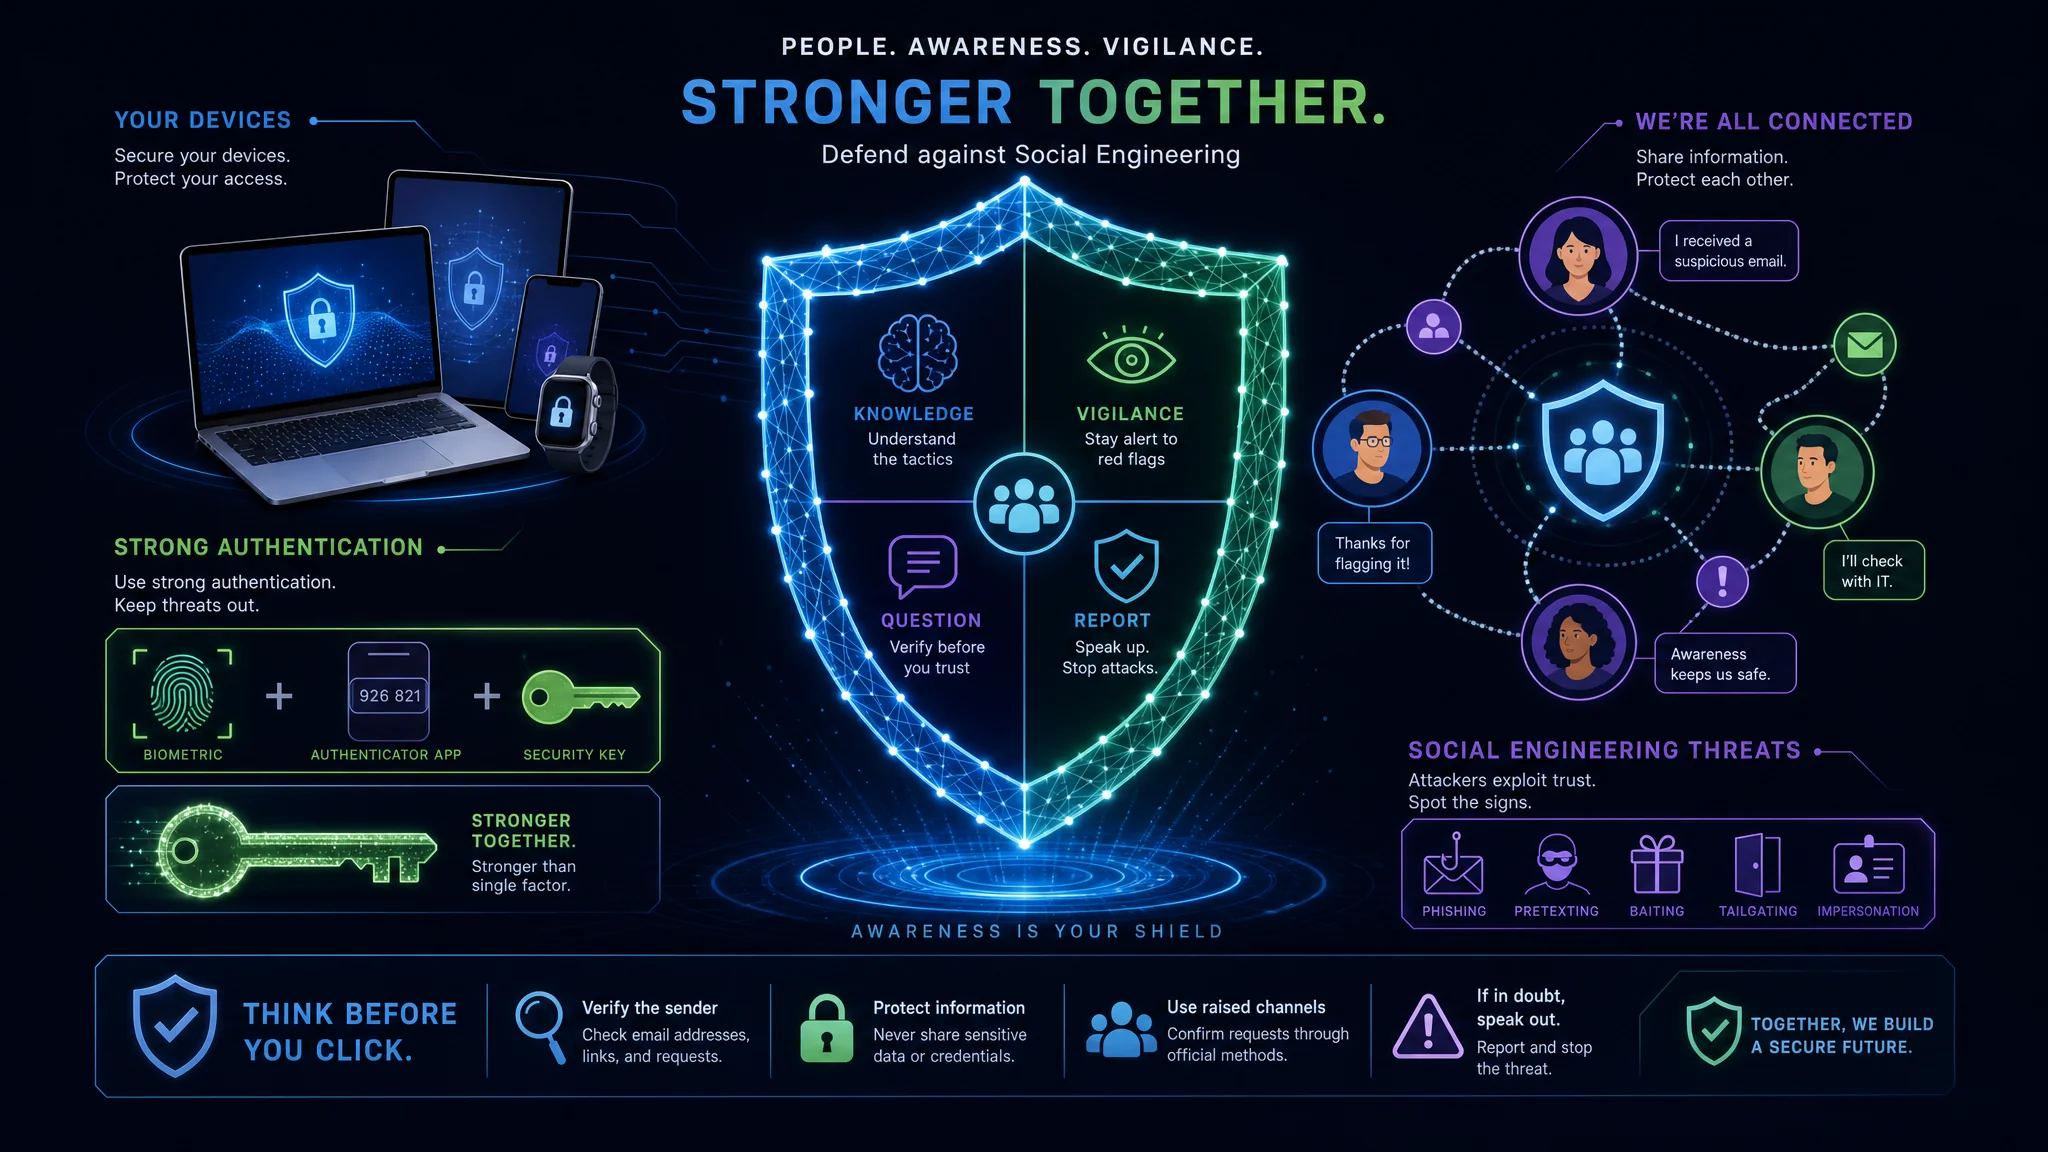
Protegir-te de l’enginyeria social requereix coneixement, vigilància i mesures proactives. Entendre’n les formes i aplicar les estratègies d’aquest article ajuda a reduir el risc de ser-ne víctima.
Mantén-te informat, actualitza i protegeix els dispositius, reforça les contrasenyes i l’autenticació, ves amb compte amb els correus i les trucades i notifica els incidents a les autoritats competents. Així enforteixes les defenses i millores la teva postura de ciberseguretat.
Els atacs evolucionen constantment. Segueix les tècniques noves, llegeix fonts fiables i participa en formació per reconèixer possibles amenaces i actuar adequadament.
Les contrasenyes robustes i l’autenticació multifactor afegeixen protecció als comptes. Fes servir contrasenyes úniques i complexes, no les reutilitzis i canvia-les periòdicament.
Ves amb compte amb els correus i les trucades. Verifica qui envia el missatge, evita enllaços i adjunts sospitosos i desconfia de les peticions urgents d’informació personal. No comparteixis dades sensibles sense verificar la petició.
Actualitza i protegeix els dispositius amb pedaços de seguretat, antivirus i antimalware fiables, tallafoc i precaucions amb el Wi-Fi públic. Aquestes mesures ajuden davant les vulnerabilitats conegudes i la seva explotació.
Si es produeix un incident, notifica’l i comparteix la informació amb les autoritats locals, l’empresa o la comunitat de ciberseguretat. Això ajuda a prevenir atacs i reforça la defensa col·lectiva.
Aquestes estratègies enforteixen les defenses i redueixen el risc de ser víctima. La ciberseguretat és un procés continu. Mantén-te alerta per protegir les dades personals i els actius digitals.
Aquestes mesures també contribueixen a un entorn en línia més segur per a les persones i les empreses. Amb conscienciació i bones pràctiques podem combatre l’enginyeria social plegats.
Referències
- simeononsecurity.com
- Federal Trade Commission - Robatori d’identitat
- National Institute of Standards and Technology - Directrius de contrasenyes
- Federal Communications Commission - Consells de ciberseguretat
Related Posts