Dominar el principi del mínim privilegi

Table of Contents
Implementar polítiques de control d’accés segons el principi del mínim privilegi: consells i estratègies per a Linux
En el panorama actual de la ciberseguretat, protegir la informació sensible i els recursos digitals és fonamental. Les organitzacions poden reforçar la seva seguretat amb polítiques d’accés basades en el mínim privilegi. Dona a cada usuari només els permisos mínims necessaris per fer la seva feina. Així redueixes el risc d’accés no autoritzat i de danys accidentals. Aquest article explica el principi, la seva importància, la funció de Linux, com implementar-lo, les bones pràctiques i la resolució de problemes habituals.
Per què és important el mínim privilegi en ciberseguretat
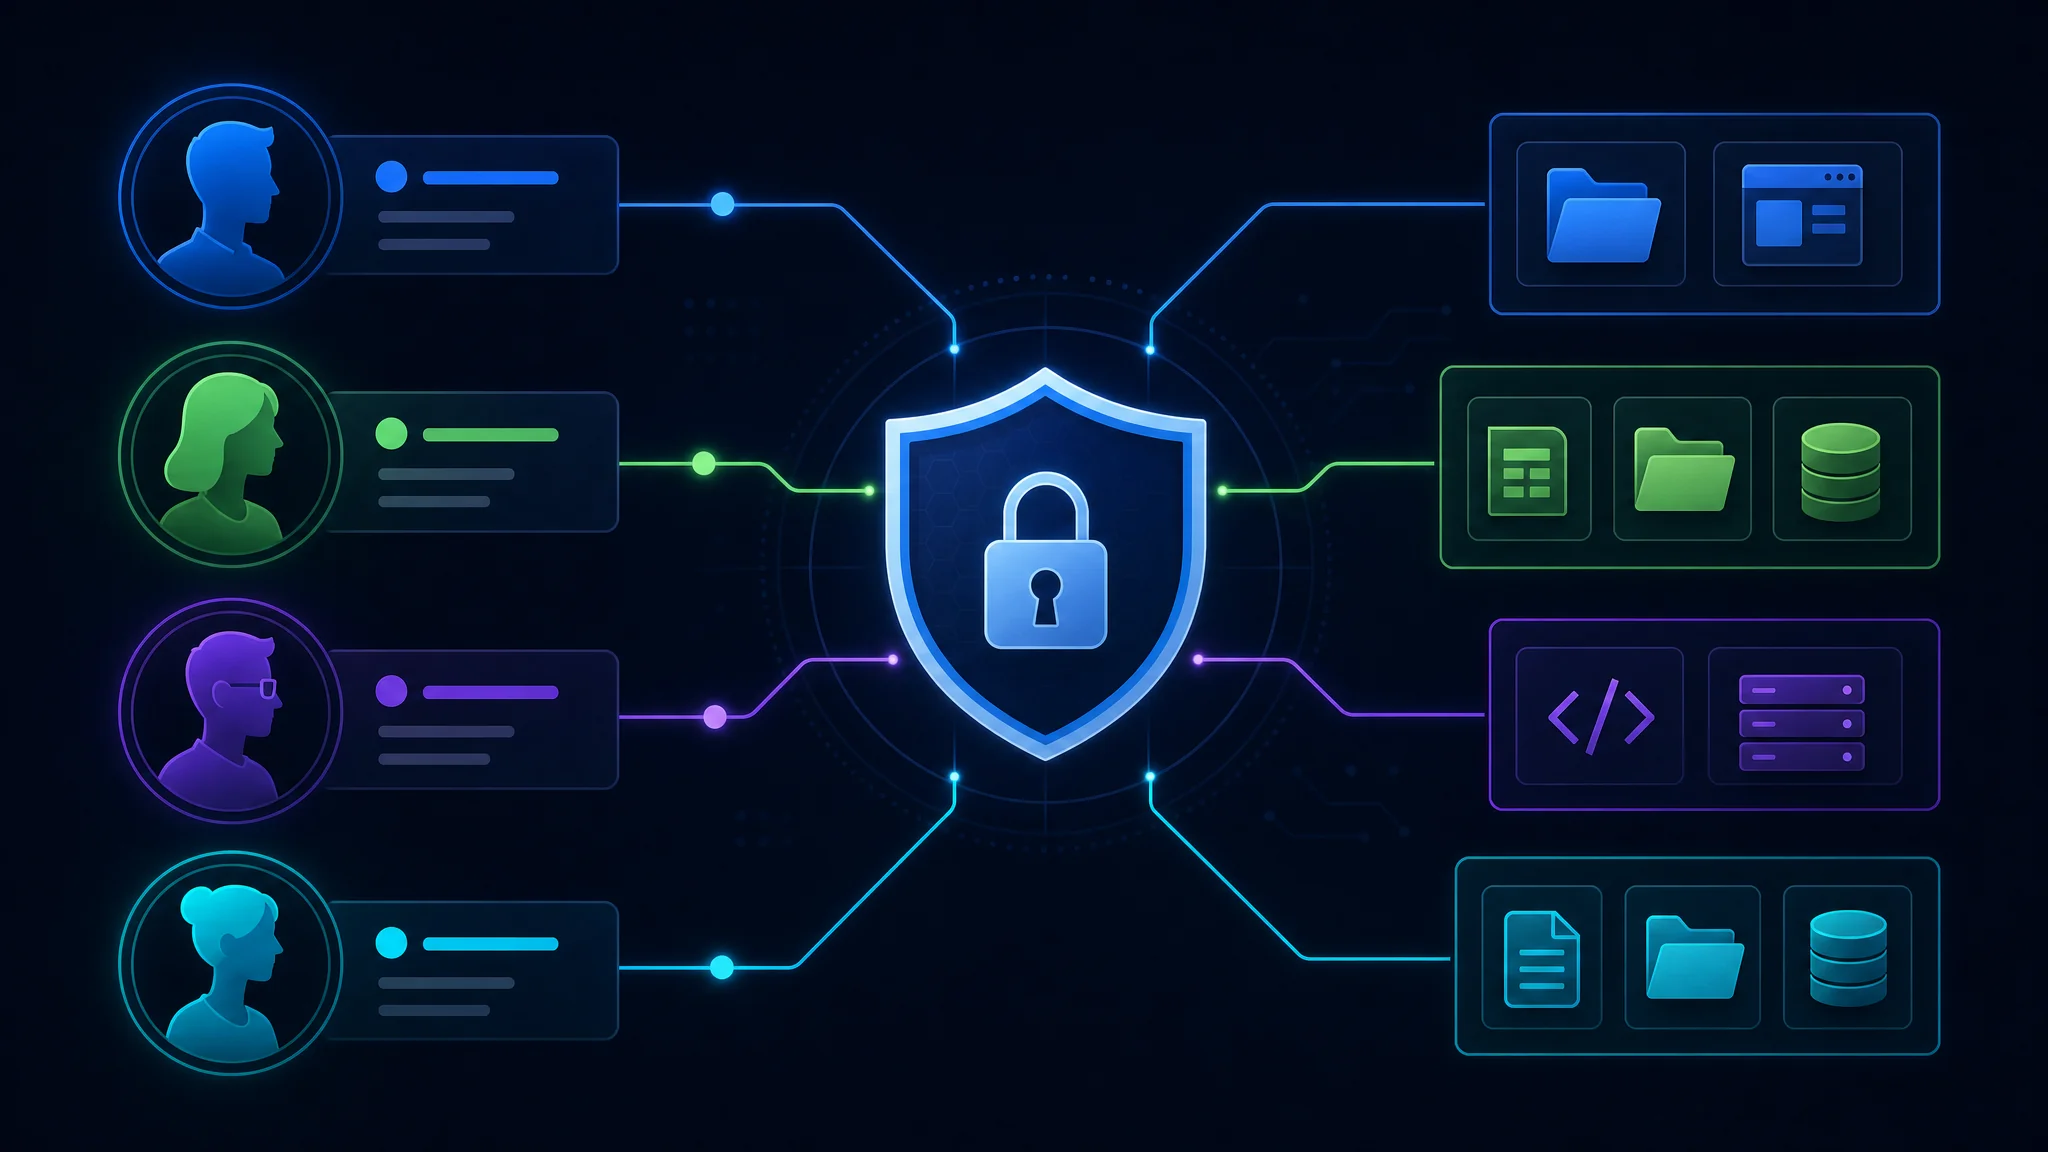
El mínim privilegi ajuda a mantenir un entorn segur. Si els usuaris reben només els drets necessaris, es redueix la superfície d’atac i es limita l’impacte possible d’una bretxa de seguretat. Les amenaces cibernètiques canvien ràpidament. Per això, les organitzacions han d’adoptar mesures proactives per reduir els riscos d’accés no autoritzat i d’errors dels usuaris.
Imagina que el departament d’informàtica d’una organització dona a tots els empleats privilegis d’administrador als ordinadors de feina. Tothom podria instal·lar programari, modificar els paràmetres del sistema i accedir a fitxers sensibles. Pot semblar pràctic, però augmenta el risc d’infeccions de programari maliciós, de pèrdua accidental de dades i d’accés no autoritzat als sistemes crítics. Amb el mínim privilegi, només les persones autoritzades que tinguin una necessitat legítima de privilegis administratius poden fer aquestes tasques.
Aquest principi també ajuda les organitzacions a complir les normes. Estàndards del sector com el Payment Card Industry Data Security Standard (PCI DSS) i el General Data Protection Regulation (GDPR) destaquen que cal limitar l’accés a les dades sensibles. L’organització demostra així el seu compromís amb la protecció de dades i el compliment, i evita possibles conseqüències legals i econòmiques.
Com funciona el control d’accés amb mínim privilegi
Aquest control dona als usuaris els permisos mínims necessaris per a les seves tasques i es basa en el principi de «necessitat de saber» o «necessitat d’utilitzar». Sense autorització explícita, els usuaris no poden accedir a recursos sensibles ni executar operacions privilegiades. Aplica controls detallats i revisa els permisos periòdicament per mantenir una seguretat sòlida.
Un mètode habitual és el control d’accés basat en rols (RBAC). L’organització defineix rols diferents i assigna drets d’accés específics a cadascun. Per exemple, els rols de “treballador”, “gerent” i “administrador” poden tenir nivells d’accés diferents als recursos i a les accions. Assigna a cada usuari el rol adequat perquè només accedeixi als recursos que necessita.
Un altre mètode és l’accés just a temps (JIT). L’usuari rep accés temporal a un recurs només quan el necessita per a una tasca concreta. Quan s’acaba el període establert, l’accés es revoca automàticament. Així es redueix el risc d’ús indegut.
Implementar el mínim privilegi requereix una planificació acurada i una gestió contínua. Revisa regularment si els permisos encara són adequats i necessaris. La formació i els programes de sensibilització també ajuden els empleats a entendre el risc dels permisos excessius.
El mínim privilegi és un component essencial d’una estratègia completa de ciberseguretat. Dona només els drets necessaris i revisa l’accés regularment per reduir el risc de bretxes i limitar l’impacte de l’accés no autoritzat. Els equips d’informàtica, la direcció i els empleats han de col·laborar per mantenir un entorn segur i resilient.
El paper dels sistemes Linux en el control d’accés
Les organitzacions valoren Linux per les seves funcions de seguretat robustes i la seva flexibilitat. Ofereix mecanismes diversos per aplicar el mínim privilegi de manera eficaç.
Mecanismes de control d’accés de Linux
Linux ofereix control d’accés discrecional (DAC), control d’accés obligatori (MAC) i control d’accés basat en rols (RBAC). Amb DAC, els propietaris controlen l’accés als seus recursos. MAC i RBAC permeten als administradors establir polítiques més detallades per a tot el sistema.
Amb DAC, els usuaris defineixen els permisos dels seus fitxers i directoris. Decideixen qui els pot llegir, escriure o executar. Això ajuda a protegir la informació sensible i evitar l’accés no autoritzat.
MAC és un mecanisme de control per a tot el sistema que aplica el sistema operatiu. Les polítiques es basen en etiquetes assignades als subjectes, com ara usuaris i processos, i als objectes, com ara fitxers i directoris. Només els subjectes autoritzats poden accedir als objectes segons la seva autorització de seguretat i la classificació de l’objecte.
RBAC dona accés segons els rols. Cada usuari rep un rol i l’accés depèn d’aquest rol. Assignar permisos als rols, en lloc de fer-ho a cada persona, simplifica la gestió i facilita afegir usuaris nous.
Per què triar Linux per a les polítiques d’accés
Les organitzacions trien Linux per la seva robustesa, capacitat de personalització i suport de la comunitat. Les distribucions de Linux inclouen eines completes per configurar i aplicar controls d’accés.
Linux és conegut per l’estabilitat i la seguretat. Pot ser menys propens a bloquejos i vulnerabilitats que altres sistemes operatius. Això el fa adequat per a organitzacions que necessiten una solució fiable i segura de control d’accés.
La personalització també fa que Linux sigui popular. Les distribucions ofereixen moltes opcions i configuracions perquè cada organització adapti els mecanismes i els permisos a les seves necessitats.
El caràcter de codi obert de Linux aporta transparència i permet als professionals de seguretat auditar el codi per detectar vulnerabilitats. Els errors es poden trobar i corregir ràpidament, fet que redueix el risc d’accés no autoritzat i de filtracions de dades.
Una comunitat gran i activa contribueix al desenvolupament i al suport de Linux. Les organitzacions poden aprofitar-ne els coneixements, demanar ajuda, consultar documentació i tutorials i seguir les últimes bones pràctiques de seguretat.
Passos per implementar el mínim privilegi a Linux
Per implementar el mínim privilegi en sistemes Linux cal un enfocament sistemàtic. Segueix els passos següents.
Preparar el sistema Linux
Actualitza el sistema a l’última versió estable i aplica els pegats de seguretat regularment. Això corregeix vulnerabilitats conegudes i redueix el risc d’accés no autoritzat o d’activitat maliciosa.
Instal·la i configura un tallafoc per controlar el trànsit de xarxa i protegir el sistema dels atacs. El tallafoc separa la xarxa interna de l’exterior i filtra el trànsit entrant i sortint segons les regles establertes. Una configuració correcta ajuda a evitar accessos no autoritzats i protegir les dades sensibles.
També es recomana desplegar sistemes de detecció i prevenció d’intrusions (IDPS) per monitorar el trànsit de xarxa i detectar activitats sospitoses o malicioses. Aquests sistemes poden identificar amenaces potencials i respondre-hi en temps real.
Configurar comptes i grups d’usuaris
Crea comptes i grups d’usuaris segons els rols i les responsabilitats. Dona a cada usuari els permisos mínims necessaris per fer la seva feina. Així cada persona accedeix només als recursos que necessita i es limita l’impacte d’un compte compromès.
Quan creïs els comptes, aplica polítiques de contrasenyes sòlides. Exigeix contrasenyes complexes, fes-les caducar regularment i implementa autenticació multifactor quan sigui possible. Aquestes mesures eviten l’accés no autoritzat als comptes i protegeixen la informació sensible.
Revisa i audita els comptes i la pertinença als grups regularment. Elimina permisos sobrants i comptes que ja no facin falta per reduir la superfície d’atac.
Configurar permisos i controls d’accés
Després de crear els comptes i els grups, configura els permisos dels fitxers, directoris i recursos del sistema. Revisa’ls i actualitza’ls regularment perquè només els usuaris autoritzats puguin accedir a la informació sensible.
És essencial tenir una estructura sòlida de permisos per als fitxers i directoris. Dona permisos de lectura, escriptura i execució segons els rols i les responsabilitats. Això evita accessos o canvis no autoritzats als fitxers crítics del sistema i a les dades sensibles.
A més dels permisos tradicionals, considera les llistes de control d’accés (ACL) quan calgui un control més detallat. Les ACL permeten definir drets per a usuaris o grups concrets sobre fitxers o directoris individuals.
Monitoritza i registra els intents d’accés als fitxers i directoris crítics. Això ajuda a detectar accessos no autoritzats o activitats sospitoses i respondre-hi a temps.
Considera també la supervisió de la integritat dels fitxers i els marcs de control d’accés obligatori (MAC), com SELinux o AppArmor. Aquestes tecnologies protegeixen els fitxers crítics i apliquen controls estrictes d’accés.
Bones pràctiques per implementar el mínim privilegi
Perquè la implementació tingui èxit, segueix aquestes bones pràctiques.
Auditories i supervisió regulars
Audita i supervisa l’activitat dels usuaris, els registres d’accés i els registres del sistema regularment. Així detectaràs intents d’accés no autoritzat i comportaments sospitosos. Els sistemes de detecció d’intrusions i les solucions de Security Information and Event Management (SIEM) automatitzen el procés i envien alertes en temps real.
Formació i sensibilització dels usuaris
Explica als usuaris la importància del mínim privilegi i els riscos d’accés no autoritzat o d’accions accidentals. Ofereix formació sobre pràctiques segures, higiene de contrasenyes i tractament correcte de la informació sensible.
Gestionar excepcions i permisos temporals
En alguns casos, els usuaris necessiten permisos elevats temporals per completar una tasca concreta. Defineix un procés per concedir l’accés temporal i revoca’l de seguida que la tasca s’acabi. Revisa els comptes regularment i elimina permisos innecessaris abans que s’acumulin.
Resoldre problemes habituals del control d’accés
Les organitzacions poden trobar problemes habituals quan implementen el mínim privilegi. Entendre’ls i resoldre’ls és essencial per mantenir un entorn segur.
Resoldre conflictes de permisos
La jerarquia de fitxers i directoris pot donar permisos incompatibles als usuaris. Revisa amb cura els permisos i la configuració del control d’accés per detectar i resoldre aquests conflictes. El control d’accés basat en rols simplifica els permisos i ajuda a evitar conflictes.
Gestionar problemes d’accés dels usuaris
Els usuaris poden tenir problemes d’accés quan els permisos no estan ben configurats. Revisa els comptes, la pertinença als grups i els permisos, i resol els problemes de seguida. Mantén una comunicació oberta amb els usuaris per entendre les seves necessitats i eliminar les dificultats d’accés.
Conclusió
Les polítiques de control d’accés amb mínim privilegi són essencials per mantenir una seguretat robusta als sistemes Linux. Comprendre el principi i el paper de Linux, i seguir les bones pràctiques, ajuda les organitzacions a reforçar la seguretat i reduir els riscos d’accés no autoritzat i d’errors d’usuari. La supervisió regular, la formació i la resolució de problemes són elements essencials. Aquestes mesures protegeixen la informació sensible i els recursos digitals de les amenaces.
Related Posts