Com protegir-se del ransomware

Table of Contents
Atacs de ransomware: què són, com funcionen i com protegir-se’n
En els darrers anys, els atacs de ransomware s’han convertit en una de les formes més habituals i perjudicials de ciberdelinqüència. Entendre com funcionen i quines conseqüències poden tenir és fonamental per a les persones i les organitzacions. Aquest article explica els mecanismes del ransomware, presenta exemples coneguts i ofereix estratègies eficaces per protegir-se d’aquestes campanyes malicioses.
Entendre els atacs de ransomware
La protecció contra els atacs de ransomware comença per comprendre bé el risc. Comencem definint el terme ransomware.
El ransomware és un tipus de programari maliciós que xifra fitxers d’un ordinador o una xarxa i els deixa inaccessibles fins que es paga un rescat. Sovint arriba mitjançant correus electrònics de phishing, fitxers adjunts maliciosos o llocs web compromesos.
Els atacs de ransomware són una amenaça important, ja que poden paralitzar les operacions d’una persona o d’una organització i causar greus pèrdues econòmiques.
Història dels atacs de ransomware
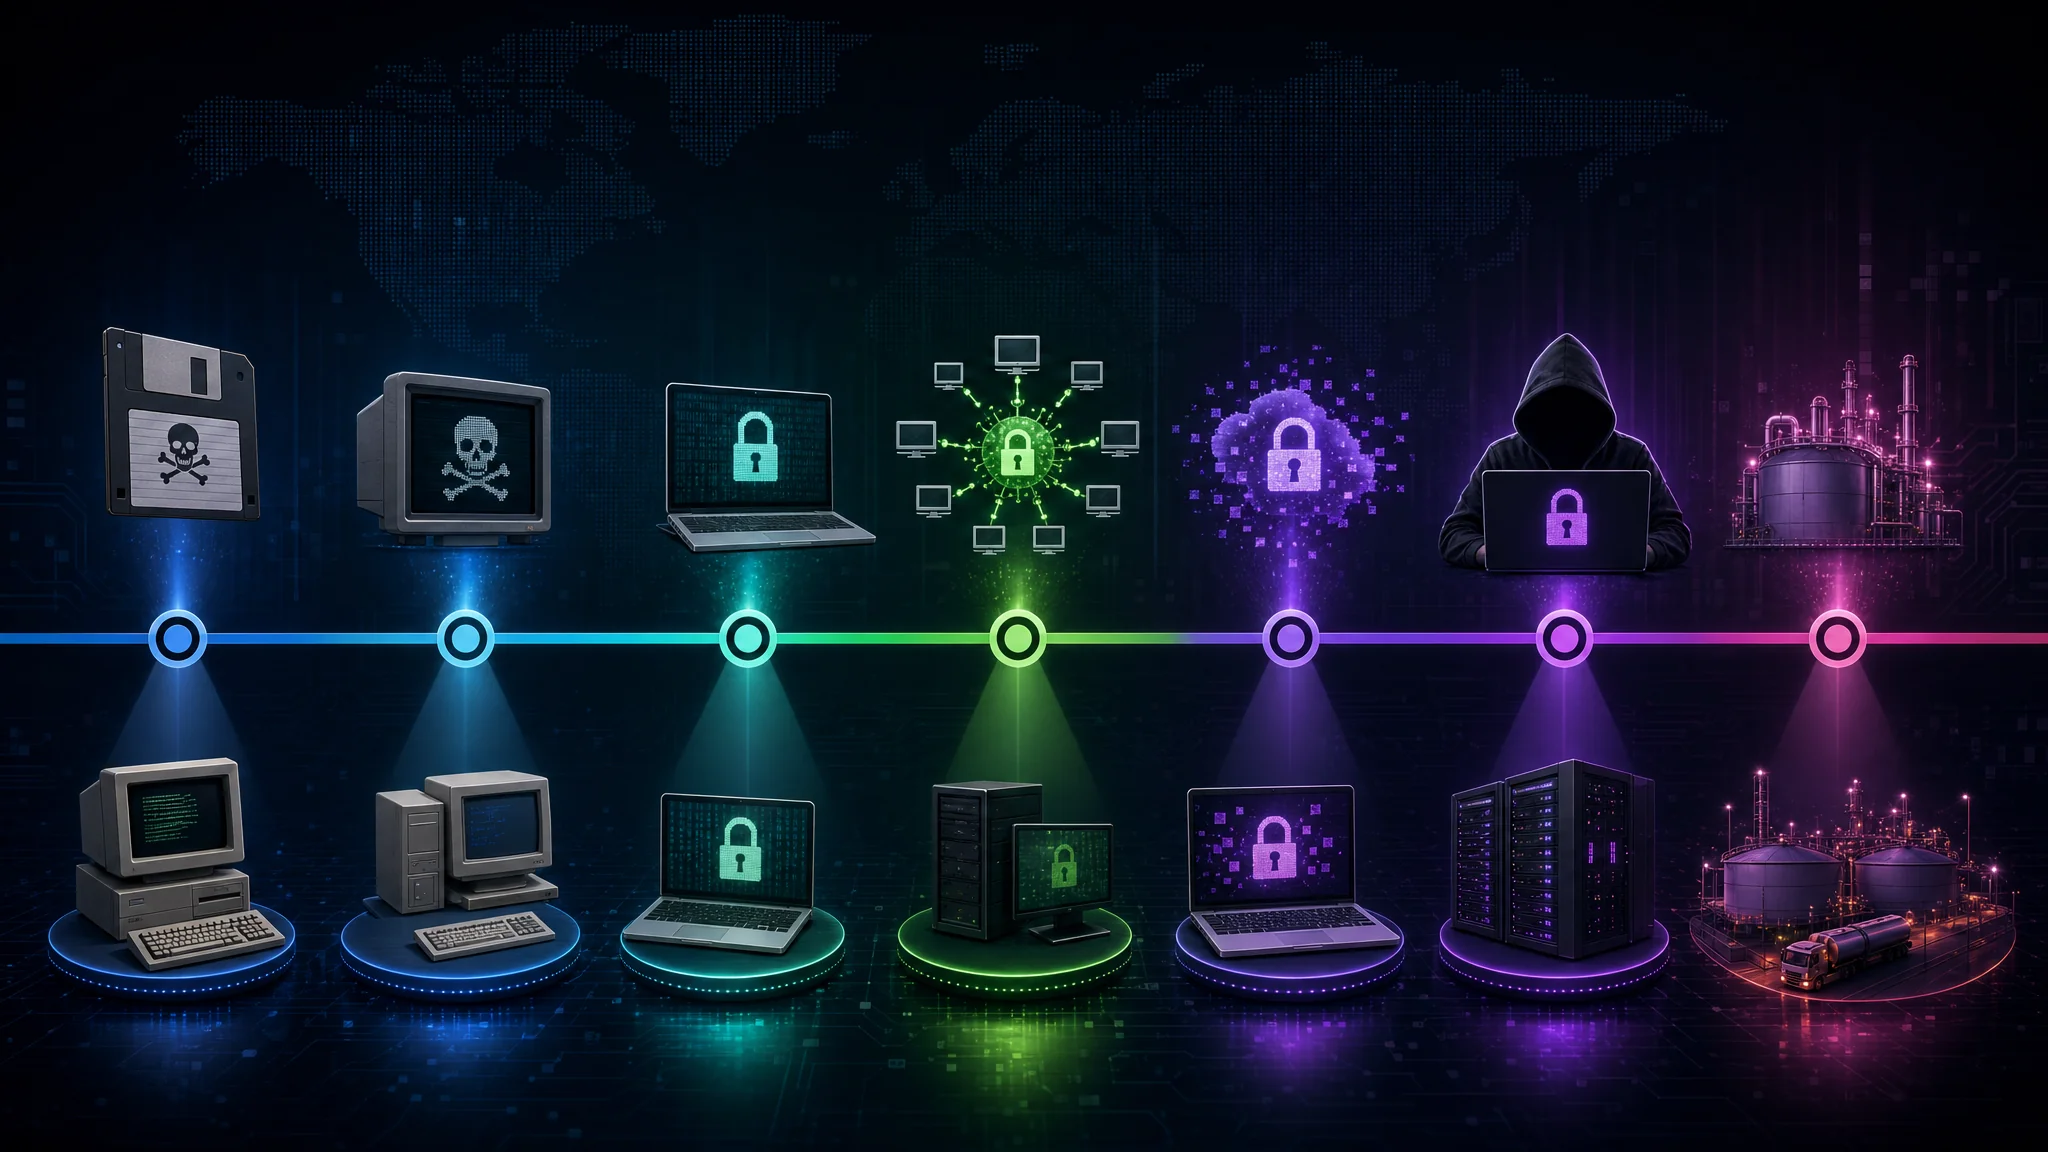
Els atacs de ransomware tenen una història llarga i diversos fets destacats. Un dels primers casos coneguts es remunta a 1989, amb el troià AIDS. Aquest programa maliciós es distribuïa en disquets, xifrava els fitxers dels usuaris i exigia que enviessin el rescat a una bústia postal de Panamà.
Amb els anys, aquests atacs s’han fet més sofisticats i freqüents, i s’han convertit en una eina habitual dels ciberdelinqüents. Famílies conegudes com CryptoLocker, Locky i Ryuk han causat danys generalitzats i pèrdues de milers de milions de dòlars.
L’atac WannaCry del 2017 és un dels casos més coneguts de la història recent. Aquest ciberatac mundial va afectar centenars de milers d’ordinadors en més de 150 països, incloses organitzacions com el National Health Service (NHS) del Regne Unit. Va explotar una vulnerabilitat del sistema operatiu Windows, es va propagar ràpidament i va xifrar els fitxers dels ordinadors infectats. Els responsables van exigir pagaments en Bitcoin, fet que va complicar encara més el seu rastreig.
Un altre atac important que va ocupar els titulars va ser el de Colonial Pipeline el 2021. Va tenir com a objectiu un dels principals operadors de canonades de combustible dels Estats Units i va interrompre el subministrament a la costa Est. El grup de ransomware DarkSide en va ser considerat responsable i va exigir milions de dòlars en Bitcoin. L’incident va posar en relleu la vulnerabilitat de les infraestructures crítiques i els riscos per als serveis essencials.
A mesura que els atacs evolucionen, les persones i les organitzacions han de mantenir-se alerta. Aplicar mesures robustes de ciberseguretat, actualitzar el programari regularment, formar els empleats sobre el phishing i altres vectors d’atac i conservar còpies de seguretat segures de les dades importants ajuda a reduir el risc.
A més, l’auge de les criptomonedes, com ara Bitcoin, facilita l’anonimat dels pagaments de rescats i dificulta que les forces de l’ordre rastregin i detinguin els responsables. Aquest model de negoci lucratiu incentiva els ciberdelinqüents a continuar desenvolupant i desplegant ransomware.
Per crear defenses eficaces, cal entendre la història, les tàctiques i l’impacte dels atacs de ransomware. Amb informació actualitzada i mesures preventives de seguretat, les persones i les organitzacions es poden protegir millor de les conseqüències devastadores.
Com es desenvolupa un atac de ransomware
Per entendre la magnitud i les possibles conseqüències d’un atac, cal saber com es duu a terme i quines etapes segueix.
Els atacants fan servir diverses tàctiques per infiltrar-se en els sistemes i retenir dades valuoses com a ostatges. Vegem amb més detall les etapes d’un atac de ransomware.
Com infecta el ransomware el vostre sistema
El ransomware sol entrar en un sistema per mitjans enganyosos, com fitxers adjunts de correu maliciosos o llocs web infectats. Els ciberdelinqüents perfeccionen les tècniques i recorren a l’enginyeria social per convèncer usuaris desprevinguts que obrin fitxers infectats o facin clic en enllaços maliciosos.
Després de la infecció inicial, el ransomware es propaga per la xarxa i xifra fitxers a mesura que avança. Aquesta propagació ràpida pot paralitzar tota la infraestructura d’una organització, per això són essencials les mesures de seguretat robustes.
Les infeccions sovint aprofiten vulnerabilitats del programari o dels sistemes operatius. Per això és important mantenir el programari actualitzat i aplicar ràpidament els pedaços per a les vulnerabilitats identificades. Les actualitzacions periòdiques redueixen notablement el risc d’atac.
El procés d’un atac de ransomware
Quan ha entrat en un sistema, el ransomware inicia el xifratge. Selecciona determinats tipus de fitxers i els fa inaccessibles. Sovint fa servir algorismes sofisticats que fan que desxifrar-los sense la clau sigui pràcticament impossible.
Després del xifratge, l’atacant mostra una nota de rescat, normalment en una finestra emergent o un fitxer de text, amb instruccions per pagar i obtenir la clau de desxifratge. Aquestes notes sovint amenacen de suprimir definitivament els fitxers xifrats o d’augmentar l’import del rescat si la víctima no paga dins del termini indicat.
L’execució d’un atac de ransomware exigeix un equilibri delicat a l’atacant. El xifratge ha de ser prou fort per impedir el desxifratge sense la clau i alhora motivar la víctima a pagar. En alguns casos, els atacants fins i tot ofereixen un «servei d’atenció al client» per guiar les víctimes en el pagament, fet que afegeix complexitat als atacs.
Cal recordar que pagar el rescat no garanteix la recuperació dels fitxers xifrats ni l’eliminació del programari maliciós. Els experts en ciberseguretat desaconsellen fermament pagar, ja que això fa més rendibles els atacs i incentiva nous delictes.
Entendre les etapes d’un atac ajuda a aplicar mesures preventives eficaces. Mantenir-se alerta, actualitzar el programari, formar els usuaris sobre les amenaces i adoptar mesures de seguretat robustes redueix considerablement el risc de ser-ne víctima.
L’impacte dels atacs de ransomware
Un atac reeixit té conseqüències àmplies, tant financeres com no financeres. Aquests són alguns dels efectes més importants.
Avui, els atacs de ransomware són una preocupació creixent. Aquests atacs de ciberdelinqüents poden tenir efectes devastadors en les persones i les organitzacions. A continuació, examinem les conseqüències financeres i no financeres i el seu abast.
Conseqüències financeres dels atacs de ransomware
Els atacs poden causar greus danys financers a persones i organitzacions. Els costos inclouen no només el rescat exigit pels atacants, sinó també les despeses de resposta a incidents, les investigacions forenses i la implantació de mesures de seguretat reforçades.
Per a les organitzacions, les conseqüències econòmiques poden ser enormes. A més del cost immediat del rescat, han d’afrontar despeses per a la recuperació després de l’atac. Això pot incloure contractar especialistes en ciberseguretat per investigar la bretxa, invertir en nova infraestructura de seguretat i pagar multes elevades si s’han compromès dades de clients.
Les organitzacions afectades també poden patir danys a la reputació, pèrdua de clients i conseqüències legals. L’impacte pot ser especialment greu per a les petites empreses, que potser no tenen recursos per recuperar-se del tot. En alguns casos, la pressió econòmica pot fins i tot provocar-ne la fallida.
Pèrdua de dades i altres efectes no financers
A més de les conseqüències econòmiques, els atacs sovint provoquen una important pèrdua de dades. Les víctimes poden perdre propietat intel·lectual, dades de clients o informació pròpia, cosa que perjudica les operacions i erosiona la confiança.
La pèrdua de dades pot tenir conseqüències que van més enllà de l’impacte financer immediat. Per a una persona, la pèrdua d’informació personal pot comportar robatori d’identitat o altres formes de ciberdelinqüència. Per a una empresa, la pèrdua de dades sensibles pot infringir els requisits de compliment, perjudicar la reputació i exposar-la a conseqüències legals.
Els atacs també poden provocar interrupcions i temps d’inactivitat, pèrdua de productivitat, terminis incomplerts i clients insatisfets. En les empreses que operen les 24 hores, és essencial restablir aviat l’activitat normal. Això destaca la importància dels plans robustos de resposta a incidents. Les organitzacions han d’invertir en sistemes de còpia de seguretat i estratègies de recuperació davant desastres per limitar els efectes dels atacs.
No s’ha de menystenir la càrrega psicològica que pateixen les persones i les organitzacions afectades. La sensació d’haver estat vulnerat pot tenir efectes duradors i perjudicar la confiança en els sistemes digitals i la capacitat de tornar a confiar.
L’impacte del ransomware no es limita a les pèrdues econòmiques. També inclou la pèrdua de dades, els danys a la reputació, les interrupcions operatives i l’erosió de la confiança. Davant l’evolució de les amenaces, les persones i les organitzacions han de mantenir-se alerta i aplicar mesures robustes de ciberseguretat.
Atacs de ransomware destacats
L’anàlisi d’atacs coneguts ajuda a entendre l’escala i l’impacte que aquestes campanyes poden tenir en les persones i les institucions. A continuació, presentem dos casos importants.
Cas d’estudi: l’atac de ransomware WannaCry
L’atac de ransomware WannaCry, que va tenir lloc el maig del 2017, és un dels incidents més importants i generalitzats de la història. Va afectar centenars de milers de sistemes en 150 països i va explotar una vulnerabilitat del sistema operatiu Windows.
L’atac va demostrar el potencial destructiu del ransomware i la importància d’instal·lar ràpidament pedaços i actualitzacions de seguretat.
WannaCry es comportava com un cuc informàtic, es propagava ràpidament per les xarxes i infectava sistemes vulnerables. Xifrava els fitxers dels ordinadors infectats i exigia un rescat en Bitcoin per desbloquejar-los. Va afectar persones i organitzacions, incloses institucions sanitàries, organismes governamentals i empreses de totes les mides.
L’atac va causar interrupcions greus en sectors essencials com la sanitat, el transport i les finances. Els hospitals van haver de traslladar pacients i ajornar intervencions perquè no podien consultar els historials mèdics. Les empreses navilieres i logístiques van patir retards i pèrdues econòmiques. L’atac també va suscitar preocupació per la vulnerabilitat de les infraestructures crítiques i la necessitat de mesures robustes de ciberseguretat.
Cas d’estudi: l’atac de ransomware NotPetya
L’atac de ransomware NotPetya, que va tenir lloc el juny del 2017, es va dirigir principalment a organitzacions amb seu a Ucraïna, però aviat es va estendre internacionalment i va afectar nombroses multinacionals. Al principi es feia passar per una actualització de programari d’un programa de comptabilitat fiscal molt utilitzat a Ucraïna.
L’incident va destacar la importància d’estratègies de còpia de seguretat robustes i de plans de recuperació davant desastres ben provats per limitar les conseqüències dels atacs.
NotPetya va explotar una vulnerabilitat en el mecanisme d’actualització del programa de comptabilitat fiscal, cosa que va permetre que el programari maliciós s’infiltrés a les xarxes i s’hi propagués. Xifrava fitxers i exigia un pagament en Bitcoin. Però, a diferència dels atacs tradicionals de ransomware, l’objectiu principal no era obtenir beneficis, sinó causar destrucció generalitzada.
Entre les multinacionals afectades hi havia la naviliera Maersk, l’empresa farmacèutica Merck i el fabricant d’aliments Mondelez International. Les seves operacions van patir interrupcions greus i algunes van estimar pèrdues de centenars de milions de dòlars.
NotPetya també va tenir conseqüències més àmplies perquè va exposar vulnerabilitats en la seguretat de la cadena de subministrament. L’atac va mostrar la interconnexió de les xarxes mundials i com una sola bretxa pot desencadenar efectes en cadena en diverses organitzacions.
En resposta, els governs i els experts en ciberseguretat van insistir en mesures preventives com les actualitzacions regulars del programari, la segmentació de xarxes i la formació dels empleats. L’incident va ser un toc d’atenció per a les organitzacions d’arreu del món, que van haver de reforçar les defenses i preparar plans integrals de resposta a incidents.
Protegir-se dels atacs de ransomware
Els atacs de ransomware continuen sent una amenaça important, però les persones i les organitzacions poden adoptar mesures preventives per reduir-ne el risc.
Bones pràctiques d’higiene cibernètica
Mantenir una bona higiene cibernètica és fonamental. Inclou actualitzar regularment els programes i els sistemes operatius, fer servir contrasenyes fortes i úniques, activar l’autenticació multifactor i anar amb compte abans de fer clic en enllaços sospitosos o obrir fitxers adjunts de remitents desconeguts.
Un enfocament preventiu de la higiene cibernètica redueix notablement el risc d’infeccions de ransomware i d’altres ciberamenaces.
El paper de l’antivirus en la prevenció
El programari antivirus té un paper important en la prevenció i detecció dels atacs de ransomware. Les solucions robustes fan servir mecanismes avançats, com l’anàlisi del comportament i l’aprenentatge automàtic, per identificar i bloquejar el ransomware abans que executi el codi maliciós. Un antivirus fiable i actualitzat és una part essencial d’una estratègia de ciberseguretat en diverses capes.
La importància de les còpies de seguretat periòdiques
Fer còpies de seguretat periòdiques de les dades crítiques és essencial per minimitzar l’impacte d’un atac. Les còpies permeten restaurar els fitxers xifrats sense cedir a les exigències dels atacants. Tanmateix, cal desar-les fora de línia o en entorns segurs i aïllats perquè no quedin compromeses durant l’atac.
Les organitzacions han d’establir calendaris estrictes de còpia de seguretat i provar periòdicament el procés de restauració. Així poden verificar la integritat de les dades i la capacitat de recuperar-les ràpidament després d’un atac.
Conclusió
Els atacs de ransomware són una amenaça important i canviant per a la ciberseguretat de les persones i les organitzacions. Entendre com funcionen, quines conseqüències poden tenir i quines mesures de protecció existeixen és essencial per defensar-se d’aquesta forma de ciberdelinqüència. Amb vigilància, bones pràctiques i mesures robustes de seguretat, podem dissuadir, detectar i recuperar-nos dels atacs de ransomware i contribuir a un entorn digital més segur.
Related Posts