Reforçar la ciberresiliència amb proves de penetració periòdiques

Table of Contents
La importància de les proves de penetració periòdiques per a la ciberseguretat
Les proves de penetració periòdiques són una part clau d’una estratègia de ciberseguretat eficaç. En simular atacs reals, les organitzacions poden trobar vulnerabilitats i debilitats dels seus sistemes i prendre mesures preventives per corregir-les. Aquest article explica el paper de les proves de penetració, el procés, les eines i tecnologies habituals, la relació amb el compliment normatiu i l’evolució futura d’aquest camp.
Idees principals
- Les proves de penetració periòdiques ajuden a trobar vulnerabilitats i debilitats dels sistemes.
- Cal repetir-les per mantenir-se al dia de les amenaces emergents.
- Les tècniques habituals inclouen l’escaneig de xarxes, l’anàlisi de seguretat d’aplicacions web i el cracking de contrasenyes.
- Els reptes inclouen la necessitat de professionals qualificats i l’impacte potencial sobre els sistemes de producció.
- Les proves ajuden a complir la normativa, protegir dades sensibles i millorar la resposta a incidents.
El paper de les proves de penetració en la ciberseguretat
Què són les proves de penetració?
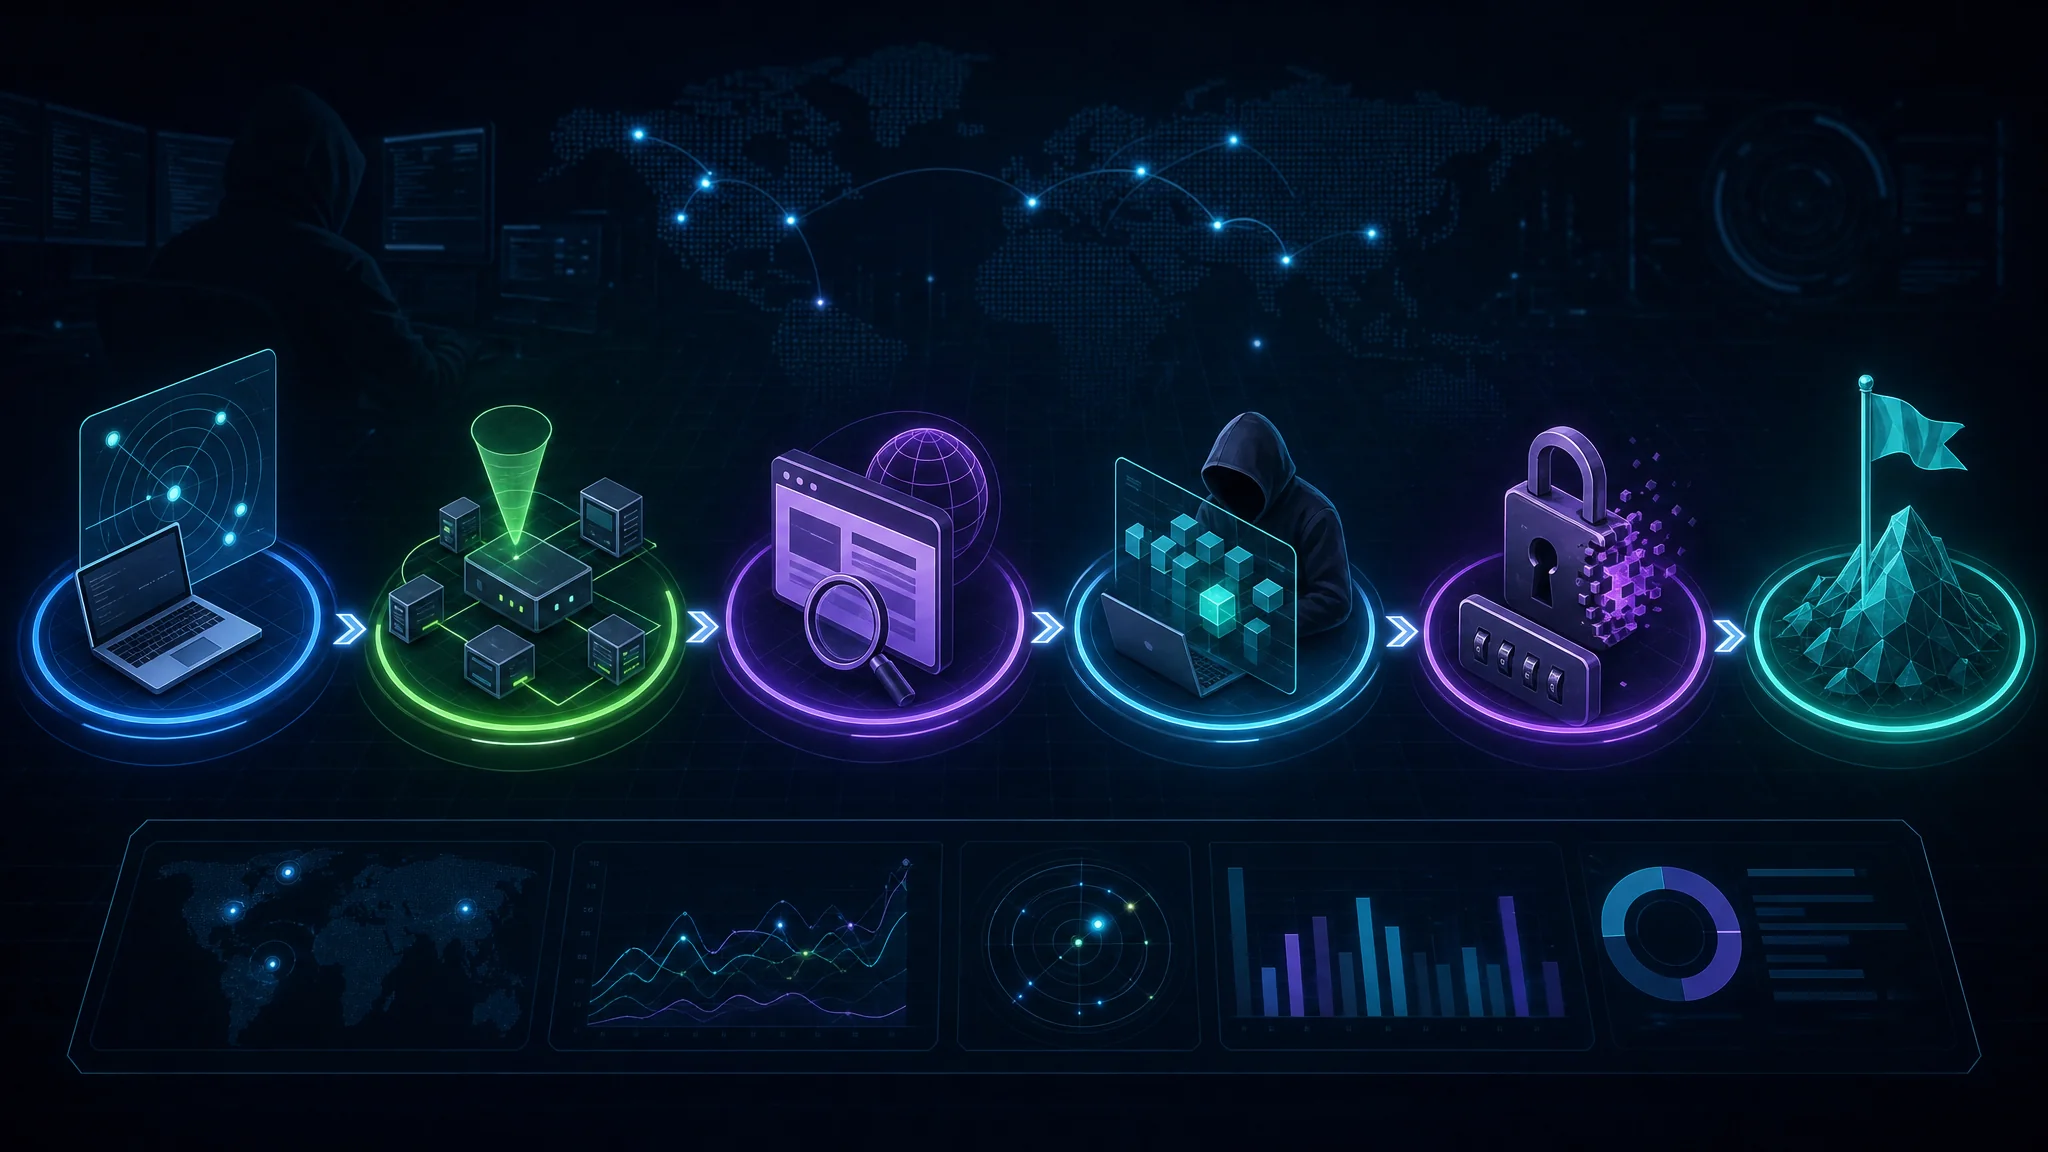
Les proves de penetració, també anomenades pirateria ètica, són una pràctica essencial de ciberseguretat. Consisteixen a simular atacs reals contra un sistema o una xarxa per trobar vulnerabilitats i debilitats. Així, les organitzacions poden avaluar de manera preventiva les mesures de seguretat i prendre les mesures necessàries per reduir riscos.
Les proves permeten detectar i corregir vulnerabilitats abans que les explotin actors maliciosos. També ajuden a entendre la postura de seguretat de l’organització i aporten informació sobre l’eficàcia dels controls de seguretat.
Beneficis clau de les proves periòdiques:
- Detectar vulnerabilitats: trobar punts febles en sistemes, xarxes i aplicacions perquè l’organització els corregeixi abans que s’explotin.
- Avaluar els controls de seguretat: comprovar que els controls protegeixen els sistemes adequadament.
- Millorar la resposta a incidents: trobar mancances dels plans de resposta i millorar la detecció, la gestió i la recuperació d’incidents de seguretat.
A més, les proves ajuden a complir requisits normatius, protegir dades sensibles i demostrar diligència en la ciberseguretat.
Consell: incorpora les proves de penetració periòdiques a l’estratègia de ciberseguretat per comprovar contínuament l’eficàcia de les mesures de seguretat.
Beneficis de les proves periòdiques
Les proves de penetració periòdiques milloren la postura de ciberseguretat de l’organització. Permeten:
- Detectar vulnerabilitats: simular atacs reals per trobar punts febles als sistemes, xarxes i aplicacions que els actors maliciosos poden aprofitar.
- Avaluar els controls de seguretat: simular diversos atacs per mesurar la resiliència de les defenses i trobar aspectes que cal millorar.
- Validar les inversions en seguretat: comprovar l’eficàcia de les inversions i prioritzar recursos per als riscos més crítics.
- Mitigar riscos: corregir vulnerabilitats de manera preventiva per reduir la probabilitat d’atacs reeixits i limitar-ne l’impacte en les operacions i la reputació.
- Complir la normativa: molts marcs normatius exigeixen proves periòdiques. Fer-les demostra el compromís de l’organització amb la seguretat i el compliment.
- Millorar la resposta a incidents: simular atacs per trobar mancances dels processos de resposta i preparar-se per detectar, gestionar i recuperar-se dels incidents.
- Augmentar la consciència de seguretat: informar els empleats de les amenaces i del seu paper en la protecció de l’entorn.
- Avançar-se als atacants: provar contínuament sistemes i aplicacions per trobar vulnerabilitats abans que les explotin.
En resum, les proves periòdiques permeten detectar vulnerabilitats, avaluar controls, validar inversions, mitigar riscos, complir la normativa, millorar la resposta, augmentar la conscienciació i avançar-se als atacants.
Tècniques habituals de les proves de penetració
Les proves de penetració fan servir diverses tècniques per trobar vulnerabilitats en sistemes o xarxes. L’escaneig de xarxes és una de les principals. Permet identificar ports oberts, serveis i possibles punts d’entrada per als atacants.
L’avaluació de vulnerabilitats identifica i analitza punts febles. Inclou revisar configuracions de programari, nivells de pedaços i opcions del sistema.
L’explotació intenta aprofitar les vulnerabilitats detectades per obtenir accés o control no autoritzats. Això permet avaluar l’impacte de les vulnerabilitats i l’eficàcia dels controls existents.
Les activitats posteriors a l’explotació simulen com es manté l’accés a un sistema compromès i com es recull més informació. Això permet avaluar els danys que podria causar un atacant.
Finalment, la presentació d’informes i la correcció documenten les troballes, prioritzen les vulnerabilitats i proposen correccions. Això ajuda a resoldre les debilitats i millorar la postura de seguretat.
Reptes de les proves de penetració
Les organitzacions s’enfronten a diversos reptes. Un dels principals és trobar professionals qualificats i amb experiència. Les mesures de seguretat estan en evolució constant , de manera que els especialistes han de conèixer les tècniques i eines més recents. La complexitat de les infraestructures informàtiques modernes també dificulta identificar totes les vulnerabilitats i exigeix coneixements de molts sistemes i tecnologies.
Les proves poden interrompre les operacions habituals. Les organitzacions han de planificar-les i programar-les amb cura per reduir l’impacte negatiu. La fase d’informes i correccions també és difícil perquè cal comunicar amb claredat les vulnerabilitats i les recomanacions de mitigació.
Bones pràctiques per fer proves eficaces
Les proves de penetració eficaces exigeixen planificació, execució i anàlisi acurades. Aquestes pràctiques ajuden a fer-les completes i eficaces:
- Defineix objectius clars: concreta els objectius abans de començar per centrar les proves i ajustar-les a les necessitats de seguretat de l’organització.
- Delimita bé l’abast: especifica els sistemes, les xarxes i les aplicacions inclosos, així com les limitacions, per evitar conseqüències imprevistes.
- Combina proves automatitzades i manuals: les eines automatitzades troben vulnerabilitats habituals. Les proves manuals descobreixen problemes complexos i simulen millor atacs reals.
- Segueix les amenaces i vulnerabilitats recents: les amenaces canvien i apareixen vulnerabilitats noves. Els especialistes han de seguir-ne l’evolució i les tècniques d’atac.
- Documenta i comunica les troballes: prepara informes clars i precisos sobre les vulnerabilitats, l’impacte potencial i les correccions recomanades.
- Repeteix les proves i l’avaluació: una prova única no és suficient. Torna a provar sistemes i aplicacions per confirmar les correccions i trobar vulnerabilitats noves.
Aquestes pràctiques reforcen les defenses i permeten trobar i corregir vulnerabilitats abans que les explotin actors maliciosos.
El procés de les proves de penetració
Planificació i definició de l’abast
La planificació i la definició de l’abast són fases clau. Determinen els objectius, l’abast i les limitacions de la prova. Una planificació exhaustiva ajuda a fer-la de manera eficaç i eficient. Cal tenir en compte:
- Identificar els sistemes i actius objectiu, tant els recursos interns com els externs.
- Definir la metodologia de prova, com ara proves de caixa negra, blanca o grisa.
- Establir les regles d’actuació, amb comunicació i expectatives clares entre els especialistes i l’organització.
- Fixar el calendari, amb temps suficient per a cada fase.
- Valorar l’impacte potencial, tant en els sistemes com en les operacions de l’organització.
Consell: implica responsables de diferents àrees, com ara IT, seguretat i gestió, perquè coneguin la infraestructura i els objectius de l’organització.
Quan s’acaba aquesta fase, els especialistes poden continuar amb la prova.
Reconeixement i recollida d’informació
El reconeixement i la recollida d’informació són fases importants. Consisteixen a reunir tanta informació com sigui possible sobre el sistema o la xarxa objectiu per trobar vulnerabilitats i preparar els passos següents. Les tècniques inclouen:
- Intel·ligència de fonts obertes (OSINT): recopilar informació de xarxes socials, fòrums i cercadors accessibles públicament.
- Escaneig de xarxes: identificar hosts actius, ports oberts i serveis de la xarxa objectiu.
- Enumeració DNS: reunir informació sobre els noms de domini, les adreces IP i els serveis associats.
- Enginyeria social: obtenir informació amb tècniques de manipulació i engany, com ara el phishing o la suplantació d’identitat.
Els especialistes han de fer aquest treball dins dels límits legals i ètics. Han d’obtenir autorització prèvia i assegurar-se que les activitats no causin danys ni vulnerin la privacitat.
A més dels coneixements tècnics, cal saber analitzar i investigar. Interpretar les dades recollides ajuda a trobar vulnerabilitats i planificar els passos posteriors.
Un reconeixement ben fet estableix les bases d’una prova de penetració reeixida i permet prendre decisions informades.
Avaluació de vulnerabilitats
Un pas essencial de les proves de penetració és l’avaluació de vulnerabilitats. Consisteix a trobar i avaluar possibles debilitats d’un sistema o una xarxa. Una avaluació completa ajuda els especialistes a entendre els punts febles que poden aprofitar els atacants. Identificar vulnerabilitats és essencial per desenvolupar estratègies de mitigació i reforçar la postura de seguretat.
Explotació i activitats posteriors
L’explotació i les activitats posteriors són fases clau. Durant l’explotació, l’especialista intenta aprofitar les vulnerabilitats identificades per obtenir accés o control no autoritzats sobre el sistema o la xarxa. Això simula atacs reals i avalua l’impacte d’una explotació reeixida.
En la fase posterior, l’especialista intenta mantenir l’accés i elevar els privilegis al sistema o la xarxa compromesos. Això simula un atacant amb experiència que ha vulnerat l’entorn. L’exploració addicional pot revelar altres vulnerabilitats, dades sensibles i possibles danys.
Per dur a terme aquestes activitats, els especialistes utilitzen diverses eines i tècniques:
- Marcs d’explotació: eines com Metasploit ofereixen exploits i càrregues útils preconfigurats per aprofitar vulnerabilitats.
- Tècniques d’elevació de privilegis: permeten augmentar els privilegis en un sistema compromès, per exemple abusant de configuracions incorrectes o controls d’accés febles.
- Pivotatge: utilitza sistemes compromesos com a punt de partida per accedir a altres sistemes de la xarxa objectiu.
Cal fer aquestes activitats amb prudència i respectar les normes ètiques. L’objectiu és trobar vulnerabilitats de manera controlada, sense perjudicar ni interrompre l’entorn. Les proves exhaustives aporten informació útil sobre la postura de seguretat i les mesures preventives necessàries.
Informes i correccions
Quan acaben les proves, el pas següent és documentar les troballes i corregir-les. Aquesta fase registra els problemes i les vulnerabilitats i proposa mesures per resoldre’ls.
Un procés estructurat permet abordar els problemes de manera eficaç:
- Documentació: descriu les vulnerabilitats, l’impacte i els riscos potencials.
- Priorització: ordena les vulnerabilitats segons la gravetat i l’impacte potencial en els sistemes i les dades.
- Recomanacions: indica com corregir cada vulnerabilitat.
- Col·laboració: coordina l’equip de proves amb els equips d’IT i seguretat de l’organització.
- Validació: torna a provar les correccions per comprovar-ne l’eficàcia.
- Tancament: completa el procés quan totes les vulnerabilitats s’han corregit i validat.
Consell: estableix un calendari clar i corregeix les vulnerabilitats dins del termini acordat.
Aquesta fase determina bona part de l’eficàcia de les proves. Permet corregir vulnerabilitats i reforçar la postura de ciberseguretat.
Eines i tecnologies per a les proves de penetració
Eines d’escaneig de xarxes
Les eines d’escaneig de xarxes són importants en el procés de les proves de penetració . Analitzen les xarxes per trobar vulnerabilitats i debilitats que poden aprofitar actors maliciosos. Les exploracions ofereixen informació sobre la postura de seguretat i les àrees que necessiten correccions.
També mostren la infraestructura, els dispositius connectats, els ports oberts i els serveis que s’hi executen. Aquesta informació ajuda a entendre la superfície d’atac i els possibles punts d’entrada.
Escàners de seguretat d’aplicacions web
Els escàners de seguretat d’aplicacions web busquen vulnerabilitats i debilitats que podrien exposar dades sensibles. En simular tècniques de pirateria reals , poden detectar defectes habituals com ara la injecció SQL, el cross-site scripting (XSS) i les referències directes insegures a objectes.
Aquests escàners ajuden a avaluar la postura de seguretat de les aplicacions web i a reduir els riscos de manera preventiva.
Eines per descodificar contrasenyes
Les eines per descodificar contrasenyes ajuden els especialistes a avaluar-ne la solidesa als sistemes d’una organització. Fan servir diverses tècniques per trobar contrasenyes febles i vulnerabilitats. La simulació d’atacs reals permet valorar les polítiques de contrasenyes i explicar la importància d’utilitzar-ne de fortes.
Eines d’auditoria de xarxes sense fil
Aquestes eines avaluen la seguretat de les xarxes sense fil i ajuden a trobar vulnerabilitats i reduir riscos. Wireshark permet capturar i analitzar el trànsit de xarxa. Les dades detallades dels paquets ajuden a identificar activitats sospitoses o malicioses.
Aircrack-ng serveix per provar la seguretat de xarxes Wi-Fi. Pot trencar claus WEP i WPA-PSK perquè els especialistes n’avaluïn el xifratge. També inclou eines per capturar i injectar paquets.
Kismet és un detector, sniffer i sistema de detecció d’intrusions de xarxes sense fil de codi obert. Pot detectar i registrar xarxes, incloses les ocultes, i capturar-ne el trànsit. Proporciona informació com ara SSID, adreça MAC i intensitat del senyal.
NetStumbler és una eina per a Windows que detecta xarxes sense fil i mostra dades com ara SSID, adreça MAC, canal i intensitat del senyal. També serveix per resoldre problemes bàsics i identificar interferències.
En resum, les eines d’auditoria sense fil ajuden a trobar vulnerabilitats, analitzar el trànsit i avaluar el xifratge. Permeten protegir les xarxes i la confidencialitat i integritat de les dades que hi circulen.
Marcs d’enginyeria social
Els marcs d’enginyeria social ofereixen un mètode estructurat per fer proves de penetració eficaces , simular atacs reals i avaluar la vulnerabilitat de l’organització. Ajuden a detectar debilitats dels controls humans i a preparar mesures de mitigació. El phishing i el spear phishing intenten que les persones revelin informació sensible o facin accions que comprometin la seguretat. El pretexting crea identitats o situacions falses per manipular les persones i obtenir informació. El tailgating i l’observació per sobre de l’espatlla aprofiten la confiança o l’observació visual per entrar en espais restringits o obtenir informació sensible.
El paper de les proves de penetració en el compliment normatiu
Identificar vulnerabilitats i debilitats
Identificar vulnerabilitats i debilitats és essencial per a les proves de penetració. Les avaluacions exhaustives permeten descobrir defectes que poden aprofitar actors maliciosos. Els especialistes examinen de manera sistemàtica el sistema, la xarxa o l’aplicació per trobar punts febles que permetrien accedir-hi sense autorització o filtrar dades.
Combinen proves manuals, escàners automatitzats i marcs d’avaluació de vulnerabilitats per examinar la postura de seguretat i proposar correccions concretes.
També analitzen les polítiques i els procediments de seguretat i la conscienciació dels empleats. Això ajuda a detectar debilitats humanes, com ara la vulnerabilitat a l’enginyeria social o la manca de formació.
Els informes combinen sovint mètodes quantitatius i qualitatius. Poden descriure les vulnerabilitats, l’impacte potencial i les mesures de mitigació, i ordenar-les segons la gravetat i la facilitat d’explotació perquè l’organització assigni bé els recursos.
La identificació de vulnerabilitats és un procés continu. La tecnologia evoluciona i apareixen amenaces noves. Les organitzacions han de repetir les proves, corregir els punts febles i protegir les dades sensibles de l’accés no autoritzat.
Protegir les dades sensibles
La protecció de dades sensibles és essencial perquè una filtració pot tenir conseqüències econòmiques, reputacionals o legals. El xifratge converteix les dades en un format que només es pot llegir amb la clau de desxifratge correcta. Així, si algú intercepta les dades, no les pot llegir ni utilitzar sense autorització.
El control d’accés aplica permisos i mecanismes d’autenticació estrictes perquè només les persones autoritzades accedeixin a la informació. Limitar l’accés redueix el risc de divulgació o ús indegut.
Les organitzacions també poden implementar solucions de prevenció de pèrdua de dades (DLP). Aquestes eines supervisen i bloquegen la transmissió o l’emmagatzematge no autoritzats de dades sensibles, per exemple per correu electrònic o transferència de fitxers.
La classificació de dades ordena la informació segons la seva sensibilitat. Això ajuda a prioritzar les mesures de seguretat, assignar recursos i protegir adequadament els actius més importants.
En resum, cal combinar xifratge, control d’accés, prevenció de pèrdua de dades i classificació de dades per reduir les filtracions i protegir la informació valuosa.
Millorar la resposta a incidents
Les proves periòdiques ajuden a detectar vulnerabilitats dels sistemes i les xarxes i a millorar la resposta a incidents. La resposta a incidents és el procés de detectar, gestionar i recuperar-se d’incidents de seguretat. Requereix coordinació per reduir-ne l’impacte i restablir les operacions normals.
Les proves de penetració contribueixen a millorar-la de diverses maneres:
- Identificar vulnerabilitats: permeten corregir o mitigar els punts febles que podrien aprofitar els atacants i reduir la probabilitat d’un atac reeixit.
- Provar els plans de resposta: les simulacions d’atacs reals permeten avaluar els procediments i introduir les millores necessàries.
- Millorar les capacitats de resposta: les troballes poden justificar l’actualització de procediments, la formació del personal o la implementació de noves tecnologies i eines.
- Millorar la coordinació: la col·laboració entre els equips d’IT, seguretat i resposta a incidents afavoreix una comunicació i una resposta més eficients.
Les proves periòdiques ajuden les organitzacions a preparar-se i respondre millor als incidents de seguretat.
Demostrar diligència deguda
Demostrar diligència deguda és una part clau de les proves de penetració. Requereix avaluar els sistemes i les dades de manera exhaustiva i prendre les mesures adequades per protegir-los. Les proves periòdiques ajuden a trobar vulnerabilitats ocultes en infraestructures, aplicacions i processos abans que les aprofitin actors maliciosos.
El futur de les proves de penetració
Tecnologies i amenaces emergents
Els avenços tecnològics aporten oportunitats i reptes a la ciberseguretat. Les noves tecnologies creen vies d’atac i vulnerabilitats que els ciberdelinqüents poden explotar. Els professionals han de conèixer aquestes tecnologies i les amenaces associades.
L’Internet de les coses (IoT) connecta dispositius i objectes que es comuniquen i intercanvien dades. La seva proliferació crea riscos com ara autenticació feble, protocols de comunicació insegurs i accés no autoritzat a dades sensibles.
La intel·ligència artificial (IA) també crea reptes. Els sistemes d’IA poden transformar sectors, però també introdueixen riscos. Els adversaris poden fer servir algoritmes d’IA per crear atacs sofisticats, com ara correus de phishing generats per IA o programari maliciós basat en IA.
Per respondre a aquestes amenaces, els professionals han d’adaptar les defenses. Això inclou protegir els dispositius IoT amb autenticació sòlida i xifratge, i invertir en solucions que detectin i mitiguin atacs basats en IA.
L’evolució ràpida de la tecnologia comporta tant oportunitats com reptes. Els professionals han de mantenir-se alerta i adaptar les estratègies a les tecnologies i amenaces emergents.
Automatització i intel·ligència artificial en les proves de penetració
L’automatització i la intel·ligència artificial (IA) estan transformant les proves de penetració. Permeten trobar vulnerabilitats més de pressa i amb més eficiència, i ajuden les organitzacions a avançar-se a les amenaces. En automatitzar tasques repetitives i aplicar algoritmes d’IA, els professionals poden centrar-se en problemes complexos i en estratègies eficaces de mitigació.
Proves contínues i DevSecOps
Les proves contínues i DevSecOps són conceptes importants de ciberseguretat. Les proves contínues integren activitats de prova durant tot el cicle de desenvolupament del programari perquè les vulnerabilitats es trobin i es corregeixin aviat. Això accelera la detecció i la correcció i redueix el risc de filtracions.
DevSecOps integra les pràctiques de seguretat al procés de desenvolupament. Els equips de desenvolupament, operacions i seguretat col·laboren perquè cada fase del cicle incorpori seguretat.
Per aplicar aquests conceptes, les organitzacions poden seguir aquestes pràctiques:
- Automatització: automatitza les proves de seguretat per mantenir una cobertura coherent i completa.
- Integració: incorpora les eines i els processos de seguretat a la cadena de desenvolupament per trobar i corregir vulnerabilitats aviat.
- Col·laboració: promou la cooperació entre desenvolupament, operacions i seguretat perquè la seguretat sigui responsabilitat compartida.
- Educació i formació: forma contínuament desenvolupadors i altres participants en bones pràctiques de seguretat.
L’adopció de proves contínues i DevSecOps millora la postura de seguretat de les aplicacions i redueix el risc de ciberatacs.
Consideracions ètiques
L’ètica és fonamental en les proves de penetració. Els professionals han d’actuar segons els principis i les normes ètiques. Els ciberdelinqüents canvien contínuament les seves tàctiques per explotar vulnerabilitats de sistemes i xarxes . Per això, els especialistes han de seguir les directrius ètiques i les bones pràctiques més recents.
Competències i formació dels especialistes
Els especialistes en proves de penetració necessiten una base sòlida en xarxes, sistemes operatius i llenguatges de programació. També han de conèixer els principis i les bones pràctiques de seguretat. Les tècniques i les eines de pirateria ètica també són necessàries.
Per adquirir les competències, cal fer formació formal i obtenir certificacions com ara Certified Ethical Hacker (CEH) o Offensive Security Certified Professional (OSCP). Aquestes certificacions acrediten els coneixements necessaris per fer proves de penetració.
A més de les competències tècniques, els especialistes necessiten pensament analític i capacitat per resoldre problemes. Han de pensar com un atacant i trobar possibles vulnerabilitats dels sistemes i les aplicacions.
Per mantenir-se al dia, cal aprendre contínuament i participar en conferències de ciberseguretat i competicions Capture the Flag (CTF).
En conjunt, l’experiència tècnica, el pensament analític i l’aprenentatge continu són essencials per identificar i mitigar riscos de seguretat.
El futur de les proves de penetració és dinàmic i evoluciona ràpidament. A mesura que avança la tecnologia i les ciberamenaces es tornen més sofisticades, les organitzacions han de mantenir-se al capdavant de la ciberseguretat. A simeononsecurity.com oferim coneixements i recursos de seguretat per ajudar-te a seguir l’evolució del sector. Tant si comences com si ja tens experiència, el lloc ofereix tendències recents, bones pràctiques i recursos per ampliar els teus coneixements i competències . Visita simeononsecurity.com per saber com mantenir-te al dia.
Conclusió
En resum, les proves de penetració periòdiques són essencials per garantir la seguretat i la resiliència de les defenses digitals d’una organització. Les avaluacions sistemàtiques permeten detectar i corregir possibles mancances de seguretat abans que les explotin actors maliciosos. Entre els beneficis hi ha una millor resposta a incidents, el compliment normatiu i una protecció més sòlida de les dades sensibles. Les proves eficaces exigeixen planificació, eines i tecnologies adequades i bones pràctiques. A mesura que evoluciona la ciberseguretat, cal adaptar les proves a les noves tecnologies i amenaces, incorporar automatització i IA i integrar-hi les proves contínues i DevSecOps. També cal mantenir els principis ètics i desenvolupar les competències dels especialistes per fer aquestes proves de manera responsable i eficaç.
Preguntes freqüents
Què són les proves de penetració?
Les proves de penetració, també anomenades pirateria ètica, identifiquen de manera preventiva vulnerabilitats en sistemes i xarxes informàtics. Simulen atacs reals per avaluar la postura de seguretat d’una organització.
Per què són importants les proves periòdiques?
Ajuden a trobar i corregir vulnerabilitats abans que les explotin actors maliciosos. Permeten avançar-se a les ciberamenaces i protegir les dades sensibles.
Quins beneficis ofereixen?
Permeten trobar debilitats dels controls, validar les mesures de seguretat, millorar la resposta a incidents i complir els requisits normatius.
Quines tècniques s’utilitzen habitualment?
Les tècniques inclouen l’escaneig de xarxes, l’avaluació i l’explotació de vulnerabilitats, l’enginyeria social i el cracking de contrasenyes. Ajuden a trobar debilitats des de perspectives diferents.
Quins reptes presenten?
Les xarxes complexes, els atacs canviants, les limitacions de temps i recursos i la necessitat d’especialistes qualificats dificulten les proves. La planificació i la coordinació ajuden a superar aquests reptes.
Quines bones pràctiques fan que siguin eficaces?
Defineix objectius clars, obtén l’autorització adequada, combina proves automatitzades i manuals, documenta les troballes i proposa correccions concretes.
Related Posts