Les 5 millors certificacions de ciberseguretat per a professionals dels negocis

Table of Contents
Les 5 millors certificacions no tècniques de ciberseguretat per a professionals dels negocis el 2026
En l’era digital, la ciberseguretat és una part essencial de les operacions de qualsevol empresa. Amb l’augment de les amenaces i els atacs, les organitzacions necessiten professionals qualificats que protegeixin amb eficàcia la informació i les dades sensibles. Les certificacions tècniques són conegudes i habituals en l’àmbit de la ciberseguretat, però també hi ha certificacions no tècniques valuoses per als professionals dels negocis. Proporcionen una comprensió àmplia dels principis, les polítiques i les bones pràctiques de ciberseguretat sense exigir coneixements tècnics profunds.
El 2026, el panorama de la ciberseguretat continua evolucionant amb rapidesa. Segons informes recents del sector, es preveu que la despesa mundial en ciberseguretat superi els 215.000 milions de dòlars el 2026, un augment del 12% respecte de l’any anterior. Les organitzacions reconeixen cada vegada més que una ciberseguretat eficaç requereix més que coneixements tècnics: també necessita una governança sòlida, gestió de riscos, compliment de les normes de privacitat i lideratge estratègic de professionals orientats als negocis.
El dèficit mundial de professionals de ciberseguretat va arribar als 3,5 milions de vacants el 2026. Una part important correspon a llocs de gestió, governança i privacitat, que demanen coneixements empresarials en lloc d’habilitats tècniques profundes. Això obre oportunitats per als professionals dels negocis que obtenen certificacions pertinents.
Aquesta guia presenta les cinc principals certificacions no tècniques de ciberseguretat útils per als professionals dels negocis el 2026. Inclou informació detallada sobre preus, retorn de la inversió, oportunitats de progressió professional i comparació amb altres opcions del mercat.
Per consultar una comparació completa de les principals certificacions de ciberseguretat tècniques i no tècniques, vegeu la nostra guia: Guia de comparació de certificacions de ciberseguretat 2026 .
Per què són importants les certificacions no tècniques el 2026
Abans de veure les certificacions concretes, convé entendre per què les certificacions no tècniques de ciberseguretat són cada vegada més valuoses:
Una necessitat empresarial
La ciberseguretat moderna és, en essència, una funció de gestió del risc empresarial. A més dels controls tècnics, les organitzacions necessiten líders que puguin:
- Traduir els riscos tècnics en impactes empresarials
- Desenvolupar estratègies de seguretat alineades amb els objectius de negoci
- Gestionar requisits normatius complexos
- Crear i gestionar programes de seguretat eficaços
- Comunicar conceptes de seguretat a parts interessades no tècniques
- Prendre decisions informades sobre inversions en seguretat basades en riscos
Complexitat normativa
El marc normatiu s’ha tornat molt més complex el 2026. Les organitzacions han de complir:
- GDPR (Reglament general de protecció de dades), amb una aplicació més estricta
- CCPA 2.0 (Llei de privacitat del consumidor de Califòrnia, versió reforçada)
- CPRA (Llei de drets de privacitat de Califòrnia)
- HIPAA (Llei de portabilitat i responsabilitat de les assegurances mèdiques)
- CMMC 2.0 (Model de maduresa de capacitats de ciberseguretat)
- Diverses lleis estatals de privacitat
- Requisits internacionals de protecció de dades
Per gestionar aquest entorn calen coneixements especialitzats en privacitat, compliment i gestió de riscos, precisament els que ofereixen aquestes certificacions.
Progressió professional i remuneració
Els professionals amb certificacions no tècniques reconegudes de ciberseguretat obtenen increments salarials importants:
| Lloc | Sense certificació | Amb certificació pertinent | Augment salarial |
|---|---|---|---|
| Responsable de privacitat | $95,000 | $125,000 - $145,000 | 32-53% |
| Gestor de seguretat | $110,000 | $140,000 - $165,000 | 27-50% |
| Gestor de compliment | $100,000 | $130,000 - $155,000 | 30-55% |
| Gestor de riscos | $105,000 | $135,000 - $160,000 | 29-52% |
| CISO | $180,000 | $225,000 - $300,000 | 25-67% |
Dades salarials basades en les mitjanes del mercat dels EUA el 2026.
1. Certified Information Systems Security Professional (CISSP)
La certificació Certified Information Systems Security Professional (CISSP) és una credencial reconeguda arreu del món per a professionals de la ciberseguretat. Inclou temes tècnics, però està dissenyada des d’una perspectiva directiva i estratègica. És adequada per a executius, gestors i consultors que volen ampliar els seus coneixements de ciberseguretat.
Per què CISSP per als professionals dels negocis?
La certificació CISSP demostra la teva capacitat per dissenyar, implementar i gestionar un programa de ciberseguretat d’àmbit empresarial. A diferència de les certificacions purament tècniques, CISSP se centra en:
- Planificació estratègica de la seguretat i governança
- Comprensió de les necessitats i limitacions empresarials
- Gestió de riscos i marcs de presa de decisions
- Compliment normatiu i dels estàndards del sector
- Gestió i lideratge de programes de seguretat
Els vuit dominis CISSP (2026)
CISSP cobreix una gamma àmplia de temes de ciberseguretat en vuit dominis:
Gestió de la seguretat i dels riscos
- Principis de governança de la seguretat
- Consideracions de compliment i legals
- Ètica professional
- Polítiques, estàndards, procediments i directrius de seguretat
- Planificació de continuïtat del negoci i recuperació davant desastres
- Seguretat del personal
- Conceptes de gestió de riscos
Seguretat dels actius
- Classificació de la informació i dels actius
- Protecció de la privacitat
- Gestió del cicle de vida de les dades
- Controls de seguretat de les dades
- Requisits de tractament
Arquitectura i enginyeria de seguretat
- Principis de disseny de seguretat
- Models i marcs de seguretat
- Disseny de sistemes segurs
- Sistemes criptogràfics
- Seguretat física
Seguretat de les comunicacions i de les xarxes
- Arquitectura i disseny de xarxes
- Canals de comunicació segurs
- Components i protocols de xarxa
Gestió de la identitat i dels accessos (IAM)
- Gestió de la identitat
- Models de control d’accés
- Identitat com a servei (IDaaS)
- Serveis d’identitat de tercers
Avaluació i proves de seguretat
- Estratègies d’avaluació i de proves
- Recollida de dades dels processos de seguretat
- Auditories de seguretat
- Avaluacions de vulnerabilitats
Operacions de seguretat
- Conceptes d’operacions de seguretat
- Aprovisionament de recursos
- Gestió d’incidents
- Recuperació davant desastres i continuïtat del negoci
Seguretat del desenvolupament de programari
- Seguretat dins del cicle de vida del desenvolupament de programari
- Controls de seguretat als entorns de desenvolupament
- Eficàcia de la seguretat del programari
Requisits CISSP (2026)
- Experiència laboral: Almenys 5 anys d’experiència laboral remunerada acumulada en dos o més dels vuit dominis CISSP. Un títol universitari de quatre anys o una credencial de la llista aprovada per (ISC)² pot substituir un any d’experiència.
- Examen: 100-150 preguntes en format adaptatiu, 3 hores, puntuació d’aprovat: 700/1000.
- Aprovació: Cal que et avali un professional certificat per (ISC)².
- Requisits CPE: 120 crèdits CPE cada tres anys.
Costos CISSP (2026)
| Component del cost | Import |
|---|---|
| Taxa d’examen (EUA) | $749 |
| Taxa anual de manteniment (AMF) | $149 |
| Materials d’estudi (estimació) | $300-$800 |
| Curs de formació (opcional) | $3,000-$4,500 |
| Cost total del primer any | $1,198-$6,198 |
| Renovació anual | $149 |
Impacte professional
Els titulars de CISSP en llocs orientats als negocis indiquen:
- Un augment salarial mitjà de $25,000-$40,000 en dos anys
- Un 68% obté un ascens durant els 18 mesos posteriors a la certificació
- Més credibilitat en llocs de lideratge de seguretat
- Més capacitat per comunicar-se amb directius de nivell C
Qui hauria d’obtenir CISSP?
- Gestors i directors de seguretat
- Gestors de TI que passen a llocs de seguretat
- Professionals de gestió de riscos
- Responsables de compliment
- Gestors de continuïtat del negoci
- Consultors de seguretat
- Persones que aspiren a un lloc de CISO o de lideratge sènior de seguretat
Per saber-ne més sobre CISSP i els seus requisits, visita: CISSP - Certified Information Systems Security Professional
Per comparar CISSP amb altres certificacions de seguretat, consulta la Guia de comparació de certificacions de ciberseguretat 2026 .
2. Certified Information Privacy Professional/Europe (CIPP/E)
La certificació Certified Information Privacy Professional/Europe (CIPP/E) està pensada específicament per a professionals que gestionen la protecció de dades i les lleis de privacitat de la Unió Europea (UE). El 2026, l’aplicació del GDPR s’ha intensificat i les multes agregades superen els 2.500 milions d’euros anuals. Per això, les organitzacions prioritzen cada vegada més la competència en privacitat.
Per què CIPP/E el 2026?
La certificació CIPP/E és cada vegada més necessària per diversos motius:
- Maduresa del GDPR: En el seu vuitè any d’aplicació, les autoritats reguladores han afinat les expectatives i intensificat l’escrutini.
- Rellevància mundial: Molts països han adoptat marcs inspirats en el GDPR, de manera que els coneixements de privacitat de la UE són aplicables arreu del món.
- Schrems II i transferències de dades: La complexitat de les transferències internacionals de dades requereix coneixements especialitzats.
- Privacitat des del disseny: Les organitzacions integren cada vegada més la privacitat en el desenvolupament de productes i necessiten professionals qualificats.
- Qüestió de consell d’administració: La privacitat ha esdevingut un tema de consell d’administració, fet que augmenta la importància dels professionals certificats.
Visió general del contingut CIPP/E
La certificació cobreix de manera completa la llei i la pràctica de la privacitat a la UE:
Legislació i regulació europea de protecció de dades
- Context històric i evolució de la protecció de dades a la UE
- Institucions de la UE i les seves funcions en la regulació de la privacitat
- Procediments legislatius i marc regulador
- Principis clau de privacitat de la legislació de la UE
- Autoritats de privacitat i les seves facultats d’aplicació
Fonaments del GDPR
- Àmbit material i territorial, quan s’aplica el GDPR
- Definicions bàsiques, dades personals, tractament, responsables i encarregats
- Principis del tractament, licitud, lleialtat, transparència, limitació de finalitat i minimització de dades
- Bases jurídiques del tractament, consentiment, contracte, obligació legal, interessos vitals, missió d’interès públic i interessos legítims
- Categories especials de dades, dades sensibles que exigeixen protecció reforçada
- Dades dels infants, requisits específics per tractar-ne la informació
Drets de les persones interessades
- Dret a la informació, obligacions de transparència
- Dret d’accés, sol·licituds d’accés de les persones interessades (SAR)
- Dret de rectificació, correcció de dades inexactes
- Dret de supressió (“dret a l’oblit”)
- Dret a limitar el tractament
- Dret a la portabilitat de les dades
- Dret d’oposició, incloses les decisions automatitzades
- Drets relatius al tractament automatitzat, perfils i decisions algorítmiques
Obligacions dels responsables i encarregats
- Principi de responsabilitat proactiva, demostrar el compliment
- Protecció de dades des del disseny i per defecte
- Registres d’activitats de tractament (registres de l’article 30)
- Avaluacions d’impacte relatives a la protecció de dades (DPIA)
- Consulta prèvia amb autoritats de control
- Delegats de protecció de dades (DPO), nomenament i funció
- Seguretat del tractament, mesures tècniques i organitzatives adequades
- Notificació de violacions, termini de notificació de 72 hores
- Contractes amb encarregats, requisits de l’article 28
Transferències internacionals de dades
- Mecanismes de transferència, decisions d’adequació, clàusules contractuals tipus (SCC) i normes corporatives vinculants (BCR)
- Implicacions de Schrems II, mesures complementàries i avaluacions d’impacte de transferència
- Adequació entre el Regne Unit i la UE després del Brexit
- Marc de privacitat de dades EUA-UE (substitut del Privacy Shield)
- Avaluacions de riscos de transferència i documentació
Aplicació i responsabilitat
- Facultats de les autoritats de control i mecanismes de cooperació
- Procediments de tramitació de reclamacions
- Facultats d’investigació i correcció
- Multes administratives, metodologia de càlcul i imports màxims
- Responsabilitat civil i drets d’indemnització
- Codis de conducta i mecanismes de certificació
Detalls de l’examen CIPP/E (2026)
- Format: 90 preguntes d’opció múltiple
- Durada: 2,5 hores
- Puntuació d’aprovat: 300/500 (puntuació escalada)
- Idiomes: Disponible en diversos idiomes, com ara anglès, alemany, francès i espanyol
- Modalitat: Centres de proves Pearson VUE o supervisió en línia
Costos CIPP/E (2026)
| Component del cost | Import |
|---|---|
| Membresia IAPP (obligatòria) | $550/any |
| Taxa d’examen (tarifa de membre) | $550 |
| Materials d’estudi | $200-$500 |
| Curs de formació (opcional) | $2,200-$3,500 |
| Cost total del primer any | $1,300-$4,600 |
| Renovació anual | $550 (membresia + CPE) |
Manteniment de CIPP/E
- Requisits CPE: 20 crèdits CPE cada dos anys
- Recertificació: Es pot repetir l’examen si no s’han completat els crèdits CPE
- Membresia IAPP: Cal mantenir una membresia activa
Oportunitats professionals amb CIPP/E
La certificació CIPP/E obre l’accés a diversos llocs:
- Delegat de protecció de dades (DPO), requerit en moltes organitzacions de la UE
- Gestor de privacitat, supervisió dels programes de privacitat de l’organització
- Consultor de privacitat, assessorament sobre el compliment del GDPR
- Assessor jurídic de privacitat, funcions legals centrades en la privacitat
- Gestor de compliment, funcions de compliment més àmplies amb enfocament en privacitat
Impacte salarial (2026)
| Lloc | Ubicació | Salari mitjà |
|---|---|---|
| DPO | Alemanya | €85,000-€120,000 |
| DPO | Regne Unit | £75,000-£110,000 |
| DPO | França | €75,000-€100,000 |
| Gestor de privacitat | Mitjana UE | €70,000-€95,000 |
| Consultor de privacitat | Mitjana UE | €80,000-€125,000 |
Llocs als EUA que donen suport a operacions de la UE: $110,000-$155,000
Qui hauria d’obtenir CIPP/E?
- Professionals d’organitzacions amb seu a la UE
- Empreses dels EUA amb clients o operacions a la UE
- Professionals jurídics especialitzats en privacitat
- Responsables de compliment que gestionen el GDPR
- Delegats de protecció de dades
- Gestors de producte que tracten dades de la UE
- Professionals de màrqueting que gestionen dades de clients de la UE
Certificacions complementàries
Molts titulars de CIPP/E també obtenen:
- CIPP/US, per entendre la legislació de privacitat dels EUA
- CIPM, per adquirir competències de gestió de programes de privacitat
- CIPT, per entendre la tecnologia de privacitat
Per obtenir informació detallada sobre CIPP/E, visita: CIPP/E - Certified Information Privacy Professional/Europe
3. Certified Information Privacy Manager (CIPM)
La certificació Certified Information Privacy Manager (CIPM) està pensada per a professionals responsables de gestionar i governar programes de privacitat dins les organitzacions. Certificacions com CIPP/E se centren a entendre les lleis de privacitat, mentre que CIPM se centra a implementar i posar en funcionament programes de privacitat.
Per què CIPM el 2026?
A mesura que la normativa de privacitat ha madurat, les organitzacions han passat de centrar-se només en el compliment legal a crear programes de privacitat complets i sostenibles. CIPM respon a aquesta necessitat amb:
- Marcs pràctics per gestionar programes de privacitat
- Orientació operativa per a la gestió quotidiana de la privacitat
- Metodologies d’avaluació dels riscos de privacitat
- Estructures de governança de la privacitat organitzativa
- Enfocaments de mètriques i mesura per als programes de privacitat
El 2026, el 87% de les empreses Global 500 han establert programes formals de privacitat, fet que crea una demanda important de professionals amb competències CIPM.
Visió general del contingut CIPM
La certificació cobreix tres dominis principals:
I. Governança del programa de privacitat (45%)
Aquest domini se centra a establir i mantenir estructures de governança de privacitat:
1. Marc de governança de privacitat
- Estructures organitzatives per gestionar la privacitat
- Polítiques, estàndards i procediments de privacitat
- Mecanismes d’informació al consell i a l’equip directiu
- Estructures de comitès de privacitat i elaboració de mandats
- Integració amb altres funcions de governança (risc, compliment, seguretat)
2. Estratègia del programa de privacitat
- Alineació de la privacitat amb els objectius empresarials
- Models de maduresa dels programes de privacitat
- Planificació estratègica d’iniciatives de privacitat
- Elaboració de pressupostos i assignació de recursos
- Justificació empresarial de les inversions en privacitat
3. Lideratge de privacitat
- Cultura de privacitat dins les organitzacions
- Gestió del canvi en iniciatives de privacitat
- Participació i comunicació amb les parts interessades
- Programes de formació i conscienciació
- Mètriques i indicadors clau de rendiment (KPI)
4. Lleis, normativa i marcs
- Mapeig dels requisits normatius
- Comprensió dels marcs mundials de privacitat
- Seguiment dels canvis normatius
- Adaptació dels programes als nous requisits
- Col·laboració amb assessorament jurídic
II. Cicle de vida operatiu del programa de privacitat (40%)
Aquest domini cobreix la gestió quotidiana dels programes de privacitat:
1. Descoberta i inventari de dades
- Creació i manteniment d’inventaris de dades
- Mapatge i documentació dels fluxos de dades
- Inventaris de sistemes i proveïdors
- Gestió del cicle de vida de les dades
- Registres d’activitats de tractament
2. Avaluacions de privacitat
- Avaluacions d’impacte de privacitat (PIA/DPIA)
- Metodologies d’avaluació de riscos de privacitat
- Avaluacions d’impacte de transferències
- Avaluacions d’interès legítim
- Avaluacions de privacitat de tercers
3. Privacitat des del disseny
- Integració de la privacitat en el desenvolupament de productes
- Requisits de privacitat en el disseny de sistemes
- Col·laboració amb equips d’enginyeria i de producte
- Privacitat en entorns de desenvolupament àgil
- Documentació dels requisits de privacitat
4. Gestió dels drets de les persones interessades
- Implementació de processos per a sol·licituds de drets
- Automatització de l’execució dels drets
- Gestió de sol·licituds complexes
- Procediments de verificació
- Gestió dels terminis de resposta
5. Gestió de proveïdors i tercers
- Avaluacions de privacitat dels proveïdors
- Clàusules contractuals de privacitat
- Seguiment continu dels proveïdors
- Gestió d’encarregats segons el GDPR
- Resposta a violacions de proveïdors
6. Elaboració de polítiques i avisos
- Creació d’avisos i polítiques de privacitat
- Estratègies de gestió del consentiment
- Avisos i gestió de galetes
- Marcs d’avís i elecció
- Requisits de transparència
7. Resposta a violacions i incidents de privacitat
- Procediments de resposta a violacions
- Avaluació i notificació de violacions
- Mesures de correcció i reparació
- Anàlisi de la causa arrel
- Revisió posterior a l’incident
III. Compliment estratègic del programa de privacitat (15%)
Aquest domini tracta l’alineació de la privacitat amb l’estratègia empresarial:
1. Tecnologia de privacitat i gestió de dades
- Tecnologies de millora de la privacitat (PET)
- Tecnologies de minimització de dades
- Anonimització i pseudonimització
- Plataformes de gestió de privacitat
- Automatització i IA en programes de privacitat
2. Formació i conscienciació
- Formació en privacitat segons el rol
- Campanyes de conscienciació
- Mesura de l’eficàcia de la formació
- Programes d’ambaixadors de privacitat
- Creació d’una cultura de privacitat
3. Mesura de l’eficàcia del programa de privacitat
- Indicadors clau de rendiment (KPI)
- Indicadors clau de risc (KRI)
- Elaboració de quadres de mètriques
- Comparació i avaluació de maduresa
- Informes per a la direcció
Detalls de l’examen CIPM (2026)
- Format: 90 preguntes d’opció múltiple i basades en escenaris
- Durada: 2,5 hores
- Puntuació d’aprovat: 300/500 (puntuació escalada)
- Modalitat: Centres Pearson VUE o supervisió en línia
- Tipus de preguntes: Combinació de coneixements i situacions aplicades
Costos CIPM (2026)
| Component del cost | Import |
|---|---|
| Membresia IAPP (obligatòria) | $550/any |
| Taxa d’examen (tarifa de membre) | $550 |
| Materials d’estudi | $200-$400 |
| Curs de formació (opcional) | $2,200-$3,200 |
| Cost total del primer any | $1,300-$4,350 |
| Renovació anual | $550 (membresia + CPE) |
Valor pràctic de CIPM
La certificació CIPM aporta valor pràctic immediat amb:
1. Marcs a punt per utilitzar
- Plantilles de programes de privacitat
- Qüestionaris d’avaluació
- Plantilles de polítiques
- Plans de resposta a incidents
2. Eines operatives
- Marcs DPIA
- Plantilles d’inventari de dades
- Metodologies d’avaluació de riscos
- Qüestionaris d’avaluació de proveïdors
3. Mètriques i mesura
- Marcs KPI per a programes de privacitat
- Plantilles de quadres de comandament
- Models d’avaluació de maduresa
- Enfocaments de comparació
Impacte professional
Els titulars de CIPM indiquen:
- Augment salarial mitjà del 42% durant els 18 mesos posteriors a la certificació
- Ascens més ràpid a llocs de lideratge de privacitat
- Més credibilitat amb les parts interessades del negoci
- Implementació més eficaç dels programes de privacitat
Perfil de candidat ideal
CIPM és especialment valuosa per a:
- Responsables de privacitat que creen o gestionen programes
- Gestors de privacitat responsables de les operacions
- Gestors de compliment amb responsabilitats de privacitat
- Gestors de riscos que tracten riscos de privacitat
- Professionals dels negocis que lideren la privacitat
- Consultors que implementen programes de privacitat
La “Triple Crown” - CIPP/CIPM/CIPT
Molts professionals de privacitat obtenen diverses certificacions IAPP:
| Certificació | Enfocament | Quan obtenir-la |
|---|---|---|
| CIPP/E o CIPP/US | Legislació de privacitat | Primera, estableix la base jurídica |
| CIPM | Gestió de privacitat | Segona, afegeix experiència operativa |
| CIPT | Tecnologia de privacitat | Tercera, afegeix la dimensió tècnica |
Aquesta combinació aporta:
- Coneixements jurídics (CIPP)
- Competències de gestió (CIPM)
- Comprensió tècnica (CIPT)
Comparació amb altres certificacions de privacitat
| Aspecte | CIPM | CIPP/E | CIPP/US | CIPT |
|---|---|---|---|---|
| Enfocament | Gestió de programes | Legislació UE | Legislació EUA | Tecnologia |
| Profunditat tècnica | Baixa | Cap | Cap | Moderada |
| Enfocament de gestió | Molt alt | Baix | Baix | Moderat |
| Enfocament d’implementació | Molt alt | Moderat | Moderat | Alt |
| Lloc ideal | Gestor/responsable de privacitat | DPO | Gestor de privacitat EUA | Enginyer de privacitat |
Per obtenir informació detallada sobre CIPM, visita: CIPM - Certified Information Privacy Manager
Per consultar una comparació completa de certificacions de privacitat, vegeu la Guia de comparació de certificacions de ciberseguretat 2026 .
4. Certified Information Security Manager (CISM)
La certificació Certified Information Security Manager (CISM) està pensada per a professionals dels negocis responsables de gestionar i supervisar el programa de seguretat de la informació d’una organització. Administrada per ISACA, CISM se centra en la gestió i l’estratègia, no en la implementació tècnica.
Per què CISM per als professionals dels negocis?
CISM és una bona opció per a professionals que han de connectar la seguretat informàtica amb els objectius empresarials. El 2026, els titulars de CISM guanyen una mitjana de $145,000 a escala mundial, i els professionals amb experiència en llocs superiors guanyen més de $200,000.
Diferenciadors clau de CISM:
- Enfocament directiu: Prioritza la gestió de programes de seguretat, no la implementació tècnica.
- Alineació empresarial: Se centra a alinear la seguretat amb els objectius de negoci.
- Enfocament basat en riscos: Dona importància central a entendre i gestionar els riscos de seguretat.
- Visió estratègica: Desenvolupa estratègies de seguretat que permeten assolir objectius empresarials.
- Perspectiva d’empresa: Considera la seguretat de tota l’organització, no només de TI.
Els quatre dominis CISM (2026)
CISM cobreix quatre dominis amplis:
Domini 1: Governança de la seguretat de la informació (17%)
Aquest domini se centra a establir i mantenir un marc de governança de seguretat de la informació:
Marc de governança de la seguretat
- Estructures organitzatives i relacions d’informació
- Estratègia de seguretat de la informació alineada amb l’estratègia empresarial
- Participació del consell i de l’equip directiu
- Marcs de governança de seguretat (COBIT, ISO, NIST)
- Jerarquia de polítiques, estàndards i procediments
Integració amb la governança de l’empresa
- Integració amb la governança de TI
- Alineació amb la gestió de riscos empresarials (ERM)
- Consideracions de governança corporativa
- Marcs de compliment normatiu
- Relacions amb auditoria interna
Mètriques del programa de seguretat
- Indicadors clau de rendiment (KPI)
- Indicadors clau de risc (KRI)
- Enfocaments de quadre de comandament integral
- Quadres de mètriques de seguretat
- Informes per al consell
Elaboració de justificacions empresarials
- Anàlisi cost-benefici de les inversions en seguretat
- Retorn de la inversió en seguretat (ROSI)
- Cost total de propietat (TCO) de la seguretat
- Elaboració i gestió del pressupost
- Assignació de recursos
Domini 2: Gestió del risc de seguretat de la informació i compliment (20%)
Aquest domini posa l’accent en l’avaluació i gestió de riscos:
Marcs de gestió de riscos
- ISO 31000 i 27005
- Marc de gestió de riscos NIST (RMF)
- FAIR (anàlisi dels factors de risc de la informació)
- Metodologies d’avaluació de riscos
- Opcions de tractament de riscos
Avaluació de riscos
- Identificació i valoració d’actius
- Avaluacions d’amenaces i vulnerabilitats
- Metodologies d’anàlisi de riscos (qualitativa i quantitativa)
- Determinació de probabilitat i impacte
- Registres de riscos i mapes de calor
Resposta als riscos
- Acceptació, mitigació, transferència i evitació de riscos
- Plans de tractament de riscos
- Selecció i implementació de controls
- Anàlisi cost-benefici dels controls
- Gestió del risc residual
Gestió del risc de tercers
- Avaluacions de riscos de proveïdors
- Gestió de riscos de proveïdors de serveis
- Riscos de seguretat de la cadena de subministrament
- Requisits contractuals de seguretat
- Seguiment i supervisió de tercers
Gestió del compliment
- Identificació dels requisits normatius
- Marcs i estàndards de compliment
- Anàlisi de mancances i correcció
- Seguiment i informes de compliment
- Gestió i coordinació d’auditories
Domini 3: Desenvolupament i gestió del programa de seguretat de la informació (33%)
Aquest és el domini més ampli i se centra a crear i gestionar programes de seguretat:
Estratègia del programa de seguretat
- Elaboració de cartes de programa de seguretat
- Creació del full de ruta de seguretat
- Models de maduresa de programes
- Marcs de priorització
- Gestió de parts interessades
Desenvolupament del programa de seguretat
- Principis d’arquitectura de seguretat
- Marcs de controls (COBIT, CIS Controls, NIST CSF)
- Requisits bàsics de seguretat
- Desenvolupament d’estàndards de seguretat
- Desenvolupament i gestió de polítiques
Gestió de recursos
- Estructura i dotació de personal de l’equip de seguretat
- Anàlisi de mancances d’habilitats i formació
- Gestió de proveïdors de serveis de seguretat gestionats (MSSP)
- Gestió de consultors de seguretat
- Gestió pressupostària
Conscienciació i formació en seguretat de la informació
- Desenvolupament de programes de conscienciació de seguretat
- Formació de seguretat segons el rol
- Programes de simulació de pesca de credencials
- Creació d’una cultura de seguretat
- Mesura de l’eficàcia de la formació
Gestió del programa de seguretat
- Gestió de projectes d’iniciatives de seguretat
- Gestió del canvi
- Garantia de qualitat
- Revisió i millora del programa
- Auditoria del programa de seguretat
Continuïtat del negoci i recuperació davant desastres
- Anàlisi d’impacte empresarial (BIA)
- Objectius de temps de recuperació (RTO) i de punt de recuperació (RPO)
- Estratègies de continuïtat
- Planificació de la recuperació davant desastres
- Proves i manteniment
Domini 4: Gestió d’incidents (30%)
Aquest domini cobreix la resposta i gestió d’incidents de seguretat:
Planificació de resposta a incidents
- Desenvolupament del marc de resposta a incidents
- Rols i responsabilitats
- Plans de comunicació
- Procediments d’escalat
- Consideracions legals i normatives
Detecció i anàlisi d’incidents
- Criteris d’identificació d’incidents
- Tria i classificació
- Avaluació inicial i definició de l’abast
- Preservació de proves
- Integració d’intel·ligència sobre amenaces
Resposta a incidents
- Estratègies de contenció
- Procediments d’erradicació
- Operacions de recuperació
- Gestió de comunicacions
- Notificació a parts interessades
Activitats posteriors a l’incident
- Revisions de lliçons apreses
- Anàlisi de la causa arrel
- Documentació i informes
- Millora de processos
- Notificació normativa i divulgació de violacions
Integració amb la continuïtat del negoci
- Coordinació amb els equips de BC/DR
- Criteris d’activació
- Procediments de commutació i recuperació
- Comunicació amb les unitats de negoci
- Retorn a les operacions normals
Requisits CISM (2026)
Experiència laboral
- Almenys 5 anys d’experiència laboral en seguretat de la informació
- Ha d’incloure 3 anys d’experiència en gestió de seguretat de la informació en 3 o més àrees de pràctica professional CISM
- Es poden substituir fins a 2 anys d’experiència en seguretat de la informació per experiència general en TI
Examen
- 200 preguntes: 150 puntuables i 50 de prova (no identificades)
- Durada: 4 hores
- Format: Opció múltiple
- Puntuació d’aprovat: 450/800 (puntuació escalada)
- Modalitat: Centres Pearson VUE o supervisió en línia
Formació professional contínua (CPE)
- 120 hores CPE durant un període de certificació de 3 anys
- Almenys 20 hores CPE anuals
- Cal pagar una taxa anual de manteniment
Costos CISM (2026)
| Component del cost | Membre ISACA | No membre |
|---|---|---|
| Taxa d’examen | $575 | $760 |
| Taxa anual de manteniment | $85 | $100 |
| Membresia ISACA (opcional, però recomanada) | $135/any | N/A |
| Materials d’estudi | $300-$600 | $300-$600 |
| Curs de repàs (opcional) | $1,500-$3,000 | $1,500-$3,000 |
| Cost total del primer any (amb membresia) | $2,095-$4,395 | $1,660-$4,360 |
| Renovació anual (amb membresia) | $220 | $100 |
CISM o CISSP: quina triar?
Totes dues són certificacions excel·lents per a gestors de seguretat, però tenen prioritats diferents:
| Aspecte | CISM | CISSP |
|---|---|---|
| Enfocament principal | Gestió de programes de seguretat | Coneixements amplis de seguretat |
| Més adequada per a | Gestors de seguretat, CISO | Professionals de seguretat que passen a la gestió |
| Profunditat tècnica | Menor | Moderada |
| Enfocament de gestió | Més alt | Moderat |
| Gestió de riscos | Importància central | Un dels vuit dominis |
| Perfil professional adequat | Gestor de seguretat, CISO | Arquitecte de seguretat, gestor, consultor |
| Organització | ISACA | (ISC)² |
| Experiència requerida | 5 anys (3 en gestió) | 5 anys (tècnica i de gestió) |
En resum:
- Tria CISM si et centres en gestió, governança i llocs de lideratge executiu.
- Tria CISSP si vols coneixements de seguretat més amplis, tècnics i de gestió.
- Molts professionals obtenen totes dues per tenir credencials completes.
Impacte professional de CISM
La certificació CISM influeix notablement en les trajectòries professionals:
Impacte salarial
| Lloc | Salari mitjà sense CISM | Salari mitjà amb CISM | Augment |
|---|---|---|---|
| Gestor de seguretat | $115,000 | $145,000 | 26% |
| Gestor sènior de seguretat | $135,000 | $165,000 | 22% |
| Director de seguretat | $155,000 | $190,000 | 23% |
| CISO | $200,000 | $240,000 | 20% |
Basat en dades del mercat dels EUA de 2026.
Progressió professional
- El 73% dels titulars de CISM indiquen que han ascendit en els dos anys posteriors a la certificació.
- Temps mitjà fins a un lloc de CISO: CISM el redueix entre 2 i 3 anys.
- Credibilitat executiva: reconeguda pels consells i els equips directius.
- Reconeixement mundial: acceptada en més de 200 països.
Qui hauria d’obtenir CISM?
CISM és ideal per a:
- Gestors de seguretat que volen acreditar coneixements de gestió
- Professionals de seguretat que passen a llocs de gestió
- Gestors de TI que assumeixen responsabilitats de seguretat
- Gestors de riscos centrats en la seguretat de la informació
- Gestors de compliment que supervisen programes de seguretat
- Consultors de seguretat que ofereixen assessorament directiu
- Aspirants a CISO que preparen credencials per a llocs executius
Consells d’estudi i preparació
Segons els percentatges d’aprovats CISM de 2026 (aproximadament el 50%):
Calendari d’estudi recomanat
- 3-6 mesos d’estudi concentrat
- 15-20 hores per setmana
- Almenys 4-6 exàmens de pràctica
Recursos d’estudi
- Manual de repàs CISM oficial d’ISACA
- Manual de preguntes, respostes i explicacions de repàs CISM
- Curs de repàs CISM en línia d’ISACA
- Bancs de preguntes i guies d’estudi de tercers
Estratègia d’estudi
- Centra’t en els conceptes de gestió, no en memoritzar detalls tècnics.
- Pensa des d’una perspectiva de riscos i negocis.
- Utilitza el raonament basat en escenaris per a les preguntes de l’examen.
- Uneix-te a grups d’estudi o fòrums en línia.
- Fes exàmens de pràctica amb temps limitat.
Per obtenir informació detallada sobre CISM, visita: CISM - Certified Information Security Manager
5. Certified Information Privacy Professional/United States (CIPP/US)
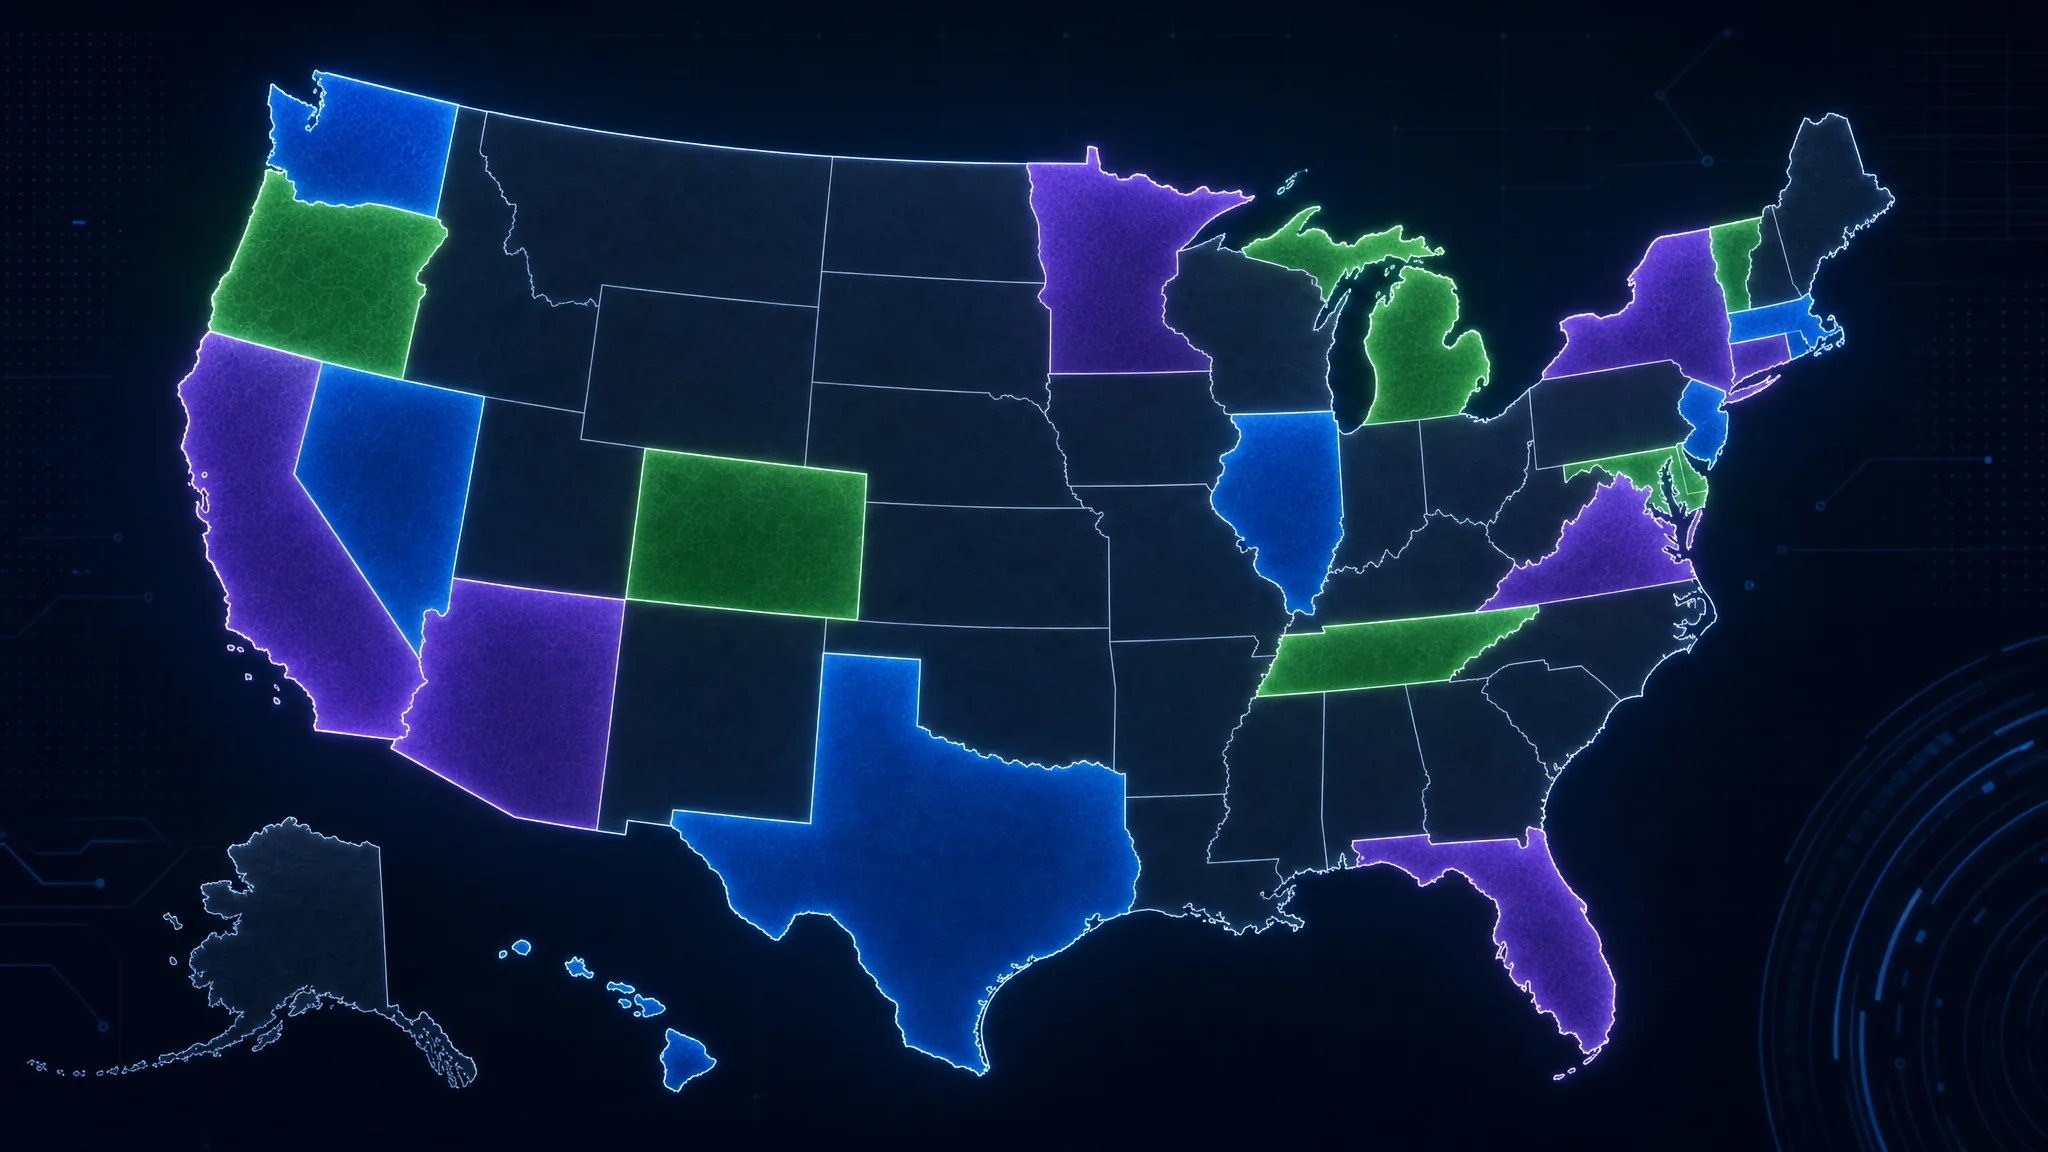
La certificació Certified Information Privacy Professional/United States (CIPP/US) està dissenyada específicament per a professionals dels negocis que treballen amb les lleis i pràctiques de privacitat dels EUA. El panorama de privacitat dels EUA ha canviat dràsticament el 2026: 18 estats ja tenen lleis completes de privacitat i CIPP/US té cada vegada més valor.
Per què CIPP/US el 2026?
El panorama de privacitat dels EUA s’ha transformat de manera important:
Expansió legislativa
- 18 estats amb lleis completes de privacitat del consumidor (eren 5 el 2023)
- Legislació federal de privacitat en consideració seriosa
- Lleis sectorials (HIPAA, GLBA, FCRA, COPPA, etc.)
- Variacions entre estats que requereixen una comprensió detallada
- Aplicació més estricta amb sancions importants
Demanda del mercat
- Salari mitjà de $128,000 per als titulars de CIPP/US en llocs de privacitat
- Augment del 65% dels llocs de responsable de privacitat als EUA des de 2023
- Programes de privacitat obligatoris per a empreses que superen els llindars estatals
- Consideracions transfrontereres amb GDPR i altres règims
Visió general del contingut CIPP/US
La certificació cobreix cinc àrees principals:
I. Introducció a l’entorn de privacitat dels EUA (10-15%)
Context històric i desenvolupament
- La privacitat com a concepte constitucional
- Delictes de privacitat del dret comú (intrusió, divulgació, falsa imatge, apropiació)
- Desenvolupament de la legislació de privacitat de la informació
- Autoregulació i bones pràctiques del sector
- Jurisdicció federal i estatal
Estructura de governança de la privacitat dels EUA
- Autoritat i aplicació de la Federal Trade Commission (FTC)
- Facultats d’aplicació dels fiscals generals estatals
- Reguladors sectorials
- Dret d’acció privada a les lleis estatals
- Panorama de les demandes col·lectives
Marcs i directrius de privacitat
- Principis de pràctiques justes d’informació de la FTC (FIPPs)
- Directrius de privacitat de l’OECD
- Marc de privacitat de l’APEC
- Marc de privacitat del NIST
- Marcs específics del sector
II. Límits a la recollida i ús de dades del sector privat (20-25%)
Lleis estatals completes de privacitat
Els EUA tenen ara una xarxa complexa de lleis estatals de privacitat. Alguns estats clau són:
California Consumer Privacy Act (CCPA) / California Privacy Rights Act (CPRA)
- Drets dels consumidors (accés, supressió, rectificació, oposició, limitació d’ús)
- Obligacions i llindars empresarials
- Requisits per a informació personal sensible
- Avaluacions de riscos i privacitat des del disseny
- Aplicació per part de l’Agència de Protecció de la Privacitat de Califòrnia (CPPA)
Virginia Consumer Data Protection Act (VCDPA)
- Llindars d’aplicabilitat
- Marc de drets dels consumidors
- Requisits d’avaluació de protecció de dades
- Senyals de preferència d’oposició
Colorado Privacy Act (CPA)
- Mecanismes d’oposició universals
- Requisits de perfils i publicitat segmentada
- Avaluacions de protecció de dades
Connecticut Data Privacy Act (CTDPA)
- Marc semblant al de Virgínia
- Disposicions específiques per a dades dels infants
Utah Consumer Privacy Act (UCPA)
- Enfocament més favorable a les empreses
- Centrada en dades sensibles
A més, el 2026 hi ha 13 estats addicionals amb lleis completes, com ara:
- Florida, Texas, Oregon, Montana, Delaware, Indiana, Iowa, Tennessee, Maryland, New Jersey, New Hampshire, Kentucky i Nebraska
Elements comuns de les lleis estatals Tot i les diferències, la majoria comparteixen:
- Llindars d’aplicabilitat basats en consumidors i ingressos
- Drets dels consumidors (accés, supressió, rectificació, portabilitat)
- Requisits de limitació de finalitat i minimització de dades
- Drets d’oposició a la venda i la publicitat segmentada
- Categories de dades sensibles amb protecció reforçada
- Avaluacions de protecció de dades per a tractaments d’alt risc
Lleis federals sectorials
Health Insurance Portability and Accountability Act (HIPAA)
- Entitats cobertes i socis comercials
- Informació sanitària protegida (PHI)
- Requisits de la regla de privacitat
- Requisits de la regla de seguretat
- Requisits de notificació de violacions
Gramm-Leach-Bliley Act (GLBA)
- Requisits per a institucions financeres
- Avisos de privacitat i drets d’oposició
- Safeguards Rule
- Restriccions a l’intercanvi d’informació
Family Educational Rights and Privacy Act (FERPA)
- Protecció dels expedients educatius
- Drets de pares i alumnes
- Límits a la divulgació
- Obligacions escolars
Children’s Online Privacy Protection Act (COPPA)
- Requisits per a llocs i serveis dirigits a infants menors de 13 anys
- Requisits de consentiment parental
- Minimització i seguretat de dades
- Drets de supressió
Fair Credit Reporting Act (FCRA)
- Agències d’informes de consumidors
- Requisits per als usuaris
- Drets dels consumidors
- Precisió i resolució de disputes
III. Màrqueting, publicitat i elaboració de perfils (15-20%)
Correu electrònic i missatgeria electrònica
- CAN-SPAM Act - Requisits per al correu comercial
- Telephone Consumer Protection Act (TCPA) - Límits a trucades, missatges i faxos
- Lleis estatals que complementen els requisits federals
- National Do Not Call Registry
Publicitat i seguiment en línia
- Avisos i consentiment de galetes
- Mecanismes d’oposició a la publicitat segmentada
- Senyals de preferència de privacitat
- Implicacions del seguiment entre dispositius
- Seguiment d’aplicacions mòbils (marc posterior a ATT)
Màrqueting adreçat a infants
- Requisits COPPA en context de màrqueting
- Lleis estatals específiques sobre privacitat infantil
- Reptes de verificació d’edat
- Restriccions sobre dades de joves en lleis completes de privacitat
Perfils i decisions automatitzades
- Requisits de les lleis estatals de privacitat
- Drets d’oposició a l’elaboració de perfils
- Consideracions de discriminació i equitat
- Requisits de transparència
IV. Privacitat governamental i laboral (15-20%)
Accés governamental a dades
- Proteccions i límits de la quarta esmena
- Electronic Communications Privacy Act (ECPA)
- Stored Communications Act
- Sol·licituds de dades de les forces de l’ordre
- Cartes de seguretat nacional i ordres FISA
- Doctrina de tercers
- Implicacions de Cloud Act
Vigilància governamental
- Disposicions de PATRIOT Act
- FISA Section 702
- Programes de recollida massiva
- Informes de transparència
Privacitat laboral
- Pràctiques de seguiment dels empleats
- Expectativa raonable de privacitat
- Restriccions estatals al seguiment de treballadors
- Consideracions de portar el dispositiu propi (BYOD)
- Investigacions laborals
- Xarxes socials i comprovacions d’antecedents
Lleis de privacitat biomètrica
- Illinois Biometric Information Privacy Act (BIPA) - Dret d’acció privada, consentiment informat per escrit
- Llei de Texas sobre captura o ús d’identificadors biomètrics (CUBI)
- Llei de privacitat biomètrica de Washington
- Requisits d’altres estats
- Restriccions al reconeixement facial
V. Gestió i seguretat de la informació (25-30%)
Lleis de violació de dades
- Lleis de notificació de violacions de dades dels 50 estats i territoris
- Condicions i terminis de notificació
- Contingut dels avisos de violació
- Requisits de notificació a reguladors
- Obligacions de seguiment del crèdit
- Lleis federals sectorials sobre violacions (HIPAA, GLBA)
Requisits de seguretat de la informació
- Aplicació de seguretat de dades de la FTC
- Aplicació dels fiscals generals estatals
- Estàndards de seguretat raonables
- Marcs de seguretat (marc de ciberseguretat NIST)
- Gestió de seguretat de proveïdors
- Planificació de resposta a incidents
Transferència de dades i fluxos transfronterers
- Consideracions d’adequació del GDPR
- Clàusules contractuals tipus per a empreses dels EUA
- Implicacions de Schrems II per a organitzacions dels EUA
- APEC CBPR System
- Consideracions de la PIPEDA canadenca
Retenció i eliminació de dades
- Requisits de conservació per llei i sector
- Pràctiques d’eliminació defensables
- Programes de gestió de registres
- Consideracions de descobriment electrònic
Detalls de l’examen CIPP/US (2026)
- Format: 90 preguntes d’opció múltiple
- Durada: 2,5 hores
- Puntuació d’aprovat: 300/500 (puntuació escalada)
- Modalitat: Centres Pearson VUE o supervisió en línia
- Distribució de preguntes: Segons els percentatges de les àrees de contingut anteriors
Costos CIPP/US (2026)
| Component del cost | Import |
|---|---|
| Membresia IAPP (obligatòria) | $550/any |
| Taxa d’examen (tarifa de membre) | $550 |
| Materials d’estudi | $200-$500 |
| Curs de formació (opcional) | $2,200-$3,500 |
| Cost total del primer any | $1,300-$4,600 |
| Renovació anual | $550 (membresia + CPE) |
CIPP/US o CIPP/E: quina triar?
Molts professionals es plantegen si obtenir CIPP/US o CIPP/E:
| Factor | Tria CIPP/US si… | Tria CIPP/E si… |
|---|---|---|
| Enfocament geogràfic | Treballes principalment amb empreses/consumidors dels EUA | Treballes amb empreses/residents de la UE |
| Entorn normatiu | Has de gestionar les lleis estatals de privacitat | Necessites coneixements de GDPR |
| Sector | Sectors centrats als EUA (sanitat, serveis financers) | Empreses centrades a la UE o multinacionals |
| Objectius professionals | Llocs de privacitat als EUA | Llocs internacionals o de DPO |
| Operacions de l’empresa | Operacions nacionals als EUA | Operacions a la UE o transferències transfrontereres |
Totes dues certificacions: Molts professionals n’obtenen totes dues per gestionar de manera completa els requisits mundials de privacitat.
Impacte professional i oportunitats
Impacte salarial
| Lloc | Salari mitjà (2026) |
|---|---|
| Analista de privacitat | $75,000-$95,000 |
| Gestor de privacitat | $110,000-$140,000 |
| Director de privacitat | $160,000-$220,000 |
| Assessor jurídic de privacitat | $140,000-$200,000 |
| Consultor de privacitat | $120,000-$175,000 |
Els salaris són un 20-35% més alts per a candidats amb CIPP/US.
Oportunitats laborals CIPP/US prepara per a funcions com ara:
- Director de privacitat (CPO) - Lideratge general de privacitat
- Gestor de privacitat - Gestió quotidiana de programes de privacitat
- Analista de privacitat - Avaluacions de privacitat i compliment
- Assessor jurídic de privacitat - Assessorament legal sobre privacitat
- Responsable de compliment - Compliment transversal, inclosa la privacitat
- Consultor de protecció de dades - Serveis d’assessorament en privacitat
Estudi i preparació
Calendari d’estudi recomanat
- 8-12 setmanes d’estudi concentrat
- 10-15 hores per setmana
- 3-5 exàmens de pràctica
Àrees d’estudi clau
- Variacions de les lleis estatals de privacitat - Entendre semblances i diferències
- Lleis federals sectorials - Coneixements profunds de HIPAA, GLBA, COPPA, FERPA
- Panorama d’aplicació - FTC, fiscals generals estatals, dret d’acció privada
- Aplicació pràctica - Estratègies de compliment i bones pràctiques
Recursos d’estudi
- Guia d’estudi IAPP CIPP/US
- Preguntes de mostra IAPP CIPP/US
- Cursos de formació IAPP
- Butlletí Privacy Advisor i actualitzacions
- Taules comparatives de lleis estatals de privacitat
Per obtenir informació detallada sobre CIPP/US, visita: CIPP/US - Certified Information Privacy Professional/United States
Comparació de les cinc certificacions
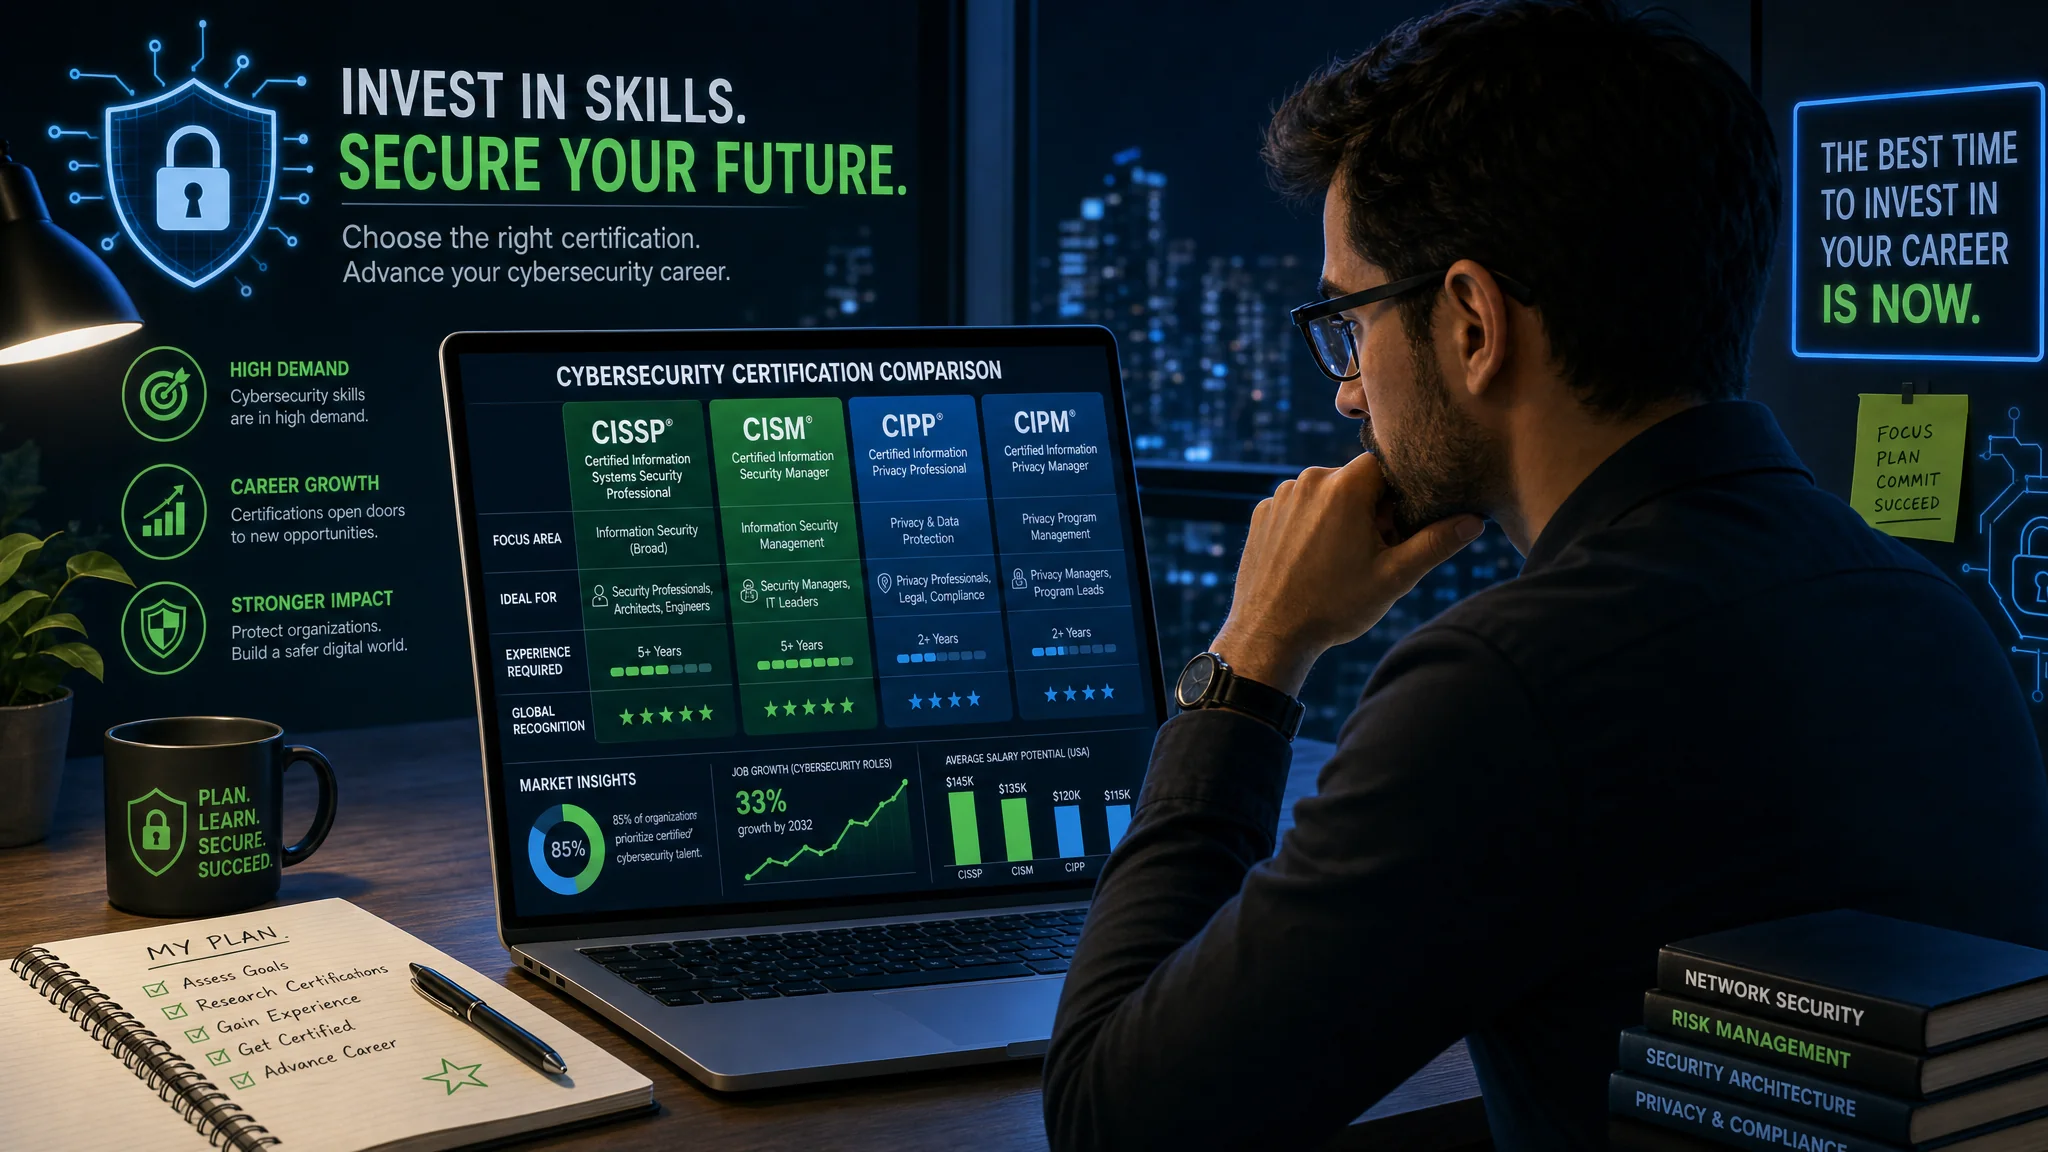
Per ajudar-te a triar la certificació adequada als teus objectius professionals, aquí tens una comparació completa:
Resum de comparació de costos (2026)
| Certificació | Cost primer any | Renovació anual | Dificultat de l’examen | Temps de preparació |
|---|---|---|---|---|
| CISSP | $1,200-$6,200 | $149 | Alta | 4-6 mesos |
| CIPP/E | $1,300-$4,600 | $550 | Moderada | 2-3 mesos |
| CIPM | $1,300-$4,350 | $550 | Moderada | 2-3 mesos |
| CISM | $2,095-$4,395 | $220 | Alta | 3-6 mesos |
| CIPP/US | $1,300-$4,600 | $550 | Moderada | 2-3 mesos |
Comparació d’àrees d’enfocament
| Certificació | Enfocament principal | Més adequada per a | Reconeixement del sector |
|---|---|---|---|
| CISSP | Gestió i arquitectura de seguretat | Gestors de seguretat, consultors i aspirants a CISO | Molt alt (global) |
| CIPP/E | Legislació de privacitat de la UE (GDPR) | DPO, gestors de privacitat de la UE, funcions internacionals | Molt alt (UE/global) |
| CIPM | Gestió de programes de privacitat | Responsables i gestors de privacitat | Alt (sector de privacitat) |
| CISM | Gestió de programes de seguretat | Gestors de seguretat, CISO, gestors de riscos | Molt alt (global) |
| CIPP/US | Legislació de privacitat dels EUA | Gestors de privacitat dels EUA, responsables de compliment | Molt alt (EUA) |
Recomanacions de trajectòria professional
Aspirants a director de seguretat de la informació (CISO)
Trajectòria recomanada: CISM → CISSP
- Comença amb CISM per prioritzar la gestió
- Afegeix CISSP per ampliar els coneixements tècnics
- Considera CIPM per integrar la privacitat
Trajectòria de professional de privacitat
Trajectòria recomanada: CIPP/US o CIPP/E → CIPM → CIPT (si és tècnic)
- Comença amb CIPP segons l’abast geogràfic
- Afegeix CIPM per obtenir experiència operativa
- Opcionalment afegeix CIPT per a tecnologia de privacitat
Trajectòria de gestió de seguretat
Trajectòria recomanada: CISSP o CISM (o totes dues)
- CISSP si tens formació tècnica
- CISM si tens formació directiva
- Totes dues per tenir credencials completes
Trajectòria de compliment i gestió de riscos
Trajectòria recomanada: CISM + CIPP/US o CIPP/E
- CISM per a governança de seguretat i riscos
- CIPP per al compliment de privacitat
- Considera CIPM per gestionar programes de privacitat
Anàlisi del retorn de la inversió per certificació
Segons les dades del mercat de 2026, aquest és el retorn aproximat de la inversió:
| Certificació | Cost mitjà | Augment salarial mitjà | Període d’amortització | ROI a 5 anys |
|---|---|---|---|---|
| CISSP | $3,500 | $30,000/any | 1.4 mesos | $146,500 |
| CIPP/E | $3,000 | $22,000/any | 1.6 mesos | $107,000 |
| CIPM | $2,800 | $25,000/any | 1.3 mesos | $122,200 |
| CISM | $3,200 | $28,000/any | 1.4 mesos | $136,800 |
| CIPP/US | $3,000 | $24,000/any | 1.5 mesos | $117,000 |
Totes les certificacions ofereixen un retorn excel·lent de la inversió, s’amortitzen en menys de dos mesos i generen rendiments de sis xifres al cap de cinc anys.
Com triar la certificació adequada
Tingues en compte aquests factors a l’hora d’escollir una certificació:
1. Objectius professionals
- CISO/lideratge sènior de seguretat: CISM o CISSP
- Lideratge de privacitat: CIPP regional + CIPM
- Gestió de seguretat: CISM o CISSP
- Gestió de compliment: CISM + CIPP
- Gestió de riscos: CISM
2. Enfocament geogràfic
- Global/multinacional: CISSP, CIPP/E
- Estats Units: CIPP/US, CISM, CISSP
- Unió Europea: CIPP/E, CIPM
- Internacional: Enfocament combinat
3. Requisits del sector
- Sanitat: CISSP o CISM + CIPP/US (enfocament HIPAA)
- Serveis financers: CISM + CIPP/US (enfocament GLBA)
- Tecnologia: CISSP o CISM + CIPM
- Consultoria: Diverses certificacions per guanyar versatilitat
4. Nivell d’experiència actual
- Nivell inicial o mitjà: Comença amb CIPP o una sola certificació
- Professional amb experiència: CISM o CISSP
- Nivell sènior: Diverses certificacions per tenir credencials completes
5. Límits pressupostaris
- Pressupost limitat: Comença amb CIPP (cost total més baix)
- Pressupost moderat: CISM o CISSP
- Finançament de l’empresa: Obté diverses certificacions
6. Temps disponible
- Temps limitat: Certificacions CIPP (2-3 mesos de preparació)
- Temps moderat: CISM (3-6 mesos de preparació)
- Horari flexible: CISSP i certificacions addicionals
Creació d’una trajectòria de certificacions: enfocament estratègic
Anys 1-2: Fonaments
Objectiu: Establir credencials i coneixements bàsics
Opció A - Enfocament en seguretat:
- CISSP o CISM, segons la teva experiència
- Adquireix experiència pràctica
- Crea una xarxa de contactes dins la comunitat de gestió de seguretat
Opció B - Enfocament en privacitat:
- CIPP/US o CIPP/E, segons l’abast geogràfic
- Aplica els coneixements al lloc actual
- Uneix-te a IAPP i crea una xarxa de privacitat
Anys 3-4: Especialització
Objectiu: Aprofundir en els coneixements i afegir credencials complementàries
Trajectòria de seguretat:
- Afegeix l’altra certificació (CISSP o CISM)
- Considera una certificació de seguretat al núvol (CCSP)
- Desenvolupa una especialització (GRC, gestió de riscos, etc.)
Trajectòria de privacitat:
- Afegeix CIPM per gestionar programes
- Considera una altra CIPP per a una zona geogràfica diferent
- Desenvolupa una especialització (privacitat sanitària, privacitat tecnològica, etc.)
Trajectòria híbrida:
- Professionals de seguretat: afegeixen CIPP/CIPM
- Professionals de privacitat: afegeixen CISM o CISSP
Any 5 i següents: Lideratge
Objectiu: Establir credencials de nivell executiu
- Obté certificacions avançades addicionals
- Considera una acreditació de professional registrat CERT-In
- Guanya reconeixement professional fent xerrades i escrivint
- Mentoritza altres persones que es preparen per obtenir certificacions
Manteniment de les certificacions
Totes cinc certificacions requereixen desenvolupament professional continu:
Requisits de formació professional contínua (CPE)
| Certificació | Període CPE | CPE requerits | Quota anual |
|---|---|---|---|
| CISSP | 3 anys | 120 CPE (mínim 40/any) | $149 |
| CIPP/E | 2 anys | 20 CPE | $550 (membresia) |
| CIPM | 2 anys | 20 CPE | $550 (membresia) |
| CISM | 3 anys | 120 CPE (mínim 20/any) | $85 (membre) |
| CIPP/US | 2 anys | 20 CPE | $550 (membresia) |
Obtenció de crèdits CPE
Formes habituals d’obtenir crèdits CPE:
Educació i formació
- Conferències i seminaris del sector
- Seminaris web i cursos en línia
- Cursos universitaris
- Formació de proveïdors (productes de seguretat/privacitat)
Activitats professionals
- Escriure articles o llibres
- Fer presentacions a conferències
- Participar en grups de treball
- Mentoritzar altres professionals
Autoformació
- Llegir llibres i publicacions pertinents
- Revisar recerca sobre seguretat i privacitat
- Mantenir-se al dia de la normativa
Experiència laboral
- La majoria de certificacions concedeixen crèdits CPE per feina pertinent
- Documenta les activitats professionals
Consells per gestionar diverses certificacions
Si tens diverses certificacions:
- Registra els crèdits CPE de manera centralitzada: Utilitza un full de càlcul o una aplicació per fer-ne el seguiment.
- Aprofita la coincidència de crèdits: Moltes activitats CPE es poden comptar per a diverses certificacions.
- Planifica les activitats CPE anuals: Programa conferències i formació per complir tots els requisits.
- Aprofita les associacions professionals: Uneix-te a IAPP, ISACA i (ISC)² per trobar oportunitats CPE.
- Posa recordatoris al calendari: No deixis passar les dates de renovació.
Recursos addicionals per tenir èxit amb les certificacions
Organitzacions professionals
Per a CISSP:
- Membresia (ISC)²: Accés a recursos, oportunitats CPE i comunitat
- Capítols locals (ISC)²: Contactes i grups d’estudi
Per a CIPP/E, CIPM i CIPP/US:
- Membresia IAPP: Obligatòria per a la certificació, ofereix molts recursos
- IAPP KnowledgeNet: Fòrums i debats comunitaris
- Capítols locals IAPP: Actes de networking i grups d’estudi
Per a CISM:
- Membresia ISACA: Descompte a l’examen i accés a recursos
- Capítols locals ISACA: Grups d’estudi i desenvolupament professional
- Formació en línia ISACA: Cursos oficials de preparació
Recursos i comunitats d’estudi
Comunitats en línia:
- Reddit: r/cissp, r/cybersecurity, r/privacy
- Grups LinkedIn: CISSP Study Group, Privacy Professionals Network
- Discord: Diversos servidors d’estudi de seguretat i privacitat
Plataformes d’estudi:
- Cybrary (cursos gratuïts i de pagament)
- Pluralsight (formació tecnològica completa)
- LinkedIn Learning (desenvolupament professional)
- Udemy (cursos assequibles de preparació d’exàmens)
Bancs de preguntes i exàmens de pràctica:
- Exàmens oficials de pràctica de les entitats de certificació
- Boson ExamSim (CISSP, CISM)
- Bancs de proves Sybex
- LearnZapp (aplicació mòbil per practicar preguntes)
Llibres i publicacions:
- Guies oficials d’estudi de cada certificació
- Guies de repàs d’última hora “11th Hour”
- Guies completes d’estudi Sybex
- Butlletí Privacy Advisor (IAPP)
Consells per inscriure’s i programar l’examen
- Inscriu-t’hi aviat: Les places poden omplir-se, sobretot en ubicacions populars.
- Tria bé el format: Centre d’examen o supervisió en línia.
- Programa’l estratègicament: Tingues en compte l’horari laboral i el nivell d’estrès.
- Evita les hores punta: Les primeres hores del matí sovint presenten menys problemes tècnics.
- Comprova la tecnologia: Si fas l’examen en línia, prova el sistema amb prou antelació.
Conclusió: invertir en la teva carrera de ciberseguretat
Les certificacions no tècniques de ciberseguretat són una de les millors inversions professionals que pots fer el 2026. Amb una despesa mundial en ciberseguretat superior als 215.000 milions de dòlars, 3,5 milions de vacants i requisits normatius creixents, la demanda de professionals certificats és excepcional.
Punts principals
Les cinc certificacions ofereixen un retorn excel·lent de la inversió: cadascuna s’amortitza en menys de dos mesos i genera rendiments de sis xifres en cinc anys.
Tria segons els teus objectius professionals:
- Lideratge de gestió de seguretat: CISM o CISSP
- Lideratge de privacitat: CIPP + CIPM
- Lideratge complet: enfocament combinat
L’abast geogràfic importa:
- Llocs centrats als EUA: CIPP/US, CISM, CISSP
- Llocs centrats a la UE: CIPP/E, CIPM
- Llocs globals: combinació de certificacions
Diverses certificacions augmenten el valor: Els professionals amb 2-3 certificacions complementàries obtenen salaris més alts i tenen més opcions professionals.
L’aprenentatge continu és essencial: Totes les certificacions requereixen CPE continu per mantenir-te al dia de les amenaces i la normativa canviants.
Passos següents
- Avalua els teus objectius professionals: On vols ser d’aquí a 3-5 anys?
- Avalua la teva experiència: Quina experiència i formació tens?
- Tria la primera certificació: Segons els objectius, l’experiència i la demanda del mercat.
- Crea un pla d’estudi: Reserva 2-6 mesos per preparar-te.
- Inscriu-t’hi i programa l’examen: Compromet-te amb una data concreta per mantenir la motivació.
- Uneix-te a comunitats professionals: Aprofita els grups d’estudi i les oportunitats de networking.
- Planifica la trajectòria de certificacions: Dissenya una estratègia de certificació de diversos anys.
Si estàs a punt per començar el teu recorregut de certificació, recorda que la ciberseguretat no tracta només de tecnologia, sinó de protegir organitzacions, persones i dades. Aquestes certificacions no tècniques et donen els coneixements, els marcs i la credibilitat per millorar de manera significativa la postura de seguretat de la teva organització.
Tant si tries CISSP per a una gestió àmplia de la seguretat, CISM per al lideratge estratègic de seguretat, CIPP/E per a l’expertesa en privacitat de la UE, CIPM per a la gestió de programes de privacitat o CIPP/US per al compliment de privacitat dels EUA, inverteixes en una carrera professional i econòmicament gratificant.
Per comparar de manera completa les principals certificacions de ciberseguretat, incloses les tècniques, les credencials específiques de proveïdor i les d’especialitat, consulta la nostra guia: Guia de comparació de certificacions de ciberseguretat 2026 .
Per explorar trajectòries professionals més àmplies i les habilitats necessàries en ciberseguretat, consulta la nostra guia: Guia professional de ciberseguretat: competències i certificacions essencials .
Ara és el moment d’invertir en la teva carrera de ciberseguretat. Comença avui la trajectòria de certificació i prepara’t per tenir èxit en un dels camps més importants i de creixement més ràpid de la tecnologia.
Referències
- ISC² - Certified Information Systems Security Professional (CISSP): https://www.isc2.org/Certifications/CISSP
- International Association of Privacy Professionals - CIPP/E: https://iapp.org/certify/cipp/europe/
- International Association of Privacy Professionals - CIPM: https://iapp.org/certify/cipm/
- ISACA - Certified Information Security Manager (CISM): https://www.isaca.org/credentialing/cism
- International Association of Privacy Professionals - CIPP/US: https://iapp.org/certify/cipp/united-states/
- IAPP - Certificació de privacitat: https://iapp.org/certify/
- Certificacions (ISC)²: https://www.isc2.org/Certifications
- Credencials ISACA: https://www.isaca.org/credentialing
- Agència de Protecció de la Privacitat de Califòrnia - CPRA: https://cppa.ca.gov/
- Federal Trade Commission - Privacitat i seguretat: https://www.ftc.gov/business-guidance/privacy-security
- Marc de privacitat NIST: https://www.nist.gov/privacy-framework
- SimeonOnSecurity - Guia de comparació de certificacions de ciberseguretat 2026: https://simeononsecurity.com/articles/cybersecurity-certifications-comparison-guide-2026/
- SimeonOnSecurity - Guia professional de ciberseguretat: https://simeononsecurity.com/articles/cybersecurity-career-guide-essential-skills-and-certifications/
- SimeonOnSecurity - Principals certificacions de ciberseguretat per a professionals governamentals i militars: https://simeononsecurity.com/articles/cybersecurity-certifications-for-government-and-military-profesionals/
Related Posts